华为 HCIA-Datacom 知识点全解与实验手册
按知识点逐条梳理 · 理论直接成文 · 需动手的配实验手册 · 附两个综合实验
命令口径:华为 VRP(eNSP 模拟器环境)| 内容对齐华为官方培训资料 HCIA-CT V1.0 及 HCIA-Datacom 认证大纲 | 版本会更新,备考请以华为人才在线官网最新大纲为准
**阅读说明。**全文共 21 个知识点,按「概念/原理 → 工作机制 → 应用场景 → 典型配置/验证命令」组织。每个知识点开头都有一节「生产视角」,用 是什么 → 如何理解 → 生产上解决什么问题 → 生产案例 四问把理论与现场对接,可先读这一节建立整体认知,再进入细节。其中 4 个纯理论知识点(知识点 1、2、20、21)直接成文;17 个需要动手的知识点额外附「实验手册」,每份手册都写明 实验目的 → 拓扑 → 分步配置 → 实验现象 → 验证命令,现象部分是可以对照的实际回显。
第二部分是两个综合实验:综合实验一给出完整配置与逐步现象,综合实验二只给实验目的与要求,配置由你自己完成——这两个实验合起来覆盖了 HCIA 的全部核心知识点。
知识点 1 · 数据通信网络基础(纯理论)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
是什么。数据通信网络是由终端设备、网络设备、传输介质三类要素构成的系统,它把原本彼此孤立的计算设备连接成一张可以互相交换数据的网。判断一张网络是否"建成",标准不是设备上了电,而是任意两个接入点之间能够按需、可控地互通。
如何理解。建议用三层视角来理解:最底层是物理承载(介质把比特送过去),中间层是转发与控制(设备决定"往哪送、让不让送"),最上层是业务价值(ERP、视频会议、监控、生产系统真正跑起来)。工程上再叠一个结构视角——接入层(接终端)、汇聚层(做策略与网关)、核心层(只做高速转发),层次一旦清晰,后续的 VLAN、路由、策略才有地方安放。
**生产上解决什么问题。**解决"信息孤岛":让财务、生产、仓储、监控各套系统共用一张基础设施,而不是各拉各的宽带;同时也是所有上层应用可用性的物理前提——网络断 10 分钟,往往等于业务停 10 分钟。
生产案例 ——〔制造企业三地工厂与园区一体化〕:某制造企业总部与两处工厂此前各自办理家用宽带,导致 ERP 与 MES 数据靠人工 U 盘拷贝;改造后园区按"接入-汇聚-核心"三层组网,工厂之间用专线互联,办公、生产、监控三类流量划分独立 VLAN 并做策略隔离。结果是 ERP 数据实时同步、视频监控可集中调阅,且后续新增产线只需在接入层扩端口,不影响整体架构。
1.1 什么是数据通信网络
数据通信网络是由终端设备、网络设备、传输介质三部分构成的,用于实现数据转发与资源共享的系统。其核心功能是「连通」——让任意两个接入网络的终端能够交换数据。
| 组成部分 | 典型设备/介质 | 作用 |
|---|---|---|
| 终端设备 | PC、手机、服务器、摄像头、打印机 | 数据的产生者与消费者 |
| 网络设备 | 交换机、路由器、防火墙、AP/AC | 数据的转发与控制 |
| 传输介质 | 双绞线、光纤、无线电波 | 数据的物理承载 |
1.2 网络的分类
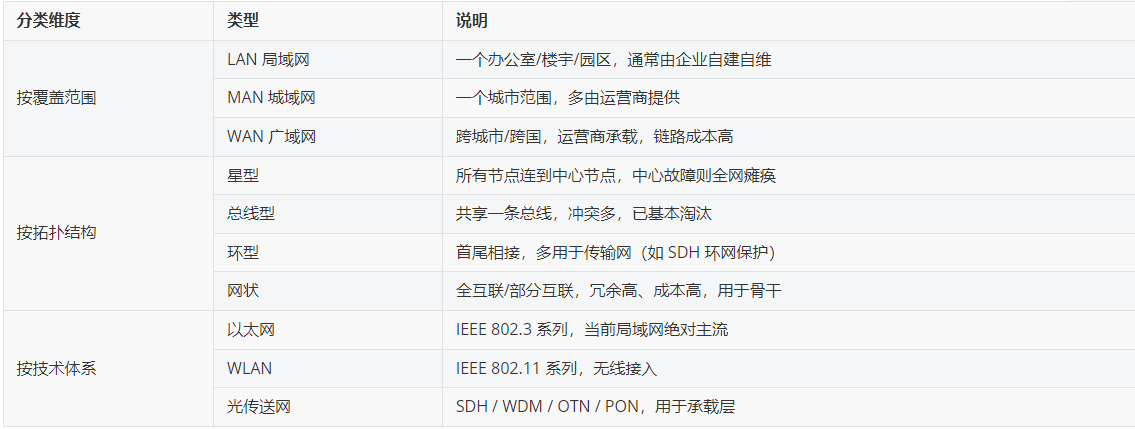
1.3 网络设备的角色划分
- 交换机(Switch):工作在数据链路层,依据 MAC 地址表转发帧,用于组建二层网络。
- 路由器(Router):工作在网络层,依据 路由表转发 IP 报文,用于连接不同网段/不同网络。
- 防火墙(Firewall):依据安全策略对流量做允许/拒绝,工作在 3-7 层。
- AP(Access Point):无线接入点,把无线终端接入有线网络;AC(Access Controller):无线控制器,统一管理 AP 与下发配置。
1.4 华为企业网络产品线
| 引擎品牌 | 产品定位 | 典型型号 |
|---|---|---|
| CloudEngine | 数据中心交换机 | CE6800 / CE12800 |
| NetEngine | 路由器(广域承载/企业出口) | NE40E / NE8000 / AR 系列 |
| AirEngine | 无线接入(AP/AC) | AirEngine 5760 系列 |
| HiSecEngine | 安全设备(防火墙/IPS) | USG6000 / USG6600 系列 |
| iMaster NCE | 网络控制器(Campus/Fabric/IP) | 园区/数据中心/广域三类 |
1.5 网络工程全生命周期
规划(需求调研、容量估算)→ 设计(拓扑、地址、协议、冗余)→ 部署(配置、联调)→ 运维(监控、排障)→ 优化(性能、安全)。HCIA 阶段重点掌握「部署」与基础的「运维排障」。
1.6 衡量网络性能的关键指标
| 指标 | 含义 | 说明 |
|---|---|---|
| 带宽 Bandwidth | 链路理论最大传输速率 | 单位 bit/s,不等于实际可用速率 |
| 吞吐量 Throughput | 实际成功传输的数据速率 | 受协议开销、拥塞影响 |
| 时延 Delay | 报文从源到目的所需时间 | = 发送+传播+处理+排队时延 |
| 抖动 Jitter | 时延的变化量 | 对语音/视频影响最大 |
| 丢包率 Loss | 丢失报文占总发送报文的比例 | TCP 会重传,UDP 不重传 |
记忆锚点:「带宽是上限,吞吐量是实得,时延决定快慢,抖动决定稳不稳,丢包决定可不可用」。语音业务最怕抖动,文件传输最怕丢包。
知识点 2 · 网络参考模型与数据封装(纯理论)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**网络参考模型(OSI 七层 / TCP-IP 四层)是对"通信这件事"的分层抽象;数据封装则是每一层给上层数据加自己的头部与尾部,最终变成可以在介质上传输的帧或比特流。
如何理解。把握两点就够了:其一是分工——每层只解决自己那一类问题、只为上层提供服务,所以交换机不关心 IP、路由器不关心 TCP;其二是对称——发送方逐层封装加头,接收方逐层解封装去头,两端的"第 N 层"是通话对象。排障时这套模型还能直接当流程图用:自下而上逐层排除,先看物理(链路是否 up、光功率、错包),再看链路(VLAN/MAC),再看网络(IP/路由),最后看传输与应用(端口、DNS、服务进程)。
**生产上解决什么问题。**解决"异构互联"与"排障无章法"两个问题:不同厂商、不同介质、不同技术之所以能协同,靠的就是共同遵守分层标准;而面对"网页打不开"这类模糊故障,分层是唯一能保证不遗漏、不瞎猜的通用方法。
生产案例 ——〔一次"上不了网"的分层定位〕:某公司整层办公楼无法访问外网。按分层排查:物理层发现接入交换机上行光模块收光功率异常告警;更换模块后链路 up,但业务仍不通;链路层查到该口 VLAN 未放通(Trunk 的 allow-pass 列表被误改);改正后恢复。若跳过前两层直接查路由,会在错误的方向上浪费大量时间——这正是分层模型在生产中的直接价值。
2.1 OSI 七层模型与 TCP/IP 模型
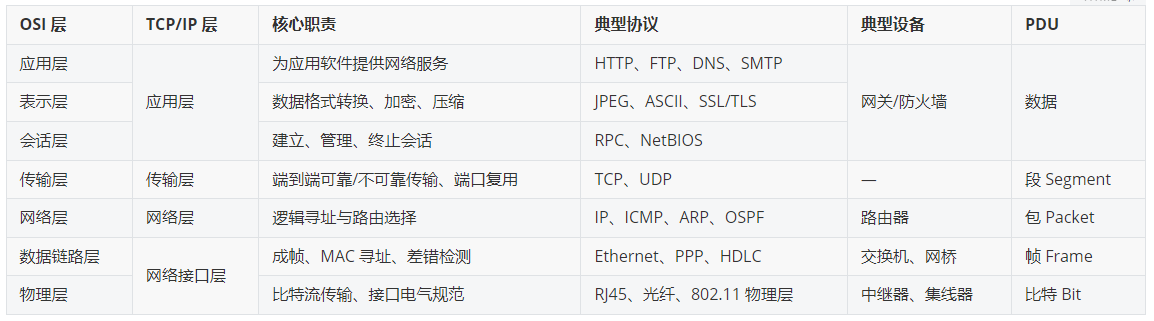
易混淆点:OSI 是理论参考模型,TCP/IP 是事实工业标准。会话层与表示层在实际协议栈中并不独立存在,其功能由应用层协议自行实现。
2.2 数据封装与解封装
发送方自上而下逐层加封装(每层加自己的头部),接收方自下而上逐层解封装(每层剥掉自己的头部)。这是理解「抓包为什么能在不同层次看到不同内容」的关键。
2.3 以太网帧与 IP 报文格式(抓包核心)
Ethernet II 帧结构
| 字段 | 长度 | 说明 |
|---|---|---|
| DMAC 目的 MAC | 6 字节 | 全 F(FF:FF:FF:FF:FF:FF)为广播 |
| SMAC 源 MAC | 6 字节 | 交换机的 MAC 表就学这个字段 |
| Type 类型 | 2 字节 | 0x0800=IPv4,0x0806=ARP,0x86DD=IPv6,0x8100=802.1Q |
| Data 数据 | 46–1500 字节 | 不足 46 字节需填充(Padding) |
| FCS 帧校验 | 4 字节 | CRC 校验,出错直接丢弃 |
关键:以太网帧本身没有 TTL,所以二层环路会导致帧无限循环——这正是必须有 STP 的原因。MTU 1500 指的是 Data 字段的最大长度,加上帧头帧尾共 1518 字节。
IPv4 报文头部关键字段
| 字段 | 长度 | 作用与抓包关注点 |
|---|---|---|
| Version | 4 bit | 4 = IPv4,6 = IPv6 |
| IHL 首部长度 | 4 bit | 单位 4 字节,最小 5(即 20 字节),有选项时更大 |
| TOS / DSCP | 8 bit | QoS 标记依据 |
| Total Length | 16 bit | 首部 + 数据总长度,最大 65535 |
| Identification / Flags / Fragment Offset | 16+3+13 bit | 分片与重组,抓包见 "Fragmented IP protocol" |
| TTL | 8 bit | 每经一台路由器减 1,减到 0 丢弃并回 ICMP 超时;tracert 就是靠它实现的 |
| Protocol | 8 bit | 1=ICMP,6=TCP,17=UDP,89=OSPF |
| Header Checksum | 16 bit | 只校验首部,每跳 TTL 变化都要重算 |
| Source / Destination Address | 各 32 bit | 源/目的 IP |
2.4 TCP 与 UDP 对比
| 维度 | TCP | UDP |
|---|---|---|
| 连接方式 | 面向连接(三次握手建连) | 无连接 |
| 可靠性 | 确认、重传、排序、去重 | 尽力而为,不保证 |
| 传输方式 | 字节流 | 数据报(保留报文边界) |
| 首部开销 | 20 字节(可扩展) | 8 字节 |
| 流量/拥塞控制 | 滑动窗口 + 慢启动/拥塞避免/快重传/快恢复 | 无 |
| 典型应用 | HTTP/HTTPS、FTP、SSH、Telnet、BGP | DNS、DHCP、TFTP、SNMP、语音视频、BFD |
TCP 三次握手与四次挥手
**抓包典型异常:**大量 SYN 无 SYN+ACK → 服务端未监听或被 ACL/防火墙拦截;大量 TCP Retransmission → 链路丢包或拥塞;RST → 端口未开放或会话被强制中断。
2.5 常用协议与端口号(必背)
| 端口 | 协议 | 传输层 | 端口 | 协议 | 传输层 |
|---|---|---|---|---|---|
| 20 / 21 | FTP 数据/控制 | TCP | 161 / 162 | SNMP / Trap | UDP |
| 22 | SSH | TCP | 179 | BGP | TCP |
| 23 | Telnet | TCP | 443 | HTTPS | TCP |
| 25 | SMTP | TCP | 520 | RIP | UDP |
| 53 | DNS | UDP/TCP | 646 | LDP | UDP/TCP |
| 67 / 68 | DHCP 服务端/客户端 | UDP | 89 | OSPF | IP 协议号 89 |
| 69 | TFTP | UDP | 5246 / 5247 | CAPWAP 控制/数据 | UDP |
| 80 | HTTP | TCP | 3389 | RDP | TCP |
2.6 ARP 协议
ARP(Address Resolution Protocol,地址解析协议)的作用是把 IP 地址解析为 MAC 地址——因为二层转发只认 MAC,三层转发最终必须落到 MAC 上。
工作流程
- 主机要发包给同网段某 IP,先查本地 ARP 缓存表;命中则直接封装。
- 未命中则广播发送 ARP Request(目的 MAC 为全 F,内容:"谁是 192.168.1.1?请告诉 192.168.1.2")。
- 目标主机收到后单播回复 ARP Reply("192.168.1.1 的 MAC 是 xxxx")。
- 双方各自把映射写入 ARP 缓存(默认老化时间 20 分钟)。
ARP Request (广播,所有同网段主机都收到)
[FF:FF:FF:FF:FF:FF | SMAC | 0x0806 | 谁有 192.168.1.1?我是 192.168.1.2 (MAC=...) ]
ARP Reply (单播,只有目标主机回应)
[DMAC=请求方 | SMAC=目标方 | 0x0806 | 192.168.1.1 的 MAC 是 ... ]| 变体 | 说明 |
|---|---|
| 免费 ARP(Gratuitous ARP) | 主动广播自己的 IP-MAC 映射,用于IP 地址冲突检测和网关切换后快速更新下游 ARP 表 |
| 代理 ARP(Proxy ARP) | 路由器代替跨网段主机回应 ARP,华为设备默认关闭 |
| ARP 欺骗 | 伪造 ARP 应答实现中间人攻击,防护手段是 DAI(动态 ARP 检测)、ARP 静态绑定 |
<Huawei> display arp all # 查看 ARP 表
<Huawei> display arp interface GigabitEthernet0/0/1
[Huawei] arp static 192.168.1.1 00e0-fc12-3456 # 静态绑定防欺骗
[Huawei-GigabitEthernet0/0/1] arp-proxy enable # 开启代理 ARP知识点 3 · 华为 VRP 系统基础(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**VRP(Versatile Routing Platform)是华为网络设备的操作系统,提供命令行视图体系(用户视图 → 系统视图 → 接口/协议视图)、配置文件管理(运行配置与保存配置)、以及设备启动与版本管理能力。
如何理解。三个关键认知:①视图即上下文与权限,不同视图下能执行的命令不同,退不出去或敲不进命令多数是视图不对;②配置就是一条条命令的记录,display current-configuration 是当前生效配置,而 save 写入的 vrpcfg.zip 才是重启后生效的配置——两者不一致就是"重启后配置丢失"事故的根源;③命令可回放,配置本质是文本,因此可以备份、对比、批量化下发,这是网络自动化的起点。
**生产上解决什么问题。**解决"变更失控"与"重复劳动":变更前后备份与对比让回退有据可依;命令行可脚本化让几十台设备的同一条策略不必手工敲几十遍;设备初始化标准化(时区、时间、Syslog、SNMP、AAA、SSH)让新设备上线即纳入统一运维体系。
生产案例 ——〔割接前的配置基线管理〕:某项目割接前,工程师对涉及设备统一执行 display current-configuration 导出归档,并执行 save 固化;割接后与基线做差异比对,迅速发现有两台设备的 ACL 漏配一条规则。若没有基线,这类"少配一条"的问题往往要到业务报障后才暴露。运维规范里"改前备份、改后比对"这条看似啰嗦的要求,正是 VRP 配置可回放特性的直接产物。
3.1 VRP 是什么
VRP(Versatile Routing Platform,通用路由平台)是华为数据通信产品的统一网络操作系统,运行在交换机、路由器、防火墙等设备上。常见版本:VRP5(传统交换机/路由器,如 S5700、AR2200)、VRP8(新一代,如 CE 系列数据中心交换机)。
3.2 命令行视图层级(最核心的框架)
VRP 采用分层视图结构,不同视图下能执行的命令不同。理解视图层级就理解了 VRP 的一半。
| 操作 | 命令 | 说明 |
|---|---|---|
| 进入系统视图 | system-view | 简写 sys |
| 返回上一级 | quit | 逐级退出 |
| 直接回到用户视图 | return 或 |
3.3 常用快捷键与帮助
| 快捷键 | 功能 | 快捷键 | 功能 |
|---|---|---|---|
? | 查看当前视图所有命令 / 命令参数 | Ctrl+Z | 返回用户视图 |
Tab | 自动补全命令 | Ctrl+C | 中断当前命令执行 |
|
实用技巧:命令只要输入到唯一前缀即可执行。例如 dis cur = display current-configuration,sys = system-view。分屏显示时输入 screen-length 0 temporary 可关闭分屏,方便一次性看全输出。
3.4 配置文件与文件系统
| 项目 | 说明 |
|---|---|
| 当前配置 current-configuration | 运行在内存中、当前生效的配置 |
| 保存配置 saved-configuration | 存放在 flash:/vrpcfg.zip,重启后加载 |
| 配置文件备份 | 设备启动时若无可加载配置,会提示是否进入空配置启动 |
**生产变更铁律:**任何变更前先 save 并备份配置(display current-configuration 另存),同时记录动态数据(端口状态、路由条目数、MAC/ARP 表项数),作为回退基线。reset saved-configuration 是清空配置的破坏性操作,务必二次确认。
3.5 设备登录方式
| 方式 | 接口/端口 | 用途 | 特点 |
|---|---|---|---|
| Console 口 | 物理串口(RJ45/USB) | 首次开局、密码丢失恢复 | 本地直连,无需网络 |
| Telnet | TCP 23 | 远程管理 | 明文传输,不安全 |
| SSH | TCP 22 | 远程管理 | 加密传输,推荐 |
| Web / SNMP / NETCONF | 80/443、161、830 | 图形化管理、网管接入 | 需另行开启对应服务 |
实验 3-1 · VRP 基础操作与设备初始化(难度 ★ · 设备:AR2220 或 S5700)
实验目的
- 掌握 VRP 各命令视图的进入与退出方式
- 掌握
?、Tab等帮助功能与历史命令调用 - 掌握设备命名、Console 密码、配置保存与清空的操作
- 理解 current-configuration 与 saved-configuration 的区别
实验拓扑
┌───────────────┐
│ AR2220/R1 │ (本实验只需一台设备,通过 Console 登录)
└───────────────┘
本实验不涉及组网连接,重点在命令行操作实验步骤
步骤 1 · 熟悉命令视图的切换
**实验现象:**提示符由 <Huawei> 变为 [Huawei],再变为 [Huawei-GigabitEthernet0/0/0]。执行 return 后直接回到 <Huawei>,不经过系统视图。注意接口名的大小写与格式必须正确,输入 不会被识别。
步骤 2 · 使用帮助与补全功能
**实验现象:**步骤 2 中 display 是唯一以 dis 开头的命令,直接 Tab 补全;sys 可能同时匹配 system-view 和 sysname,此时 Tab 不补全而需要继续输入。修改 sysname 后提示符立即变为 。
步骤 3 · 查看设备信息与配置文件
[R1] display version # 查看 VRP 版本、设备型号、运行时间
[R1] display current-configuration # 查看当前生效配置
[R1] quit
<R1> dir # 查看 flash 中的文件
<R1> display saved-configuration # 查看已保存配置实验现象:display version 顶部显示 VRP 版本号(如 VRP (R) software, Version 5.170)与设备型号;display saved-configuration 因为还未保存过,会提示 Warning: The configuration file does not exist.;dir 中能看到 vrpcfg.zip 的存在与否。
步骤 4 · 配置 Console 口登录密码与超时
[R1] user-interface console 0
[R1-ui-console0] authentication-mode password
[R1-ui-console0] set authentication password cipher Huawei@123
[R1-ui-console0] idle-timeout 10 0 # 10 分钟 0 秒无操作自动登出
[R1-ui-console0] quit**实验现象:**配置完成后按 Ctrl+Z 回到用户视图,退出再重新登录 Console,会提示 Login authentication 并要求输入密码。若使用 authentication-mode none,则不提示密码直接进入。密码必须用 cipher 或 simple 关键字,直接写明文会被拒绝。
**为什么:**Console 口是本地物理接口,默认无认证。生产环境必须加密码,否则任何人插上串口线即可完全控制设备。idle-timeout 用于防止会话长期挂起被利用。
步骤 5 · 保存配置并验证持久化
实验现象:save 后再次执行 display saved-configuration,能看到包含 sysname R1 与 user-interface console 0 段落的完整配置。设备重启后提示符仍为 <R1> —— 说明配置已持久化。
为什么:save 把内存中的运行配置写入 flash 的 vrpcfg.zip。不保存的话,重启后设备会用上次保存的配置启动,本次所有修改全部丢失。这是新手最常见的翻车点。
步骤 6 · 清空配置恢复出厂状态
**实验现象:**重启过程中会询问 Continue to reboot? [y/n],并提示是否需要保存当前配置(The current configuration will be lost, save current configuration? [y/n]),若选 n 则直接以空配置启动。重启后设备名恢复为 Huawei,提示符为 <Huawei>,所有配置丢失。若提示 需再确认一次。
实验验证清单
display version能正确显示设备型号与 VRP 版本 → 说明设备运行正常- 提示符能按
< >→[ ]→[设备名-接口]正确变化 → 说明视图层级理解到位 - 配置 Console 密码后重新登录需要认证 → 说明本地认证生效
save后重启,配置不丢 → 说明配置文件持久化机制理解正确- + 后设备名回到 Huawei → 说明清空配置流程正确
**进阶要点:**① 开局规范顺序是「改名 → 配时钟 → 配 Console/VTY 密码 → 配管理 IP → 保存」。② display current-configuration | include vlan 可以用管道过滤查看,配合 | begin、| exclude 做配置检索。③ 用 TFTP/FTP 可以把配置导出到服务器,做版本管理。
知识点 4 · 网络层协议与 IP 编址(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**网络层负责"把数据从源地址送到目的地址",核心是 IP 编址(地址 + 掩码)、转发决策,以及配套的 ARP(IP 到 MAC 的映射)与 ICMP(差错通知与探测)。IPv4 地址枯竭后由 NAT 与 IPv6 分别应对。
如何理解。可以把一次通信拆成"三层问题":IP 解决定址与寻路(我是谁、他在哪、下一跳是谁),ARP 解决同网段的最后一跳(把 IP 换成真正的 MAC),ICMP 解决出错时的通知(不可达、超时,也是 ping/tracert 的基础)。掩码则是划分的刀——掩码决定"哪些地址算同一网段",也决定广播域边界与地址空间大小;VLSM 用不同长度的掩码切分地址块,CIDR 把多个小网段聚合成一条路由来压缩路由表。
**生产上解决什么问题。**解决"地址规划"这一全局性前提:地址规划得好,策略、审计、扩容都顺手;规划得差,后期会出现网段重叠、VPN 无法访问内网资源、地址不够用等问题。VLSM/CIDR 则在有限地址资源下同时满足"够用"与"路由表精简"两个目标。
生产案例 ——〔地址规划不当导致 VPN 能连上却访问不了业务〕:某公司 VPN 拨号成功后,员工却打不开内网 OA。原因是办公网早期随手使用 192.168.1.0/24,与员工家庭宽带网段完全重叠——路由器不知道该把 192.168.1.x 的流量发往本地还是隧道,最终按本地优先。解决办法是把内网规划改为不常用的私有网段。由此形成的规范是:内网地址按楼层/部门/业务类型分层编址(如 10.10.x.y),服务器区独立网段,既规避冲突,也让 ACL 与审计按段生效。
4.1 IPv4 地址结构与分类
IPv4 地址长 32 比特,写成点分十进制四段。结构为 网络位 + 主机位,二者由子网掩码界定。
| 类别 | 首位 | 地址范围 | 默认掩码 | 可用主机数 | 用途 |
|---|---|---|---|---|---|
| A 类 | 0 | 1.0.0.0–126.255.255.255 | /8 | 2²⁴-2 | 超大型网络 |
| B 类 | 10 | 128.0.0.0–191.255.255.255 | /16 | 2¹⁶-2 | 中型网络 |
| C 类 | 110 | 192.0.0.0–223.255.255.255 | /24 | 2⁸-2=254 | 小型网络 |
| D 类 | 1110 | 224.0.0.0–239.255.255.255 | — | — | 组播地址 |
| E 类 | 1111 | 240.0.0.0–255.255.255.254 | — | — | 保留科研用 |
私网地址(RFC 1918)
| 地址段 | 掩码 | 可用数量 |
|---|---|---|
| 10.0.0.0 – 10.255.255.255 | 10.0.0.0/8 | 1 个 A 类网 |
| 172.16.0.0 – 172.31.255.255 | 172.16.0.0/12 | 16 个 B 类网 |
| 192.168.0.0 – 192.168.255.255 | 192.168.0.0/16 | 256 个 C 类网 |
私网地址不能在公网路由,出公网必须做 NAT 转换(见知识点 14)。考试中判断"能否在公网直接使用",看是否落在上述三段即可。
特殊地址
| 地址 | 含义 |
|---|---|
| 0.0.0.0 | 未指定地址,常用于 DHCP 请求源地址、缺省路由目的地址 |
| 255.255.255.255 | 受限广播,不被路由器转发 |
| 127.0.0.0/8 | 环回地址,127.0.0.1 用于本机测试 |
| 169.254.0.0/16 | 链路本地地址,DHCP 失败时自动生成 |
| 网络地址 | 主机位全 0,代表整个网段 |
| 广播地址 | 主机位全 1,本网段广播 |
4.2 子网掩码、VLSM 与 CIDR
子网掩码用于区分网络位与主机位:网络位为 1,主机位为 0。可用主机数 = 2^主机位 - 2(减去网络地址与广播地址)。
| 掩码 | CIDR | 主机位数 | 可用主机数 | 块大小(步长) |
|---|---|---|---|---|
| 255.255.255.0 | /24 | 8 | 254 | 256 |
| 255.255.255.128 | /25 | 7 | 126 | 128 |
| 255.255.255.192 | /26 | 6 | 62 | 64 |
| 255.255.255.224 | /27 | 5 | 30 | 32 |
| 255.255.255.240 | /28 | 4 | 14 | 16 |
| 255.255.255.248 | /29 | 3 | 6 | 8 |
| 255.255.255.252 | /30 | 2 | 2 | 4 |
**子网划分速算法:**① 写出掩码所在段的「块大小」= 256 - 该段掩码值;② 用 IP 除以块大小取整得到子网号;③ 子网号 + 块大小 - 1 = 广播地址。
示例:192.168.1.100/26 → 块大小 = 256-192 = 64 → 100÷64 = 1(向下取整)→ 网络地址 192.168.1.64,广播地址 192.168.1.127,可用范围 .65–.126(共 62 个)。
4.3 ICMP 协议
ICMP(Internet Control Message Protocol)用于在网络层传递差错与控制信息,本身不作为独立协议传输,而是封装在 IP 报文中(IP 协议号 1)。
| 类型 | 名称 | 典型场景 |
|---|---|---|
| 8 / 0 | Echo Request / Reply | ping 命令 |
| 3 | Destination Unreachable | 网络/主机/端口不可达,常见子码 0 网络不可达、1 主机不可达、3 端口不可达 |
| 11 | Time Exceeded | TTL 减到 0,tracert 依赖此报文 |
| 5 | Redirect | 重定向,华为默认不发送 |
<Huawei> ping -c 5 192.168.1.1 # 发 5 个包后停止
<Huawei> ping -s 1472 192.168.1.1 # 指定报文大小(1472+28=1500 测 MTU)
<Huawei> ping -a 10.1.1.1 192.168.1.1 # 指定源地址
<Huawei> tracert 8.8.8.8 # 逐跳测试,观察每一跳时延实验 4-1 · IP 地址配置与连通性测试(难度 ★ · 设备:2 × AR2220)
实验目的
- 掌握接口 IP 地址的配置与查看方法
- 掌握子网划分的计算与验证方法
- 理解「同网段直通、跨网段必须路由」的基本规则
- 掌握 ping / tracert / ARP 表 的联合使用
实验拓扑
实验步骤
步骤 1 · 配置接口 IP 地址
**实验现象:**配置完成后接口物理与协议状态变为 up,可用 display ip interface brief 看到:
Interface IP Address/Mask Physical Protocol
GigabitEthernet0/0/0 192.168.1.1/24 up up
LoopBack0 1.1.1.1/32 up up(s)**为什么 LoopBack 要配 /32:**LoopBack 是逻辑接口,永远 up,不依赖物理链路,非常适合作为 Router-ID 与设备管理地址。配 /32 表示这是单主机地址,不做网段划分。
步骤 2 · 验证同网段连通性并观察 ARP 学习过程
**实验现象:**ping 全部成功,TTL=255(因为是直连,没有经过任何路由器,TTL 不会被减)。回到 AR2 上执行 display arp all,可以看到新学到的 ARP 表项:
IP Address MAC Address Expire(M) Type Interface
192.168.1.1 00e0-fc12-3456 19 Dynamic GigabitEthernet0/0/0**为什么:**ping 的第一包触发了 ARP 广播 Request,AR2 单播 Reply 后双方建立 ARP 映射。第一条回复 time 较大(如 30ms),后续变小(10ms),正是因为首包需要等待 ARP 解析。
步骤 3 · 验证跨网段不可达(关键结论)
实验现象:虽然 AR1 与 AR2 物理直连、接口同网段可以互通,但ping 不通对方的 Loopback 地址。
为什么:2.2.2.2/32 与 192.168.1.0/24 属于不同网段。AR1 查路由表发现没有到 2.2.2.2 的路由,也没有缺省路由,于是直接返回「网络不可达」并不发送报文。这是后面「知识点 5 静态路由」要解决的问题。
步骤 4 · 用 tracert 观察路径与 TTL 递减
<AR1> tracert 192.168.1.2
traceroute to 192.168.1.2(192.168.1.2), max hops: 30,packet length: 40,
press CTRL_C to break
1 192.168.1.2 20 ms 10 ms 10 ms**实验现象:**因为目标直连,只有一跳,且第 1 跳直接是目标地址。
步骤 5 · 验证子网划分边界
**实验现象:**同网段(/24 内)互通,跨网段(192.168.1.x 与 192.168.2.x)不通。这直观验证了「二层互通靠 ARP,三层互通靠路由」的分工。
实验验证清单
display ip interface brief:接口 Physical 与 Protocol 均为 up → 物理层与数据链路层正常display ip routing-table:能看到192.168.1.0/24 Direct与192.168.1.1/32 Direct→ 直连路由自动生成display arp all:ping 过后能看到对端 ARP 表项 → 说明 ARP 正常工作
**进阶要点:**① 接口配了 IP 后,设备会自动生成两条直连路由:网段路由(192.168.1.0/24)与本地主机路由(192.168.1.1/32),后者掩码更长,匹配优先级更高。② undo shutdown 是常用动作——华为部分设备接口默认是 shutdown 状态。③ 如果接口物理 up 但协议 down,通常是 encapsulation 或链路协商问题。
知识点 5 · IP 路由基础与静态路由(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**路由是设备为报文选择出接口与下一跳的过程,依据是路由表;路由来源分为直连、静态(管理员手写)与动态(协议学习)。静态路由包含缺省路由(0.0.0.0/0)与浮动路由(备份路由)等常用形态。
如何理解。记住三个决策要素:最长匹配(掩码越长越优先)、优先级(不同来源谁更可信,直连 0、静态 60、OSPF 10、BGP 255)、度量值(同一来源内部比较优劣)。浮动路由正是把这两条规则用起来:给备份路径配一个更差的优先级,主路径一旦失效它才浮上来,从而实现"无人值守的切换"。
**生产上解决什么问题。**解决"末端与边缘的可靠互联":分支机构、双出口、小规模互联用静态路由成本最低、最易排障;缺省路由让末端设备不必掌握全网明细;浮动路由与 BFD/Track 联动则提供主备切换能力。
生产案例 ——〔分支双出口:主用专线 + 备用宽带〕:某分支机构以专线为主出口,配置指向专线的静态缺省路由;同时以宽带为备份,配置优先级更差的浮动静态缺省路由(并绑定 Track 探测主链路可达性)。专线中断时,浮动路由自动生效,业务在秒级切到宽带;专线恢复后自动切回。工程上必须注意两点:回程路由要对称(否则会出现"能发不能收"),以及NAT 与出口策略要同步切换,避免只切了路由没切转换。
5.1 路由表结构与路由来源
路由器转发报文的唯一依据是路由表(Routing Table)。每条路由包含:目的网络/掩码、协议类型(Proto)、优先级(Pre)、开销(Cost)、下一跳(NextHop)、出接口(Interface)。
路由来源与优先级(Pre,数值越小越优)
| 路由类型 | Proto 标识 | 默认优先级 | 说明 |
|---|---|---|---|
| 直连 Direct | Direct | 0 | 接口配 IP 并 up 后自动生成,优先级最高 |
| OSPF 内部 | OSPF | 10 | OSPF 区域内/区域间路由 |
| IS-IS | ISIS | 15 | — |
| 静态 Static | Static | 60 | 手工配置 |
| OSPF 外部(ASE) | O_ASE | 150 | OSPF 引入的外部路由 |
| RIP | RIP | 100 | 距离矢量 |
| BGP | BGP | 255 | 优先级最低,最不"可信" |
**必背数字:**直连 0、OSPF 10、静态 60、RIP 100、OSPF 外部 150、BGP 255。直连路由永远最优先;静态路由优先级 60 高于 RIP 100 但低于 OSPF 10——这是判断题高频考点。
5.2 选路三大原则
- 最长掩码匹配(Longest Match)优先:先比掩码长度,掩码越长越具体越优先。例如目的 192.168.1.1 同时匹配 /24 和 /16 路由,选 /24。
- 优先级(Pre)小者优先:掩码相同时,比较路由来源的优先级。
- 开销(Cost/Metric)小者优先:优先级相同时,比较度量值。
- 三者全相等时做等价路由负载分担(ECMP)。
**判断顺序绝不能颠倒:**很多题会构造「静态路由 /24 掩码」与「OSPF 路由 /16 掩码」同时存在的场景。答案是选 /24 静态路由——掩码长度永远第一个比,与优先级无关。
5.3 静态路由配置
[R1] ip route-static 192.168.2.0 24 10.0.0.2 # 目的网段 + 掩码 + 下一跳
[R1] ip route-static 192.168.2.0 24 GigabitEthernet0/0/1 # 只指出接口(不推荐,需代理 ARP)
[R1] ip route-static 192.168.2.0 24 10.0.0.2 preference 100 # 指定优先级
[R1] ip route-static 0.0.0.0 0 100.1.1.2 # 缺省路由(默认路由)| 类型 | 写法 | 应用场景 |
|---|---|---|
| 普通静态路由 | ip route-static 目的网段 掩码 下一跳 | 小型网络、末梢网络 |
| 缺省路由 | ip route-static 0.0.0.0 0 下一跳 | 末梢设备指向出口,减少表项 |
| 浮动静态路由 | 修改 preference 值(如 100) | 主备备份:主路由失效时浮动路由自动生效 |
| 黑洞路由 | ip route-static 汇总网段 掩码 NULL 0 | 防环、把流量丢弃,避免流量在设备间来回转发 |
| 等价路由 | 同一目的配两条不同的下一跳 | 负载分担(需两条路由的 Pre 与 Cost 都相同) |
5.4 路由汇总与缺省路由
路由汇总(Route Summarization)把多条连续子网合并成一条,减少路由表规模。汇总的前提是这些子网必须连续且能被同一个掩码覆盖。
示例:192.168.0.0/24 ~ 192.168.3.0/24 四条路由
共同前缀分析:前 22 位相同 → 汇总为 192.168.0.0/22
验证:192.168.0.0 = 11000000.10101000.000000|00.00000000
192.168.3.0 = 11000000.10101000.000000|11.00000000
**注意副作用:**汇总会覆盖未使用的地址空间。如果 192.168.0.0/22 中的 192.168.1.0/24 实际不属于你的网络,汇总后会把发往该网段的流量也吸引过来,产生黑洞。这也是要配 NULL 0 黑洞路由的原因。
实验 5-1 · 静态路由、缺省路由与浮动路由(难度 ★★ · 设备:3 × AR2220)
实验目的
- 掌握静态路由的配置语法与下一跳选择原则
- 掌握缺省路由的配置与适用场景
- 掌握浮动静态路由实现主备链路切换的方法
- 理解路由表选路的三条原则并能在实验中验证
实验拓扑
实验步骤
步骤 1 · 完成基础 IP 配置并观察直连路由
**实验现象:**每台设备的 display ip routing-table 中只出现自己直连的网段。R1 上能看到 192.168.1.0/24 与 10.0.0.0/30,但看不到 192.168.3.0/24。此时 R1 ping 192.168.3.1 返回 Request time out 或 。
步骤 2 · 在 R1 与 R3 上配置静态路由
**实验现象:**配置后 R1 的路由表新增一行:
Destination/Mask Proto Pre Cost Flags NextHop Interface
192.168.3.0/24 Static 60 0 D 10.0.0.2 GigabitEthernet0/0/1此时 <R1> ping 192.168.3.1 成功,TTL=254(经过 R2 中转一次,TTL 由 255 减为 254)。执行 <R1> tracert 192.168.3.1 可看到两跳:
traceroute to 192.168.3.1(192.168.3.1), max hops: 30
1 10.0.0.2 20 ms 10 ms 10 ms
2 192.168.3.1 30 ms 20 ms 20 ms步骤 3 · 用缺省路由简化末梢设备配置
删掉 R1 上的明细路由,改用缺省路由:
**实验现象:**R1 路由表末行出现 0.0.0.0/0 Static 60 ... 10.0.0.2。ping 192.168.3.1 仍然成功,说明缺省路由能覆盖所有未知目的。但当 R1 要访问 192.168.1.0/24 内的主机时,用的是 Direct 路由而非缺省路由——因为直连路由掩码更长、优先级更高。
**为什么:**末梢网络只有一个出口,用一条缺省路由替代成百条明细,大幅降低维护成本。但核心设备不能用缺省路由,否则会形成循环或黑洞。
步骤 4 · 配置浮动静态路由实现主备切换
先在 R1 与 R3 之间加一条备份链路(假设通过 R2 的另一接口或新增直连):
[R1] ip route-static 192.168.3.0 24 10.0.0.2 preference 60 # 主路由(默认优先级)
[R1] ip route-static 192.168.3.0 24 10.0.2.2 preference 100 # 备路由(优先级更低)
实验现象:正常情况下路由表中只显示优先级 60 的那条主路由,浮动路由(priority 100)不进入路由表,但会保留在配置中。当关闭主接口([R1-GigabitEthernet0/0/1] shutdown)后,再次查看路由表,主路由消失,浮动路由自动被激活并下发到 FIB:
Destination/Mask Proto Pre Cost Flags NextHop Interface
192.168.3.0/24 Static 100 0 D 10.0.2.2 GigabitEthernet0/0/2**为什么:**相同目的网段、相同掩码时,VRP 只把优先级最优的那条放入路由表;优先级较差的作为「备份」保留。这就是「浮动静态路由」——通过修改 preference 实现;代价是收敛依赖链路状态检测,速度取决于物理层感知时间。
步骤 5 · 验证最长掩码匹配原则
在 R1 上同时配置一条更具体的路由:
[R1] ip route-static 192.168.3.128 25 10.0.0.2 preference 100
(此时 192.168.3.128/25 是一条优先级更差、但掩码更长的路由)
<R1> display ip routing-table 192.168.3.128实验现象:到达 192.168.3.128 的流量匹配 /25 这条路由(尽管它的 Pre=100 更差),而到达 192.168.3.1 的流量仍匹配 /24 那条。
关键结论:「最长掩码匹配」在选路顺序上先于优先级比较。这正是路由汇总与明细路由能共存、且明细优先的原因。
实验验证清单
display ip routing-table:Static 路由的 Proto=Static、Pre=60 → 优先级符合预期- R1 与 R3 互 ping 通,TTL 递减 1 → 说明逐跳转发正确
tracert输出两跳,路径符合拓扑 → 说明路径选择正确- 关闭主链路后浮动路由自动生效,业务不中断(切换后)→ 主备机制生效
- 明细 /25 路由优先于汇总 /24 路由被匹配 → 最长掩码匹配生效
display ip routing-table 192.168.3.0 verbose可查看路由的详细来源与状态
进阶要点:① 静态路由的下一跳必须是直连可达的地址,否则 route-static 会提示配置失败或产生「递归路由」,需要 ip route-static ... 下一跳 的两级查表才能解析。② 出接口写法(只写出接口)适合 P2P 链路,MA 网络必须写下一跳,否则需要代理 ARP。③ 生产环境常用「缺省路由 + 明细路由」组合:明细指向内网精细控制,缺省指向出口。
知识点 6 · OSPF 基础(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**OSPF 是链路状态型内部网关协议:每台路由器生成描述自身链路状态的 LSA 并泛洪,全网收敛出一致的链路状态数据库(LSDB),再各自独立运行 SPF(Dijkstra)算法算出最短路径树。
如何理解。与"距离矢量"(RIP)相比,OSPF 的本质差别是每台设备都握有整张地图,而不是只听邻居说"往那边走近"。由此派生出三个必须分清的概念:邻居不等于邻接(广播网络上 DROther 之间停在 2-Way 是正常的);Hello 里的参数必须一致(区域、认证、Hello/Dead、掩码、MTU 不匹配都会卡住建邻);DR 选举非抢占(先到者占位,重启可能换主,规划要靠优先级而不是碰运气)。区域则是"地图分册":区域 0 是骨干,非骨干区域必须与骨干相连,LSA-1/2 只在区域内泛洪、LSA-3 由 ABR 转换跨区、LSA-5 泛洪全 AS。
生产上解决什么问题。解决中等以上规模网络的自动收敛与可维护性:链路变化自动重算,不必人工维护几百条静态路由;通过区域划分把拓扑变化的影响限制在小范围,同时减少 LSDB 与 SPF 开销。
生产案例 ——〔园区核心-汇聚跑 OSPF,接入层用静态,特殊区域抑制震荡〕:某园区在核心与汇聚之间运行 OSPF 单区域,汇聚与接入之间用静态路由(接入层数量多但拓扑简单,跑动态协议收益低、风险高)。后来接入层频繁上下线导致 LSA 反复泛洪,于是把不稳定区域配置为 Stub/NSSA,屏蔽外部 LSA 注入,核心 LSDB 规模与 SPF 计算频率显著下降,园区收敛更平稳。这条经验很通用:协议要跑在该跑的地方,而不是所有地方都跑。
6.1 为什么需要动态路由协议
静态路由的局限:网络规模变大后维护成本剧增、链路故障无法自动切换。动态路由协议让设备之间自动交换路由信息,实现自动学习与自动收敛。
| 类型 | 代表协议 | 工作机制 | 特点 |
|---|---|---|---|
| 距离矢量 | RIP | 向邻居发送自己的整张路由表,按跳数度量 | 实现简单、收敛慢、最大 15 跳 |
| 链路状态 | OSPF、IS-IS | 泛洪链路状态信息,各自计算最短路径树 | 收敛快、无跳数限制、支持分层 |
| 路径矢量 | BGP | 基于 AS 路径与属性选路 | 用于 AS 之间,策略丰富 |
6.2 OSPF 的核心思想与三张表
OSPF(Open Shortest Path First,开放最短路径优先)是链路状态协议。核心思想是:每台路由器都拿到全网的拓扑信息(不只是邻居告诉它的路由),然后各自独立地用 Dijkstra 算法算出最短路径树。
| 表 | 内容 | 查看命令 |
|---|---|---|
| 邻居表 | 邻居 Router-ID、状态、接口 | display ospf peer |
| 链路状态数据库 LSDB | 全网所有 LSA,拓扑的完整描述 | display ospf lsdb |
| OSPF 路由表 | SPF 计算后得到的最优路由 | display ospf routing |
6.3 Router-ID 与区域
Router-ID 选择规则(按顺序)
- 手工配置的
router-id最优先 - 未手工配置时,选设备上所有 LoopBack 接口中 IP 最大的作为 Router-ID
- 无 LoopBack 时,选所有物理接口中 IP 最大的作为 Router-ID
**注意:**Router-ID 一旦选举完成,不会因为接口 IP 变化而自动重新选举,需要 reset ospf process 才会生效。生产环境强烈建议手工指定 Router-ID(通常用 LoopBack 地址)。
区域(Area)概念
- 骨干区域 Area 0:所有其他区域必须与 Area 0 相连,区域间路由必须经过 Area 0 中转。
- 非骨干区域:普通区域(Area 1、2…)。
- ABR(区域边界路由器):连接多个区域、且至少有接口在 Area 0 的路由器,负责生成 LSA-3 做区域间路由汇总。
- ASBR(自治系统边界路由器):引入外部路由(非 OSPF 域)的路由器,生成 LSA-5。
- 区域划分的意义:把 LSDB 规模限制在区域内,LSA-1/2 只在区域内泛洪,减少 SPF 计算负担。
6.4 五种报文
| 类型 | 名称 | 作用 |
|---|---|---|
| 1 | Hello | 发现与维护邻居关系、选举 DR/BDR |
| 2 | DD(Database Description) | 描述 LSDB 摘要,协商主从 |
| 3 | LSR(Link State Request) | 请求缺失的 LSA |
| 4 | LSU(Link State Update) | 携带完整 LSA 发送 |
| 5 | LSAck | 对 LSU 的确认 |
**抓包识别:**OSPF 报文封装在 IP 中,协议号 89,目的地址为组播 224.0.0.5(AllSPFRouters)与 224.0.0.6(AllDRouters)。Hello 报文默认 10 秒发一次(P2P 与 Broadcast 网络),Dead Time 是 Hello 间隔的 4 倍(默认 40 秒)。
6.5 邻居状态机(HCIA 掌握前四态即可)
| 状态 | 含义 |
|---|---|
| Down | 初始状态,未收到任何 Hello |
| Init | 收到 Hello 但邻居列表中无自己的 Router-ID(单向收到) |
| 2-Way | 双向都收到对方 Hello。非 DR/BDR 之间稳定在 2-Way |
| ExStart / Exchange / Loading | 协商主从、交换 DD、请求 LSA |
| Full | LSDB 完全同步,邻接关系建立完成 |
**两个高频陷阱:**① 在 Broadcast 网络上,DROther 之间停留在 2-Way 是正常的,不需要 Full;② 在 P2P 网络上停留在 2-Way 说明有问题(通常是单向可达或 MTU 不一致)。
6.6 邻居建立的条件(不一致则无法建邻)
| 必须一致的项目 | 不一致的后果 |
|---|---|
| Hello 间隔、Dead 间隔 | 无法建立邻居,状态停在 Down 或 2-Way |
| 区域 ID(Area ID) | 无法建立邻居 |
| 认证类型与密码 | 无法建立邻居 |
| MTU(影响 DD 交互) | 锁在 ExStart/Exchange 状态 |
| 网络类型(Broadcast/P2P 等) | 无法建立邻居 |
| Router-ID 唯一性(不能冲突) | 邻居关系异常 |
| Stub 区域标志 | 无法建立邻居 |
重要结论:ospf 1 的进程号不一致不影响邻居建立(进程号只在本设备内部有意义)。这是判断题常考的错误选项。真正影响邻居的是上面这些参数。
6.7 度量值与 DR/BDR 选举
Cost 计算
**关键坑点:**参考带宽默认 100M 时,百兆与千兆接口的 Cost 都是 1,带宽升级后 OSPF 无法感知差异,SPF 计算结果与实际带宽不匹配。生产环境务必把参考带宽调大(如 bandwidth-reference 10000)。
DR/BDR 选举规则
- 比较接口优先级(
ospf dr-priority,默认 1,范围 0-255,0 表示不参与选举),大者优先。 - 优先级相同时,比较 Router-ID,大者优先。
- 非抢占:DR 一旦选出,除非 DR 失效或重启,后来加入的设备不会抢夺。
DR/BDR 的意义:在广播型网络上把「n(n-1)/2 条邻接关系」减少为「n 条」,大幅降低 LSA 泛洪量。DROther 之间只保持 2-Way,不建立 Full 邻接。
6.8 LSA 类型(HCIA 需掌握前五种)
| 类型 | 名称 | 产生者 | 泛洪范围 | 内容 |
|---|---|---|---|---|
| Type 1 | Router-LSA | 每台路由器 | 本区域内 | 自身的接口、链路与 Cost |
| Type 2 | Network-LSA | DR | 本区域内 | 广播网络的子网与成员 |
| Type 3 | Summary-LSA(Network) | ABR | 区域内(跨区域) | 区域间路由 |
| Type 4 | Summary-LSA(ASBR) | ABR | 区域内 | ASBR 的位置描述 |
| Type 5 | AS-External-LSA | ASBR | 整个 AS | OSPF 域外的路由 |
| Type 7 | NSSA-External-LSA | NSSA 内 ASBR | NSSA 内 | NSSA 区域特有的外部路由 |
6.9 基本配置与验证命令
[R1] ospf 1 router-id 1.1.1.1 # 创建进程并指定 Router-ID
[R1-ospf-1] area 0
**反掩码(通配符掩码)换算:**反掩码 = 255.255.255.255 减去 子网掩码。
/24 → 0.0.0.255 /30 → 0.0.0.3 /32(单地址)→ 0.0.0.0 /16 → 0.0.255.255
实验 6-1 · 单区域与多区域 OSPF 组网(难度 ★★★ · 设备:3 × AR2220)
实验目的
- 掌握 OSPF 进程、Router-ID、区域与 network 宣告的配置
- 理解邻居状态机,能用抓包与 display 命令判断邻居卡在哪个状态及原因
- 验证 OSPF Cost 的计算方法与参考带宽的影响
- 验证 DR/BDR 的选举规则与非抢占特性
- 掌握单区域与多区域(ABR)的组网与 LSA 泛洪差异
实验拓扑
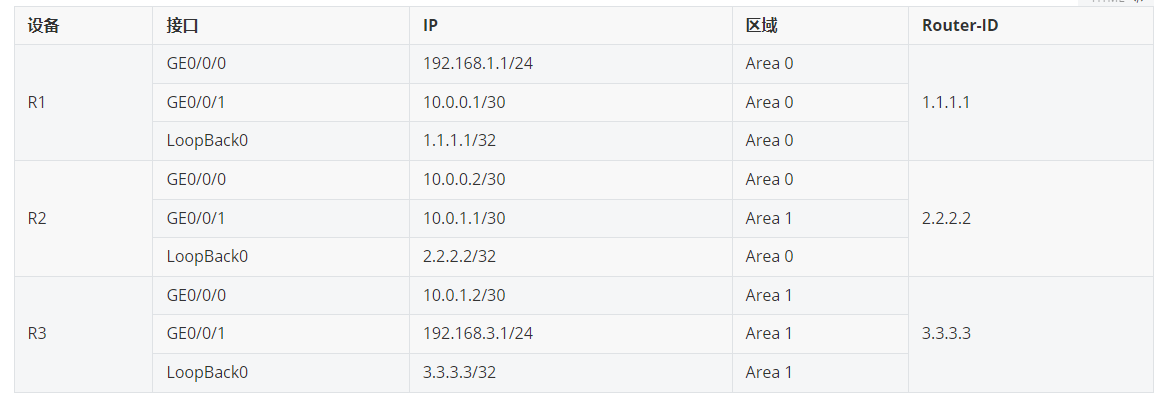
PC1:192.168.1.100/24,网关 192.168.1.1;PC3:192.168.3.100/24,网关 192.168.3.1
实验步骤
步骤 1 · 配置基础 IP 地址与 LoopBack
**实验现象:**各设备 display ip interface brief 全部接口 up/up。相邻设备之间可以直接 ping 通(同网段直连)。但 R1 无法 ping 通 3.3.3.3。
步骤 2 · 配置单区域 OSPF(先把三台都放进 Area 0 观察)
**实验现象:**配置完成后等待约 10-30 秒(邻居建立与 SPF 计算需要时间),在 R1 上执行 display ospf peer brief:
邻居状态为 Full,说明 LSDB 已同步。此时 R1 的 OSPF 路由表已包含 R3 侧的网段:
<R1> display ip routing-table protocol ospf
Destination/Mask Proto Pre Cost Flags NextHop Interface
3.3.3.3/32 OSPF 10 2 10.0.0.2 GigabitEthernet0/0/1
PC1 与 PC3 此时可以互相 ping 通。执行 <R1> tracert 192.168.3.100 可以看到两跳路径(R1→R2→R3)。
步骤 3 · 验证 Cost 计算与参考带宽的影响
**实验现象:**修改前 GE 接口的 Cost 显示为 1;参考带宽改为 10000 后,GE 接口 Cost 变为 10(10000/1000),路由表中到 3.3.3.3 的 Cost 也相应变大。
**为什么:**默认参考带宽 100M 时,百兆与千兆接口的 Cost 都被取整为 1,OSPF 无法区分链路带宽差异,SPF 可能选出次优路径。这是实际工程中非常常见的隐性故障。
步骤 4 · 验证邻接建立的参数一致性要求
**实验现象:**修改后约 40 秒(Dead Time 到期),邻居关系断开,display ospf peer brief 中不再显示 2.2.2.2。R1 日志出现 OSPF/3/NBR_CHG_DOWN: Neighbor event: neighbor status changed.
**为什么:**Hello/Dead 间隔是建立邻居的必要条件。两端不一致时,报文会被对方判定为不合法并丢弃,无法建立邻居。MTU 不一致的表现不同——邻居会进入 ExStart/Exchange 后卡住,因为 DD 报文被丢弃。
步骤 5 · 观察 DR/BDR 选举(把网络类型视为广播网络观察)
在 R1 的邻居详细输出中查看 DR/BDR 信息:
<R1> display ospf peer verbose
尝试修改优先级并验证非抢占:
[R1-GigabitEthernet0/0/1] ospf dr-priority 200 # R1 优先级改为最大
<R1> display ospf peer verbose # DR 是否变化?实验现象:修改优先级后DR 不会立即改变(因为非抢占)。需要 reset ospf process 或重启接口触发重新选举,R1 才会成为新的 DR。
步骤 6 · 改造为多区域(观察 ABR 与 LSA-3)
**实验现象:**R1 与 R3 之间仍能 ping 通。在 R1 上查看 LSDB:
**关键现象:**R1 的 LSDB 中出现了 Summary LSA(Type 3),由 ABR R2 生成,描述 Area 1 的路由。注意 R1 中看不到 R3 的 Router-LSA(Type 1)——因为 Type 1 只在区域 1 内泛洪。这正是区域划分的价值:把拓扑细节限制在区域内。
在 R3 上执行 display ospf lsdb,能看到 R3 自己的 Type 1 LSA,且 Area 0 的 Type 1 LSA 也看不到,只有 R2 生成的 Type 3 汇总。区域间路由的 Cost 由 ABR 累加计算。
实验验证清单
display ospf peer brief:邻居 State = Full → 邻接建立成功display ospf brief:Router ID 与手工配置一致,Area 列表正确 → 进程配置正确display ospf lsdb:单区域时三台设备 LSDB 完全一致;多区域时 Type 1 不跨区域 → 区域泛洪机制理解正确display ip routing-table protocol ospf:Proto=OSPF、Pre=10 → OSPF 路由正常注入全局路由表- PC1 与 PC3 互 ping 通,tracert 显示正确路径 → 端到端连通
- 修改 bandwidth-reference 后 Cost 从 1 变 10 → Cost 计算机制理解正确
- 修改 Hello 间隔后邻居中断 → 参数一致性要求验证成功
- 多区域后 R1 只能看到 Type 3 而看不到 Area 1 的 Type 1 → ABR 与区域边界机制验证成功
**进阶要点:**① 宣告网段时,必须是接口所在的网段范围;如果宣告的网段不包含接口 IP,该接口不会启用 OSPF。② 用 LoopBack 作为 Router-ID 的好处是接口永远 up,Router-ID 稳定。③ 排障顺序建议:物理/接口状态 → 邻居状态(用 display ospf peer verbose 看 Area、Dead Time)→ LSDB 是否一致 → 路由表是否生成。④ OSPF 路由表与全局路由表是两回事:OSPF 路由要经过优先级比较(Pre=10)才能进入全局路由表。
知识点 7 · 以太网交换基础(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**以太网交换是以 MAC 地址为依据的二层转发:交换机学习源 MAC 与入端口的对应关系形成 MAC 地址表,再据此转发——表中有则从对应端口转发,未知单播、广播与组播则泛洪。
**如何理解。**交换机可以理解为"一张会自学的地址表 + 一组硬件转发通道"。它的行为全部由表驱动:学习(来源 MAC 入表)、泛洪(未知/广播)、转发(命中表项)、丢弃(同端口或表满)。表项有老化时间,终端移动位置后靠"源 MAC 重新学习"自然收敛。与之配套的两个概念是冲突域(每个端口一个)与广播域(默认整台交换机一个,靠 VLAN 切分)。
**生产上解决什么问题。**提供高密度、低成本的二层互联;同时它也是排障利器——MAC 地址表能直接回答"这个终端接在哪个端口、哪个 VLAN",是定位私接、误接、地址冲突的第一手证据。
生产案例 ——〔MAC 漂移告警与私接小交换机定位〕:某办公楼出现网络间歇性卡顿,网管平台报"MAC 漂移"。用 display mac-address 逐台交换机对比同一个 MAC 的入端口,发现同一终端 MAC 在两个端口间反复变化——实际是有人把家用小交换机接进了办公墙面接口,形成了局部环路。工程做法:接入端口开启端口安全限制可学习 MAC 数量,并配置风暴抑制;同时给终端网段做端口隔离,避免个别人的乱接影响整层办公。
7.1 以太网与 MAC 地址
以太网(Ethernet)由 IEEE 802.3 系列标准定义,是当前局域网的主流技术。二层转发依据的是 MAC 地址。
MAC 地址结构
| 组成 | 长度 | 说明 |
|---|---|---|
| OUI(厂商代码) | 前 24 bit(3 字节) | 由 IEEE 分配给设备厂商,如华为常见的 00e0-fc |
| 序列号 | 后 24 bit(3 字节) | 厂商自行分配,保证全球唯一 |
书写格式:00e0-fc12-3456(华为格式)或 00-E0-FC-12-34-56(IEEE 格式)。
| 类型 | 第 8 位(I/G) | 示例 | 说明 |
|---|---|---|---|
| 单播 Unicast | 0 | 00e0-fc12-3456 | 发给某一台具体设备 |
| 组播 Multicast | 1 | 0100-5e00-0005 | 发给一组设备 |
| 广播 Broadcast | 全 1 | ffff-ffff-ffff | 发给本广播域所有设备 |
7.2 交换机的工作机制
交换机是二层设备,核心动作只有三个:学习、转发、泛洪。
- 学习(Learning):收到帧后,把帧的 源 MAC 与接收接口的映射写入 MAC 地址表。
- 转发(Forwarding):查 MAC 表,若目的 MAC 命中,从对应接口单播转发。
- 泛洪(Flooding):目的 MAC 未命中(未知单播)、或目的为广播/组播时,从除接收口外的所有同 VLAN 接口转发。
- 丢弃(Filtering):出接口就是入接口,直接丢弃。
关键:MAC 表学的是「源 MAC」而不是「目的 MAC」。这是选择题高频考点。MAC 表项默认老化时间 300 秒(华为可通过 mac-address aging-time 修改)。
7.3 冲突域与广播域
| 概念 | 定义 | 隔离设备 |
|---|---|---|
| 冲突域(Collision Domain) | 可能发生 CSMA/CD 冲突的范围 | 交换机(每个接口一个冲突域)、路由器 |
| 广播域(Broadcast Domain) | 广播帧能到达的范围 | 路由器、VLAN(VLAN 可逻辑隔离广播域) |
交换机隔离冲突域但不隔离广播域;路由器与 VLAN 既隔离冲突域也隔离广播域。这也是为什么大二层网络必须划分 VLAN。
7.4 双工模式与速率
| 模式 | 特点 | 问题 |
|---|---|---|
| 半双工 Half-Duplex | 同一时刻只能收或发,使用 CSMA/CD | 共享链路才有,现代网络基本不用 |
| 全双工 Full-Duplex | 收发同时进行,无冲突 | 推荐;点对点链路默认全双工 |
| 自协商 Auto-Negotiation | 双方协商出最优速率与双工 | 一端固定一端自协商容易产生双工不匹配 |
典型故障:双工不匹配(Duplex Mismatch)。一端强制 100M 全双工、一端自协商,自协商端可能协商为半双工,导致大量 late collision、CRC 错误、性能极差但链路状态是 up。排查命令:display interface GigabitEthernet0/0/1 看 duplex 与 CRC 错误计数。
7.5 三层交换与二层交换的区别
| 维度 | 二层交换机 | 三层交换机 |
|---|---|---|
| 转发依据 | MAC 地址表 | MAC 表 + 路由表(硬件 ASIC 转发) |
| 能否隔离广播域 | 不能(需靠 VLAN) | 能(VLANIF 接口) |
| 转发性能 | 线速 | 线速(一次路由、多次交换) |
| 典型用途 | 接入层 | 核心层/汇聚层、VLAN 间通信 |
实验 7-1 · MAC 地址表学习与转发行为观察(难度 ★ · 设备:1 × S5700 + 3 × PC)
实验目的
- 掌握 MAC 地址表的学习过程与查看方法
- 验证交换机「学习源 MAC、按目的 MAC 转发、未知单播泛洪」三大行为
- 理解 MAC 表老化时间的作用
- 观察广播帧的泛洪范围
实验拓扑
实验步骤
步骤 1 · 清空 MAC 表,观察初始状态
<LSW1> system-view
[LSW1] sysname LSW1
[LSW1] quit
<LSW1> reset mac-address all # 清空动态 MAC 表项
<LSW1> display mac-address
实验现象:display mac-address 无任何输出。
步骤 2 · 从 PC1 ping PC2,观察 MAC 表学习
**实验现象:**MAC 表出现两条表项,PC1 与 PC2 的 MAC 分别绑定在 GE0/0/1 与 GE0/0/2。注意 PC3 的 MAC 没有被学到——因为 ping 流量只在 PC1 与 PC2 之间,不经过 GE0/0/3,交换机不会凭空学习未知接口的 MAC。
**为什么:**这是「学习源 MAC」的最直观证明。交换机只能学到「从某个接口收到帧」的源 MAC;没收到帧的接口不会产生表项。
步骤 3 · 验证未知单播泛洪
**实验现象:**PC1 的第一包 ARP Request(广播帧)从 GE0/0/2 与 GE0/0/3 两个口都被转发出去(泛洪),但不会从 GE0/0/1 发出(入接口不转发)。同时两台主机都收到了这个 ARP 请求。
为什么:广播帧的目的 MAC 是全 F,交换机会向除入接口外的所有同 VLAN 接口泛洪。若此时目的 MAC 是单播但表中未命中,也会触发泛洪(未知单播泛洪)。
步骤 4 · 观察 MAC 表老化行为
**实验现象:**把老化时间改为 20 秒后,停止 PC1 的流量,等待 20 秒后 MAC 表项自动消失。若期间持续有流量,表项会被刷新并保持。
**为什么:**老化机制保证 MAC 表能适应拓扑变化(如终端换端口)。老化时间过短会导致频繁泛洪,过长会导致拓扑变化后残留错误表项。
实验验证清单
display mac-address表项中的 Learned-From 与物理连接一致 → 学习机制正确- ping 后只有参与通信的两台主机产生的 MAC 表项 → 证明学的是源 MAC
- 清空 MAC 表后首包触发泛洪 → 未知单播泛洪机制验证
- 老化时间到期后表项消失 → 老化机制正确
display mac-address summary可查看表项总数与剩余容量
知识点 8 · VLAN 原理与配置(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**VLAN 是把一台物理交换机在逻辑上切成多台"虚拟交换机"的技术,同一 VLAN 内二层互通、不同 VLAN 二层隔离;端口按处理方式分为 Access(面向终端,进打标签出剥标签)、Trunk(面向设备,链路承载多 VLAN)、Hybrid(可对每个 VLAN 精细指定带标签或去标签)。
**如何理解。**一句话可以概括:标签就是帧的"归属证"。终端不认识标签,所以在接入端口由交换机代打(PVID)与代拆;设备之间为了保证多个 VLAN 共走一条线,就必须带着标签走(Trunk 的 allow-pass 列表决定"哪些证允许通过")。Hybrid 的价值在于"同一端口的进出行为可以分别定义",因而能实现 Trunk 做不到的精细控制。
生产上解决什么问题。解决广播域过大带来的性能与安全问题:划分 VLAN 后广播被限制在小区块内;同时按部门/业务划分天然形成隔离带,监控摄像机的大流量不会挤占办公流量,访客设备也碰不到内网服务器。
生产案例 ——〔园区(医院/学校/酒店)多业务 VLAN 规划〕:某医院把办公、HIS 业务、监控、门禁、无线 AP 管理分别划入独立 VLAN,AP 管理 VLAN 只在 AC 与 AP 之间放通,监控 VLAN 与办公 VLAN 之间不互通。效果是监控视频流量与办公互不干扰,且一旦某段出现广播异常也不会扩散到全院。酒店场景还常用 Hybrid 的"同 VLAN 内端口隔离":所有房间同属一个 VLAN,但房间之间二层不互通、只允许上行访问网关,从而省去大量 VLAN 编号的同时保证客房隐私。
8.1 VLAN 是什么,解决什么问题
VLAN(Virtual LAN,虚拟局域网)在物理交换机上划分出多个逻辑独立的广播域。它解决三个核心问题:
- 抑制广播风暴:把广播域从「整个交换网络」缩小到「单个 VLAN」。
- 增强安全性:同 VLAN 内二层互通,跨 VLAN 默认隔离,需经三层转发。
- 灵活组网:不受物理位置限制,按部门/职能划分逻辑网络。
| 项目 | 说明 |
|---|---|
| VLAN ID 范围 | 0–4095,共 4096 个。其中 0 与 4095 保留不可用,可用范围 1–4094 |
| VLAN 1 | 默认 VLAN,所有接口默认属于 VLAN 1,不可删除 |
| 保留 VLAN(华为) | VLAN 1、1002–1005 默认保留,不能用于业务 |
8.2 802.1Q 标签与端口类型
802.1Q Tag 结构(4 字节)
| 字段 | 位宽 | 说明 |
|---|---|---|
| TPID | 16 bit | 固定 0x8100,标识这是一个带 Tag 的帧 |
| PCP(Priority) | 3 bit | 优先级 0–7,用于 QoS |
| DEI(CFI) | 1 bit | 丢弃资格指示,以太网中通常为 0 |
| VID(VLAN ID) | 12 bit | VLAN 标识,0–4095 |
三种端口类型与处理规则
| 端口类型 | 连接对象 | 接收(Ingress) | 发送(Egress) |
|---|---|---|---|
| Access | 终端设备(PC、打印机、服务器) | 收到 Untagged 帧 → 打上该口 PVID 的 Tag | 剥掉 Tag 后发 Untagged |
| Trunk | 交换机之间的级联链路 | 收到 Untagged → 打上 PVID(默认 VLAN 1);收到 Tagged → 保留 | VID 在 allow-pass 列表中 → 带 Tag 发出;等于 PVID 且未在列表中 → 剥 Tag 发出 |
| Hybrid | 灵活场景(可同时接终端与交换机) | 同 Trunk | 可逐 VLAN 手工指定 tag / untag |
记忆口诀:
• Access:「进打 PVID,出发 Untagged」——只属于一个 VLAN
• Trunk:「进看有没有 Tag,出发看 allow-pass」——PVID 的帧发出时剥 Tag
• Hybrid:「进同 Trunk,出发由 port hybrid vlan X untagged/tagged 逐条决定」
**最关键差异:**Hybrid 可以做到「同一个口对不同 VLAN 采取不同的打/剥标签策略」,这是 Trunk 做不到的。
8.3 VLAN 的划分方式
| 方式 | 依据 | 特点 |
|---|---|---|
| 基于端口 | 物理接口 | 最常用、最简单,配置维护直观 |
| 基于 MAC 地址 | 源 MAC | 终端移动后 VLAN 不变,需维护 MAC-VLAN 映射表 |
| 基于子网/IP | IP 地址 | 需配合 DHCP Snooping 或 IPSG,实现复杂 |
| 基于协议 | 协议类型 | 已基本不用 |
| 基于策略 | 复合条件 | 灵活但配置复杂 |
8.4 配置命令
实验 8-1 · Access / Trunk / Hybrid 三种端口类型完整验证(难度 ★★ · 设备:2 × S5700 + 3 × PC)
实验目的
- 掌握 VLAN 的创建与 Access、Trunk 接口的配置方法
- 验证不同端口类型对 Tag 的处理规则
- 理解 PVID 的作用与 Trunk 链路 allow-pass 的必要性
- 掌握 Hybrid 接口实现「同 VLAN 内端口隔离」这一 Trunk 无法实现的能力
实验拓扑
实验步骤
步骤 1 · 创建 VLAN 并配置 Access 接口
**实验现象:**执行 display vlan 可看到:
步骤 2 · 此时 PC1 与 PC3 不通,验证 Trunk 的必要性
PC1 ping PC3(192.168.10.3):
Request time out # 不通
原因分析:LSW1 与 LSW2 之间的 GE0/0/24 是默认配置(Access VLAN 1),
VLAN 10 的帧无法通过这条链路。实验现象:同 VLAN(都是 10)的两台主机跨交换机ping 不通。在 LSW1 上 display port vlan 查看 GE0/0/24 的 PVID 为 1,允许 VLAN 只有 1。
**为什么:**级联链路必须是 Trunk,且必须 allow-pass 相应 VLAN,否则 VLAN 10 的帧到不了对端。
步骤 3 · 配置 Trunk 链路并验证放通
**实验现象:**配置后再次用 PC1 ping PC3 —— 可以 ping 通。而 PC1 ping PC4(VLAN 20)仍然不通,因为二者 VLAN 不同,需要三层互通(见知识点 10)。
用 eNSP 在 GE0/0/24 上抓包,可以看到 VLAN 10 的帧带有 802.1Q Tag(TPID 0x8100,VID=10),而 PC1 侧 GE0/0/1 抓到的帧没有 Tag。这直接验证了 Access 口「进打标、出剥标」的规则。
步骤 4 · 验证 allow-pass 的必要性
在 LSW1 的 Trunk 口上移除 VLAN 20:
[LSW1-GigabitEthernet0/0/24] port trunk allow-pass vlan 10**实验现象:**VLAN 10 仍然能通(PC1↔PC3),VLAN 20 不通(PC2↔PC4)。display port vlan 显示 Trunk VLAN List: 1 10。
**为什么:**Trunk 口只转发 allow-pass 列表中的 VLAN。这是工程上限制 VLAN 扩散、减少广播域的重要手段。
步骤 5 · 用 Hybrid 实现「同 VLAN 内端口隔离」(Trunk 做不到的能力)
**实验现象:**PC1 与 PC2 仍处于不同 VLAN(10 与 20),二层天然不通;而上行口携带两个 VLAN 的 Tag 上送,两台 PC 都能与上层网关通信。
**为什么用 Hybrid:**对比一下 display port vlan 输出:
Port Link Type PVID Trunk VLAN List
----------------------------------------------------------------
GigabitEthernet0/0/1 hybrid 10 -
GigabitEthernet0/0/2 hybrid 20 -
GigabitEthernet0/0/24 hybrid 1 -Hybrid 口不对「Trunk VLAN List」做统一管理,而是由 port hybrid untagged vlan / tagged vlan 逐 VLAN 单独指定打标策略。这使得同一个口可以「对 VLAN 10 剥标、对 VLAN 20 打标」,实现灵活的接入策略。这就是 Hybrid 存在的意义——它是 Trunk 的超集。
实验验证清单
display vlan:VLAN 10/20 存在,Untagged ports 显示正确 → VLAN 创建与端口划分正确display port vlan:各接口 Link Type、PVID、Trunk VLAN List 与设计一致 → 端口配置正确- 同 VLAN 跨交换机可达、不同 VLAN 不可达 → VLAN 隔离机制正确
- 抓包:Access 口无 Tag、Trunk 口有 Tag(VID 正确)→ Tag 处理规则理解正确
- 移除 allow-pass 后对应 VLAN 不通 → allow-pass 过滤机制验证成功
**进阶要点:**① Trunk 口两端的 PVID 应保持一致,不一致会导致 Untagged 帧被划入不同 VLAN。② 华为部分交换机默认 port trunk allow-pass vlan 1,若只配业务 VLAN 而忘记加管理 VLAN,会导致管理 VLAN 不通。③ 大型网络推荐用 Hybrid 统一规划,或以 Trunk 承载上行、Access 接终端。④ VLAN 跨设备的一致性问题:建议全网 VLAN 编号统一规划(如按楼栋/部门编号),避免同一 VLAN ID 在不同区域承载不同业务。
知识点 9 · 生成树协议 STP / RSTP / MSTP(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**STP/RSTP/MSTP 是二层防环协议:通过在冗余链路上阻塞若干端口,把有环的物理拓扑裁剪成一棵无环的转发树,从而既保留备份链路,又不产生环路。MSTP 进一步支持多实例,使不同 VLAN 组可以走不同的转发树,实现负载分担。
**如何理解。**选举顺序是理解全部细节的钥匙:先选根桥(优先级小者优、相同比 MAC),再在每台非根桥上选根端口(到根桥开销最小),最后每条链路选指定端口,剩下的端口进入阻塞。RSTP 的改进在于引入替代端口/备份端口与边缘端口,把收敛从"秒级"压到"亚秒级";MSTP 的改进在于把"一棵树"变成"多棵树",让被阻塞的链路重新有活干。
生产上解决什么问题。解决"冗余与环路"这对矛盾:没有 STP,双上行就有环路风险;有了 STP,备份链路平时被阻塞,故障时自动接管。MSTP 进一步解决"备份链路带宽浪费"的问题。
生产案例 ——〔双上行接入 + MSTP 双实例负载分担 + 边缘端口防抖〕:某企业接入交换机双上行汇聚,配置 MSTP 两个实例:VLAN 10 组走左侧上行、VLAN 20 组走右侧上行,两条链路同时承载业务,任一条中断另一实例自动接管。同时把所有接终端的端口配成边缘端口(stp edged-port)并开启 BPDU 保护——这一步非常关键:否则员工插拔网线、私接小交换机都可能触发拓扑变更,表现为"某人插了根网线,整层楼网络抖一下"。此外还要保证根桥规划与流量路径一致(核心做根桥),否则流量会绕路。
9.1 为什么需要生成树
网络设计需要冗余链路,但二层网络中冗余链路会形成环路,导致三个致命问题:
- 广播风暴:广播帧沿环无限循环、呈指数放大,迅速耗尽带宽与 CPU。
- MAC 地址表震荡:同一 MAC 从两个接口轮流学到,导致表项反复翻转,转发不稳定。
- 重复帧:同一份数据被多次送达。
为什么二层环路比三层环路危险得多:IP 报文有 TTL,减到 0 会被丢弃;而以太网帧没有 TTL,一旦成环就会永远循环。所以必须在二层用 STP 主动阻塞环路。
9.2 STP 核心概念
桥 ID(Bridge ID)
桥 ID = 桥优先级(2 字节,默认 32768)+ 桥 MAC 地址(6 字节)。数值最小者被选举为根桥。
端口角色
| 角色 | 说明 |
|---|---|
| 根端口(Root Port, RP) | 非根桥上到达根桥开销最小的端口,每台非根桥有且仅有一个 |
| 指定端口(Designated Port, DP) | 每条链路上负责转发 BPDU 与数据的端口,每段链路一个 |
| 阻塞端口(Blocking Port,非指定端口) | 被阻塞、只收 BPDU 不转发数据,环路的断点 |
端口状态与计时器(STP)
| 状态 | 是否学 MAC | 是否转发数据 | 说明 |
|---|---|---|---|
| Disabled | 否 | 否 | 接口 Down |
| Blocking | 否 | 否 | 只接收 BPDU,默认停留 20s(Max Age) |
| Listening | 否 | 否 | 参与选举,停留 15s(Forward Delay) |
| Learning | 是 | 否 | 开始学习 MAC,停留 15s(Forward Delay) |
| Forwarding | 是 | 是 | 正常转发 |
三个核心定时器
| 定时器 | 默认值 | 作用 |
|---|---|---|
| Hello Time | 2 秒 | 根桥发送配置 BPDU 的间隔 |
| Forward Delay | 15 秒 | Listening 与 Learning 状态各持续的时间 |
| Max Age | 20 秒 | BPDU 的最大存活时间,超时认为链路故障 |
**收敛时间:**STP 从拓扑变化到恢复转发最长需要 50 秒(Max Age 20 + Listening 15 + Learning 15)。这是 STP 最大的缺陷,也是 RSTP 诞生的原因。
9.3 STP 选举过程
- 选根桥:所有交换机一开始都认为自己是根桥,发送 BPDU。收到桥 ID 更小的 BPDU 后,承认对方为根桥。
- 选根端口:每台非根桥在候选端口中选出到根桥开销最小的作为根端口。
- 选指定端口:每条链路上选出开销最小的端口作为指定端口。
- 既不是根端口也不是指定端口的,进入 Blocking 状态。
9.4 RSTP(快速生成树)的改进
| 维度 | STP | RSTP |
|---|---|---|
| 标准 | IEEE 802.1D | IEEE 802.1w |
| 端口角色 | 根/指定/阻塞 | 根/指定/Alternate(备用)/Backup(备份) |
| 端口状态 | 5 种(Disabled/Blocking/Listening/Learning/Forwarding) | 3 种(Discarding / Learning / Forwarding),Listening 与 Blocking 合并为 Discarding |
| 收敛速度 | 最慢 50 秒 | 毫秒到秒级 |
| 关键机制 | 被动等待定时器超时 | P/A(Proposal/Agreement)机制:向邻居提议并等待同意,立即切换 |
| 边缘端口 | 无此概念 | 边缘端口(Edge Port)直连终端,接入即可转发,不参与 STP 计算 |
| BPDU 发送 | 仅根桥周期性发送,其他设备转发 | 每台设备自己按时发送 |
RSTP 保护机制(工程必备)
| 机制 | 作用 | 配置位置 |
|---|---|---|
边缘端口 stp edged-port enable | 接终端的口不参与 STP,秒级转发 | 接入端口 |
BPDU 保护 stp bpdu-protection | 边缘端口收到 BPDU 则关闭该端口,防私接交换机 | 全局 |
根保护 stp root-protection | 收到优先级更高的 BPDU 时进入 Discarding,防止根桥被抢 | 指定端口(非根端口!) |
TC 保护 stp tc-protection | 限制拓扑变化报文处理频率,防 MAC 表频繁老化 | 全局 |
环路保护 |
**高频考点:根保护只能配置在「指定端口」上,不能配在根端口上。**因为根端口是朝根桥方向的,配根保护会阻止正常的 BPDU 接收。判断题常考。
9.5 MSTP(多生成树)
MSTP(IEEE 802.1s)把多个 VLAN 映射到不同的实例(Instance),每个实例独立计算一棵生成树,从而实现:
- 负载分担:VLAN 10 走链路 A,VLAN 20 走链路 B,两条链路都利用起来。
- 快速收敛:继承 RSTP 的快速收敛机制。
MST 域(Region):四要素必须完全一致才算同一个域 —— 域名(region-name)、修订级别(revision-level)、VLAN 到实例的映射关系、格式选择器(默认 0)。不一致的设备会被视为不同的域。
实验 9-1 · STP 根桥控制、RSTP 快速收敛与 MSTP 负载分担(难度 ★★★ · 设备:3 × S5700)
实验目的
- 掌握 STP 根桥的选举与手工控制方法
- 验证 STP 的端口角色与阻塞行为,理解环路断点
- 对比 STP 与 RSTP 的收敛速度差异
- 掌握 MSTP 多实例配置,实现不同 VLAN 的负载分担
- 掌握 BPDU 保护、根保护、边缘端口的配置与作用
实验拓扑(三角环)
实验步骤
步骤 1 · 观察默认 STP 的根桥选举与端口阻塞
实验现象:三台中桥 ID 最小的设备(优先级同为 32768 时比 MAC 地址)成为根桥,其端口全部为 DESI / FORWARDING。其余两台各有一个 ROOT 口,而 LSW2 与 LSW3 之间的互联口其中一个为 ALTE(Alternate,备用)/ DISCARDING —— 这就是环路的断点。
执行 display stp root 可以看到:
<LSW1> display stp root
MSTID Root Bridge ID ExtPathCost IntPathCost Root Port
0 32768.00e0-fc12-3456 0 0 -步骤 2 · 手工指定根桥并验证抢占
实验现象:stp root primary 把本机优先级设为 0,stp root secondary 设为 4096。配置后 LSW1 成为根桥,其所有端口为指定端口;LSW2 成为备份根桥。
在 LSW3 上查看:
<LSW3> display stp brief
MSTID Port Role STP State Protection
0 GigabitEthernet0/0/1 ROOT FORWARDING NONE
0 GigabitEthernet0/0/2 ALTE DISCARDING NONE步骤 3 · 验证环路断开后的收敛(STP 模式)
**实验现象:**原 ALTE/DISCARDING 口要经过 Listening(15s)→ Learning(15s)→ Forwarding 才恢复转发,ping 中断约 30 秒。这就是 STP 收敛慢的直接体感。
步骤 4 · 切换到 RSTP,对比收敛速度
**实验现象:**切换到 RSTP 后,同一场景下 ping 中断时间从约 30 秒缩短到 1 秒以内(通常只有 1-2 个丢包)。查看端口状态时,原 Discarding 口通过 P/A 机制直接进入 Forwarding,不再经过 Listening 阶段。
**为什么:**RSTP 的 P/A 机制让设备在链路变化时主动向邻居「提议」并等待「同意」,不必被动等待定时器超时。由于链路是点对点且双方都是 RSTP,可以立即协商切换。
步骤 5 · 配置边缘端口、BPDU 保护与根保护
**实验现象:**接 PC 的口配置 stp edged-port enable 后,端口一插上就立即进入 FORWARDING(PC 可以立刻上网,无需等待 30 秒),且 Protection 列显示 BPDU:ENABLED。若在边缘端口上接入一台交换机会收到 BPDU,该端口会被自动 shutdown。
根保护验证:在 LSW1 的指定端口上配置 root-protection 后,若有一台设备接入并发来优先级更高的 BPDU,该端口会进入 Discarding 状态而不会让出根桥位置。
步骤 6 · 配置 MSTP 实现双 VLAN 负载分担
**实验现象:**查看两台的 STP 状态:
**关键现象:**在 实例 1(VLAN 10) 中 GE0/0/1 是 ROOT、GE0/0/2 被阻塞;在 实例 2(VLAN 20) 中恰好相反——GE0/0/1 被阻塞、GE0/0/2 转发。两条链路都被利用了,VLAN 10 与 VLAN 20 走不同路径,实现了负载分担。
用 tracert 从 PC1(VLAN 10)与 PC2(VLAN 20)分别跟踪路径,可以看到二者经过不同的中间设备。
实验验证清单
display stp brief:存在 ALTE/DISCARDING 端口 → 环路被正确阻塞display stp root:根桥 ID 的优先级为 0(primary)/4096(secondary)→ 根桥控制成功- 切断链路后 STP 模式中断约 30s、RSTP 模式中断 <1s → 收敛速度差异验证成功
- 边缘端口接入后立即 FORWARDING → 边缘端口机制生效
display stp region-configuration:三台设备域名/修订级别/实例映射一致 → MSTP 域配置正确display stp instance 2:实例 1 与实例 2 的端口角色相反 → 负载分担生效
进阶要点:① 生产网络一定手工指定根桥,不要让 STP 靠 MAC 地址随机选出(否则核心设备可能不是根桥,流量路径不可控)。② MSTP 的域名、修订级别、实例映射必须全网严格一致,任何一个字符不同都会形成两个域,导致部分 VLAN 无法通信。③ active region-configuration 是必须执行的激活命令,忘记执行是最常见的 MSTP 配置失误。④ 二层环路故障的典型现象是「CPU 占用飙高、广播风暴、无法远程登录」,排查时先查 display stp brief 与接口流量是否异常。
知识点 10 · VLAN 间通信(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**VLAN 间通信指的是让处在不同 VLAN 的终端三层互访,主流有三种实现:单臂路由(路由器物理口划子接口做网关)、三层交换机 VLANIF(把三层转发下沉到交换机)、以及更大型场景下的 VRF/防火墙虚拟系统隔离。
**如何理解。**核心只有一句话:跨 VLAN 必须经过三层。因此无论哪种方案,本质都是"给每个 VLAN 配一个网关,让三层设备承担转发"。单臂路由是把一个物理口虚拟成多个网关,受限于物理口带宽;VLANIF 是给每个 VLAN 建一个虚接口,转发由交换机芯片做,性能高得多;VRF 则是在同一台设备上做出多张互不可见的路由表,用于多租户或安全域强隔离。
**生产上解决什么问题。**解决"既要隔离、又要互访"的需求:隔离是为了限制广播与风险,互访是为了业务协同。同时可以把安全策略集中放置在网关处,实现"同一套网络、不同权限"。
生产案例 ——〔某公司从单臂路由升级为 VLANIF 网关〕:该公司早期用路由器单臂路由承载全部 VLAN 间流量,随着内网互访量增长,物理口带宽与路由器转发能力成为瓶颈,出现内网互访慢、丢包。改造为三层交换机 VLANIF 做各 VLAN 网关后,同网段转发与跨网段转发都在交换芯片内完成,性能问题解决。同时规划上做了分工:VLANIF 负责内网互通,防火墙/出口路由器负责安全域间策略与外网出口——把"性能"与"安全"放在各自最合适的位置上。
10.1 为什么跨 VLAN 不通
VLAN 隔离的是广播域,不同 VLAN 属于不同的二层网络与不同的 IP 网段。二层转发依赖 MAC 与 ARP,而 ARP 是广播——广播无法跨越 VLAN,因此跨 VLAN 通信必须经过三层转发。
10.2 三种实现方式对比
| 方式 | 实现 | 优点 | 缺点 | 适用场景 |
|---|---|---|---|---|
| 路由器物理接口 | 每个 VLAN 占用一个物理接口连到路由器 | 配置简单、隔离彻底 | 浪费接口,VLAN 数量受物理接口数限制 | VLAN 数量极少的小网络 |
| 单臂路由(Router-on-a-Stick) | 路由器上配置子接口(Sub-Interface),每个子接口承载一个 VLAN | 省接口,一条链路承载多个 VLAN | 链路是单点瓶颈,性能受限 | 中小型网络、VLAN 数量不多的场景 |
| 三层交换机 VLANIF | 在三层交换机上为每个 VLAN 创建 VLANIF 接口并配 IP 作为网关 | 性能高(硬件转发)、不占额外接口 | 需要三层交换机,成本较高 | 当前主流方案,园区网汇聚/核心层 |
10.3 单臂路由配置要点
易错点:华为设备的子接口必须执行 arp broadcast enable,否则子接口不会转发 ARP 广播,跨 VLAN 不通。这是单臂路由最常见的配置遗漏。同一子接口父接口(GE0/0/0)本身不配 IP。
10.4 三层交换机 VLANIF 配置
**VLANIF 生效条件:**① VLAN 必须已创建;② 该 VLAN 下必须至少有一个接口处于 up 状态,否则 VLANIF 的协议状态是 down,接口不通。这是排障时最容易忽略的一点——用 display ip interface brief 检查 VLANIF 的 Protocol 是否为 up。
实验 10-1 · 单臂路由与三层交换机 VLANIF 实现 VLAN 间通信(难度 ★★ · 设备:1 × AR2220 + 1 × S5700 + 2 × PC)
实验目的
- 理解 VLAN 间通信必须经过三层转发的原理
- 掌握单臂路由(子接口 + dot1q termination)的配置方法
- 掌握三层交换机 VLANIF 接口的配置方法
- 对比两种方式的转发路径与性能差异
实验拓扑
实验步骤(方案一:单臂路由)
步骤 1 · 配置交换机 VLAN 与 Trunk 上行
**实验现象:**PC1 与 PC2 此时互 ping 不通(不同 VLAN)。用 PC1 ping 自己的网关 192.168.10.254 也不通——因为路由器还没配置。
步骤 2 · 配置路由器子接口
**实验现象:**PC1 与 PC2 现在可以互相 ping 通。查看路由器子接口状态:
<R1> display ip interface brief
Interface IP Address/Mask Physical Protocol
GigabitEthernet0/0/0.10 192.168.10.254/24 up up
GigabitEthernet0/0/0.20 192.168.20.254/24 up up在 R1 上抓包或查看 ARP 表,可以看到 PC1 的 ARP 请求被路由器的子接口接收并回应该子接口的 MAC:
<R1> display arp all
IP Address MAC Address Expire(M) Type Interface
192.168.10.1 5489-9811-1111 19 Dynamic GigabitEthernet0/0/0.10
192.168.20.1 5489-9822-2222 19 Dynamic GigabitEthernet0/0/0.20用 PC1 tracert 192.168.20.1,第一跳是 192.168.10.254(网关),说明流量确实经过了路由器。
步骤 3 · 验证 arp broadcast enable 的必要性
取消该配置:
[R1-GigabitEthernet0/0/0.10] undo arp broadcast enable
**实验现象:**取消 arp broadcast enable 后,PC1 连网关都 ping 不通。恢复配置后立即恢复。
**为什么:**子接口默认不处理 ARP 广播帧(因为一条物理链路上有多个子接口,广播会冲突)。开启后,子接口才会响应本 VLAN 的 ARP 请求。这是单臂路由最经典的配置遗漏点。
实验步骤(方案二:三层交换机 VLANIF)
步骤 4 · 在三层交换机上创建 VLANIF 接口
**实验现象:**PC1 与 PC2 互通,无需路由器参与。tracert 显示第一跳即网关地址。
步骤 5 · 验证 VLANIF 生效条件(协议状态依赖)
**关键现象:**VLAN 20 下没有任何 up 的成员接口时,Vlanif20 的 Physical 与 Protocol 都变为 down,该网段完全不可达。
**为什么:**VLANIF 是逻辑接口,它的 up/down 取决于该 VLAN 内是否有 up 的物理成员接口。这也解释了为什么有的接口配置都正确、路由也有,但就是不通——因为 VLANIF 本身是 down 的。
实验验证清单
display ip interface brief:VLANIF(或子接口)Physical/Protocol 均为 up → 三层接口正常- PC1 与 PC2 互 ping 通,tracert 第一跳是网关 → 跨 VLAN 三层转发成功
display arp all:能看到不同 VLAN 的主机 ARP 表项 → ARP 在各自 VLAN 内正常工作- 取消
arp broadcast enable后不通 → 该配置的必要性验证成功 - 关闭 VLAN 下所有接口后 VLANIF 变为 down → VLANIF 依赖机制验证成功
display ip routing-table:能看到两条 Direct 路由指向两个 VLANIF → 三层转发表正确
**进阶要点:**① 三层交换机采用「一次路由、多次交换」机制:首个报文走 CPU 查路由并生成硬件转发表项,后续同流转的报文直接在 ASIC 中高速转发,因此性能远高于单臂路由。② 单臂路由的物理链路是单点,一旦断开所有 VLAN 全部中断,工程上必须做链路聚合或双上行。③ 网关地址建议统一用网段的第一个或最后一个可用地址,便于记忆与运维。④ 若跨 VLAN 通而跨网段不通,检查网关是否配置正确、终端网关是否指向该地址。
知识点 11 · 以太网链路聚合与交换机堆叠、集群(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**链路聚合(Eth-Trunk)把多条物理链路捆绑成一条逻辑链路,提供带宽叠加与链路级冗余;堆叠/集群(iStack/CSS)则把多台物理设备虚拟成一台逻辑设备,实现控制面统一与管理简化。
如何理解。两个必须记牢的要点:①聚合不等于单流加速——流量按哈希算法分配到成员链路,同一条流固定走同一条链路,因此单条 TCP 流的上限仍是单条物理链路带宽(提升大流量单流性能要靠服务器侧多连接或更高带宽端口);②堆叠与聚合不是一回事——堆叠是控制面合一(多台变一台),聚合只是链路合并(设备还是多台,需要配合 STP 或跨设备聚合)。
生产上解决什么问题。解决带宽扩展与链路级冗余:上行带宽可线性扩展,成员链路故障时流量自动重分布、业务不中断;堆叠还额外解决了"管理复杂、堆叠上行多路径浪费"的问题。
生产案例 ——〔核心-汇聚用跨设备聚合替代 STP 阻塞〕:传统双上行接入场景下,STP 会阻塞一条链路,等于长期浪费一半带宽。改造为跨设备链路聚合(交换机侧对应 M-LAG / 跨设备 Eth-Trunk)后,两条上行同时转发,既消除了 STP 阻塞造成的带宽浪费,又保留了链路级冗余和更快的故障切换。生产上要注意:聚合两端的模式(手工/LACP)、成员口属性(速率、双工、VLAN)必须一致,LACP 模式还应配置活动链路数量下限,避免"链路只剩一条还在硬撑"。
11.1 链路聚合(Eth-Trunk)
链路聚合把多条物理链路捆绑为一条逻辑链路,带来三个好处:
- 增加带宽:4 条 GE 捆绑后逻辑带宽 4G。
- 提高可靠性:成员链路故障时自动把流量切换到剩余链路,业务不中断。
- 避免二层环路:多条链路被捆绑为一个逻辑口,STP 把它们当成一条链路,无需阻塞。
成员接口加入 Eth-Trunk 的条件
| 条件 | 说明 |
|---|---|
| 速率与双工一致 | GE 与 GE 可以,GE 与 10GE 不行 |
| 接口类型一致 | 不能混合不同类型接口 |
| 二层/三层属性一致 | 同为二层口或同为三层口 |
| VLAN 配置一致 | 同属一个 Eth-Trunk 的成员口 VLAN 配置须一致 |
| 未被其他 Eth-Trunk 使用 | 一个物理口只能属于一个 Eth-Trunk |
两种工作模式
| 模式 | 协商方式 | 特点 |
|---|---|---|
| 手工负载分担模式(Manual) | 无协议协商,双方都手工配置 | 配置简单;但无法检测链路错连与单向故障,需要人为保证配置一致 |
| LACP 模式 | 通过 LACPDU 报文协商 | 可检测链路故障、可自动协商活动/非活动链路;推荐使用 |
LACP 模式下的两种角色:**Active(主动)**主动发送 LACPDU,**Passive(被动)**只回应。至少一端必须是 Active,两端都是 Passive 则无法建立聚合。
活动链路选举规则
当活动接口数超过上限(默认 8 条)时,按以下顺序选:① 接口优先级(LACP priority,数值小优先,默认 32768)→ ② 接口编号(小者优先)。未选中的成为非活动链路,作为备份。
11.2 配置命令
11.3 堆叠(iStack)与集群(CSS)
| 维度 | 堆叠 iStack | 集群 CSS |
|---|---|---|
| 适用设备 | 盒式交换机(如 S5700 系列) | 框式交换机(如 S7700/S12700) |
| 最大成员数 | 一般 2–9 台 | 一般 2 台 |
| 线缆 | 普通业务口或专用堆叠口 | 集群卡 + 集群线缆 |
| 控制平面 | 统一(主从管理) | 统一 |
| 转发平面 | 统一(跨设备转发) | 统一 |
堆叠的关键概念
- 主交换机(Master)/ 备交换机(Standby)/ 从交换机(Slave):主交换机负责管理,备交换机做备份。
- 角色选举规则:① 最先启动且运行时间超过 20 秒的设备优先 → ② 堆叠优先级大者优先 → ③ MAC 地址小者优先。
- 堆叠 ID:每台成员设备的编号,用于端口命名(如 slot 1/0/1)。堆叠 ID 冲突会导致堆叠建立失败。
- 物理成员端口:用
stack-port绑定物理口作为堆叠链路。 - 双主检测(MAD):堆叠链路断开时两半各自认为自己是主,需通过 MAD 检测机制(直连检测 / 代理检测)识别并恢复。
堆叠 vs M-LAG(对比记忆):堆叠是控制平面与转发平面都统一(看起来像一台设备);M-LAG 是控制平面独立、转发平面跨设备聚合(两台设备各自管理,但通过 Peer-Link 同步 MAC/ARP 表项)。M-LAG 的优势是升级时可以逐台操作,影响面更小。这是 HCIE 的常规考点,HCIA 了解即可。
实验 11-1 · Eth-Trunk 链路聚合(手工模式与 LACP 模式)(难度 ★★ · 设备:2 × S5700)
实验目的
- 掌握手工负载分担模式与 LACP 模式 Eth-Trunk 的配置
- 验证链路聚合增加带宽、提供冗余的效果
- 验证成员链路故障时流量自动切换、业务不中断
- 理解负载分担模式对流量分布的影响
实验拓扑
实验步骤
步骤 1 · 配置基础 VLAN 与接入端口
**实验现象:**此时 LSW1 与 LSW2 之间只有 GE0/0/1 与 GE0/0/2 两条独立链路,均处于默认 VLAN 1,PC1 与 PC3 不通。
步骤 2 · 配置手工负载分担模式 Eth-Trunk
**实验现象:**执行 display eth-trunk 1:
**关键现象:**两条物理口的 Status 都是 Up,Number Of Up Port In Trunk: 2。此时 PC1 与 PC3 互通,PC2 与 PC4 互通。
为什么 STP 不再阻塞:因为两条物理链路被捆绑成一个逻辑口,STP 把它视为一条链路,不存在环路,因此两条链路同时转发。
步骤 3 · 验证链路冗余(拔线测试)
**实验现象:**一个成员口 Down 后,Eth-Trunk 的 Operate status 仍为 up,Number Of Up Port In Trunk 变为 1。PC1 的 ping 最多丢 1-2 个包后即恢复正常,业务基本无感知。
恢复端口: [LSW1-GigabitEthernet0/0/1] undo shutdown 再次查看,两个成员口都恢复 Up。
步骤 4 · 切换为 LACP 模式
**关键现象:**两个成员口的 Status 为 Selected,PortState 显示为协商成功状态(如 11111100),并且能看到 Partner(对端)的信息——这说明 LACP 已经和对端完成了协商,双方信息一致。
**LACP 相比手工模式的优势:**手工模式下如果两端配置不一致(如一端配了 Trunk 一端配了 Access),聚合仍能建立但流量会异常;LACP 模式下会通过 LACPDU 检测出不一致,成员口会保持 Unselected 状态而不转发流量,避免隐性问题。另外 LACP 能检测单向链路故障。
步骤 5 · 验证负载分担模式的影响
实验现象:查看两个成员口的 Input/Output 报文计数(display interface GigabitEthernet0/0/1 中的 Input: xxx packets 与 Output: xxx packets),可以观察到两条链路的流量分布不均。
**为什么:**负载分担是基于 Hash 算法(源/目的 IP 或 MAC)把流量分配到不同成员口。同一对源/目的 IP 的流量永远走同一条链路(避免乱序),因此如果流量集中在一对主机的会话上,某条链路会很闲,另一条很忙。这是链路聚合容易被误解的一点——它不保证带宽均分,只保证同一会话不乱序。要避免单会话瓶颈,需要多条会话或多源多目的。
实验验证清单
display eth-trunk 1:Number Of Up Port In Trunk = 2 → 聚合建立成功- PC1↔PC3、PC2↔PC4 互通 → 聚合链路承载业务正常
- 关闭一个成员口后 Operate status 仍 up,ping 几乎不丢包 → 冗余切换生效
- LACP 模式显示 Partner 信息且端口为 Selected → LACP 协商成功
- 手动将一端改为 Passive-Passive 后聚合失败 → LACP 协商机制验证(至少一端必须 Active)
- 不同负载分担算法下流量分布不同 → 负载分担为 Hash 而非均分,理解正确
进阶要点:① 二层 Eth-Trunk 一定要把成员口的配置先清零再绑定(clear configuration interface GE0/0/1),否则残留的 VLAN 配置会导致成员口无法加入。② 三层 Eth-Trunk 可以直接配 IP(interface Eth-Trunk 1 下配 ip address),常用于设备互联。③ 堆叠与 Eth-Trunk 常配合使用:堆叠后的多台设备对外用跨设备 Eth-Trunk 上行,同时获得设备级与链路级冗余。④ 配置变更前务必确认聚合对端配置一致,否则会导致链路中断。
知识点 12 · ACL 访问控制列表(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**ACL(访问控制列表)是一组有序的匹配规则集合,按源/目的地址、协议、端口等条件匹配报文并执行 permit 或 deny 动作;常见分类为基本 ACL(只匹配源地址)、高级 ACL(可匹配源/目的/协议/端口)等。
如何理解。四个认知点:①ACL 自己不生效,必须被别的特性引用(traffic-filter、NAT、路由策略、防火墙策略)才起作用——"配了 ACL 却没效果"几乎都是漏了引用;②匹配顺序自上而下,命中即停,所以规则要"先精确、后宽泛",否则宽泛规则会吃掉后面所有的精确规则;③通配符掩码是反掩码(0 表示必须匹配、1 表示忽略),与子网掩码正好相反;④ACL 末尾隐含拒绝,因此"只放通需要的、拒绝其余"是最小权限原则的落地方式,用于 NAT 等特殊引用场景时未匹配报文的行为取决于引用它的特性,不能一概而论。
生产上解决什么问题。解决访问权限的颗粒化控制:谁能访问谁、走什么协议、到哪个端口;也是网络分区与合规要求(如生产网与办公网隔离、访客只能上网)的基本手段。
生产案例 ——〔访客网最小权限 + 管理面收敛〕:某企业把访客 VLAN 只放通到出口,同时用高级 ACL 明确拒绝其访问服务器网段与管理网段,避免"访客能扫到内网设备"的安全隐患;另一侧,在设备上配置管理面 ACL,只允许运维网段 SSH 登录,杜绝全网都能试密码的风险。上线时的常见错误是:ACL 里只写了 deny 却没写对应的 permit,结果把正常业务也一起挡住——因此变更前的验证思路是先在非业务时段用 display acl 与命中计数观察,再正式生效。
12.1 ACL 是什么
ACL(Access Control List,访问控制列表)是一组有序的规则集合,用于对报文进行匹配与分类,进而执行「允许(permit)」或「拒绝(deny)」的动作。它本身不会生效,必须被其他业务引用(如 NAT、防火墙策略、路由策略、Telnet 访问控制)。
**核心认知:ACL 只是「分类器」,不是「执行者」。**初级 ACL 本身不会过滤任何流量,它只在「被某个功能引用」时才起作用。这是 HCIA 阶段最容易误解的一点。
12.2 ACL 的分类与编号范围
| 类型 | 编号范围 | 匹配字段 | 典型用途 |
|---|---|---|---|
| 基本 ACL | 2000–2999 | 源 IP 地址 | 简单放行/拒绝 |
| 高级 ACL | 3000–3999 | 源/目的 IP、协议、源/目的端口、TCP 标志、ICMP 类型 | 精细的流量控制 |
| 二层 ACL | 4000–4999 | 源/目的 MAC、以太网类型 | 二层过滤 |
| 用户自定义 ACL | 5000–5999 | 用户自定义规则 | 复杂场景 |
| 用户 ACL | 6000–6031 | 基于用户/组 | 与 AAA 联动 |
**记忆锚点:**2 千开头 = 基本(只认源 IP),3 千开头 = 高级(认得最全),4 千 = 二层(认 MAC)。编号范围是选择题高频考点。
12.3 两条铁律
- 自上而下逐条匹配,命中即停。报文只会被第一条匹配的规则处理,后续规则不再检查。因此规则的顺序决定结果——精细的规则必须放在宽松的规则之前。
- 末尾隐含一条
deny any(华为表现为:ACL 中未匹配任何规则的报文被丢弃,或由引用它的业务决定)。所以「只放行部分、其余拒绝」的写法只需写 permit 规则。
12.4 通配符掩码(反掩码)
ACL 中使用通配符掩码(Wildcard Mask)指定匹配范围:0 表示必须匹配,1 表示忽略。换算方式:通配符掩码 = 255.255.255.255 − 子网掩码。
| 含义 | 通配符 | 说明 |
|---|---|---|
| 精确匹配一个 IP | 0.0.0.0 | 等价于 host 关键字 |
| 匹配整个 /24 网段 | 0.0.0.255 | — |
| 匹配整个 /16 网段 | 0.0.255.255 | — |
| 匹配所有 IP | 255.255.255.255 | 等价于 any 关键字 |
**切勿与子网掩码混淆:**子网掩码 /24 = 255.255.255.0,而对应的反掩码是 0.0.0.255。两者恰好互补,写反了会导致 ACL 完全匹配不到流量。
12.5 配置与应用方向
| 应用位置 | 命令位置 | 方向含义 |
|---|---|---|
| 接口 | 接口视图 | inbound = 进入设备的方向;outbound = 离开设备的方向 |
| VTY(远程登录) | user-interface vty 视图 | acl 2000 inbound 限制哪些源 IP 可以登录 |
| 路由策略 | 协议视图 | filter-policy 过滤路由 |
| NAT | NAT 配置 | 指定哪些流量需要做地址转换 |
ACL 部署位置原则
**基本原则:尽量靠近源端部署。**这样可以在流量刚进入网络时就丢弃,节省带宽与设备资源。但若要在「尽量少改动、一次控制多方向」的场景下,也可以靠近目的端部署。实际工程中需权衡。
<R1> display acl 3000 # 查看 ACL 内容与匹配计数
<R1> display acl all
<R1> display acl 3000 verbose # 查看规则详情实验 12-1 · 基本 ACL 与高级 ACL 配置与匹配验证(难度 ★★ · 设备:1 × AR2220 + 1 × S5700 + 3 × PC)
实验目的
- 掌握基本 ACL 与高级 ACL 的配置语法与区别
- 验证「自上而下匹配、命中即停」的规则
- 掌握 ACL 在接口与应用层的引用方法
- 理解通配符掩码的含义并避免与子网掩码混淆
- 掌握用 ACL 限制设备远程登录源地址的方法
实验拓扑
实验步骤
步骤 1 · 搭建基础网络(VLAN + 单臂路由)
**实验现象:**PC1 与 PC2 都能 ping 通 192.168.30.2(服务器)。此时没有任何访问控制。
步骤 2 · 配置高级 ACL 禁止财务部访问服务器
**实验现象:**PC2(财务部)ping 192.168.30.2 → Request time out;PC1(销售部)ping 192.168.30.2 → 正常通。
查看 ACL 匹配计数:
<R1> display acl 3000
Advanced ACL 3000, 2 rules
Acl's step is 5
rule 5 deny ip source 192.168.20.0 0.0.0.255 destination 192.168.30.0 0.0.0.255 (5 matches)
rule 10 permit ip (12 matches)**关键现象:**rule 5 的匹配计数在增长(对应 PC2 的 ping 包数),rule 10 的计数也在增长(PC1 的流量)。这直观证明了 ACL 逐条匹配、命中即停 的机制。
步骤 3 · 验证规则顺序的重要性
先删除原有 ACL,调整规则顺序:
[R1] undo acl 3000
[R1] acl 3000
[R1-acl-adv-3000] rule 5 permit ip source 192.168.20.0 0.0.0.255 destination 192.168.30.0 0.0.0.255
[R1-acl-adv-3000] rule 10 deny ip source 192.168.20.0 0.0.0.255 destination 192.168.30.0 0.0.0.255**实验现象:**把 permit 规则放在前面后,PC2 反而可以访问服务器了——因为报文被第一条 permit 规则命中后立即放行,后面的 deny 规则永远不会被检查。
关键结论:ACL 中规则的先后顺序直接决定最终结果,与「哪条更严格」无关。这是 ACL 排障时最需要检查的点。
步骤 4 · 验证通配符掩码的作用范围
**实验现象:**通配符为 0.0.0.0 时只精确匹配 192.168.20.0 这一个地址,其他 20 网段主机不受影响。
再改为 0.0.0.255: [R1-acl-adv-3000] rule 5 deny ip source 192.168.20.0 0.0.0.255 destination 192.168.30.0 0.0.0.255 此时整个 192.168.20.0/24 网段都被拒绝,PC2 再次 ping 不通。
步骤 5 · 用基本 ACL 限制远程登录源地址
**实验现象:**从 PC1(192.168.10.1)telnet 192.168.10.254 → 提示输入用户名密码,登录成功,提示符变为 <R1>。从 PC2(192.168.20.1)telnet 192.168.10.254 → 连接被拒绝(一直卡在连接中或提示失败)。
查看 ACL 匹配情况:display acl 2000,rule 10(deny any)的匹配计数在增加,说明来自 192.168.20.0/24 的连接尝试被拒绝。
实验验证清单
display acl 3000:规则列表与匹配计数正确 → ACL 生效且可观测- 销售部通、财务部不通 → 高级 ACL 精细化控制成功
- 调整规则顺序后结果反转 → 「自上而下、命中即停」理解正确
- 通配符 0.0.0.0 与 0.0.0.255 匹配范围不同 → 反掩码机制理解正确
- PC1 可 Telnet、PC2 不可 → 基本 ACL 应用在 VTY 上限制登录成功
display acl all可查看所有 ACL 及其被引用情况
知识点 13 · AAA 与设备远程管理(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**AAA 指认证(Authentication,你是谁)、授权(Authorization,你能做什么)、计费(Accounting,你做了什么);实现方式有本地 AAA 与集中式服务器(RADIUS/TACACS+)。与之配套的是设备远程管理方式(Telnet 明文 / SSH 加密)与用户权限分级。
**如何理解。**把 AAA 理解成设备侧的"门禁 + 权限 + 录像":门禁(认证)解决身份,权限(授权)解决能进哪些视图、能敲哪些命令,录像(计费/审计)解决事后追溯。集中式认证的意义在于把这三件事从"每台设备各自维护账号"变成"一处管理、全网生效";SSH 相对 Telnet 的意义在于整条会话加密,口令与配置不会被抓包还原。
生产上解决什么问题。解决账号生命周期与运维审计:人员离职一处禁用即全网失效;一人一号可追溯到具体操作人;配合权限分级实现"只读账号看状态、管理员账号才改配置",避免误操作。这也是等级保护与安全审计的硬性要求。
生产案例 ——〔等保合规下的运维通道改造〕:某单位为满足等级保护要求,统一关闭设备 Telnet、启用 SSH,登录账号与 RADIUS 服务器对接实现一人一号,并按 0–15 级权限把运维人员分为监控只读与配置管理两类;所有登录与操作日志送 Syslog 与堡垒机留存。改造后一次配置误改事件通过审计日志迅速定位到"哪个账号、哪台设备、改了哪条命令",同时因为关闭了明文协议,抓包再也拿不到口令。
13.1 AAA 三要素
| 要素 | 英文 | 作用 |
|---|---|---|
| 认证 | Authentication | 验证「你是谁」——用户名密码、指纹、证书 |
| 授权 | Authorization | 决定「你能做什么」——分配权限级别、可执行的命令 |
| 计费 | Accounting | 记录「你做了什么」——登录时间、操作日志、流量统计 |
认证方式
| 方式 | 说明 | 适用场景 |
|---|---|---|
| 不认证(none) | 无需用户名密码 | 实验环境,严禁生产使用 |
| 密码认证(password) | 只验证密码 | Console 口简单防护 |
| 本地认证(AAA local) | 用设备本地 user 数据库验证 | 设备数量少的场景 |
| 远端认证(RADIUS / TACACS+) | 由 AAA 服务器统一验证 | 企业级推荐,集中管理、可审计 |
用户权限级别
| 级别 | 可执行操作 |
|---|---|
| 0 | 参观级,只能执行网络诊断工具(ping、tracert 等) |
| 1 | 监控级,只能执行 display 类命令 |
| 2 | 配置级,可执行业务配置命令 |
| 3–15 | 管理级,3 级以上可执行系统管理命令;15 为最高权限 |
13.2 Telnet 与 SSH 对比
| 维度 | Telnet | SSH |
|---|---|---|
| 端口 | TCP 23 | TCP 22 |
| 加密 | 明文传输,密码可被抓包直接看到 | 加密传输,用户名密码与数据均加密 |
| 安全性 | 低,仅用于内网可信环境 | 高,生产环境推荐 |
| 版本 | — | SSH1 / SSH2(推荐 2) |
**抓包实证:**用 Wireshark 抓 Telnet 登录过程,能直接在 packet 中看到 admin 与明文密码;抓 SSH 则全是加密字节流。这是说明 SSH 必要性最直观的方式。
13.3 配置命令
实验 13-1 · Telnet 与 SSH 远程登录及权限分级配置(难度 ★★ · 设备:1 × AR2220 + 1 × S5700 + 2 × PC)
实验目的
- 掌握本地 AAA 用户与权限级别的配置
- 掌握 Telnet 与 SSH 远程登录的完整配置流程
- 对比 Telnet 明文与 SSH 加密的差异(抓包实证)
- 验证 ACL 与 VTY 联动控制登录源
- 理解 SSH 密钥生成与协议版本协商过程
实验拓扑
┌──────────┐ ┌──────────┐
│ PC1 │ 192.168.1.1 ──── 192.168.1.254 │ R1 │
│ (管理员) │ │ (被管理) │
└──────────┘ └──────────┘
通过 Telnet / SSH 远程登录 R1 进行管理实验步骤
步骤 1 · 配置接口地址并验证基础连通
[R1] interface GigabitEthernet0/0/0
[R1-GigabitEthernet0/0/0] ip address 192.168.1.254 24
[R1-GigabitEthernet0/0/0] quit
PC1 配置 192.168.1.1/24,网关 192.168.1.254
**实验现象:**PC1 能 ping 通 R1 的接口地址,网络层可达。
步骤 2 · 配置本地 AAA 用户与 Telnet 服务
**实验现象:**PC1 执行 telnet 192.168.1.254,出现:
Username:admin
Password:
<R1>登录成功后可以执行 display 命令,且因为权限为 15,可以 system-view 进入配置视图。在 R1 上执行 display users:
<R1> display users
User-Intf Delay Type Network Address AuthenStatus AuthorcmdFlag
129 VTY 0 00:00:00 TELNET 192.168.1.1 pass no步骤 3 · 抓包对比 Telnet 明文与 SSH 加密
在 eNSP 中开启对 R1 的 GE0/0/0 接口抓包,然后用 PC1 重新 Telnet 登录,
在 Wireshark 中找到 TELNET 协议报文,右键 Follow TCP Stream实验现象:Follow TCP Stream 窗口中可以直接看到明文:
......Username:admin
......Password:Huawei@123
<R1>display version关键结论:Telnet 的用户名与密码在链路上完全明文传输,任何能抓包的人都能直接获取凭证。这就是生产环境必须使用 SSH 的原因。
步骤 4 · 生成 RSA 密钥并配置 SSH 登录
**实验现象:**密钥生成过程中会有进度提示(2048 位密钥生成需要几十秒到几分钟)。display ssh server status 显示 SSH 版本为 1.99(表示同时兼容 SSH1 与 SSH2)。
步骤 5 · 验证 SSH 登录与加密效果
**实验现象:**SSH 登录成功。此时在 Wireshark 中查看抓包,所有内容均为加密的 SSH 协议字节流,无法看到用户名与密码的明文。报文类型显示为 SSHv2(Protocol / Key Exchange Init / Encrypted packet)。
步骤 6 · 配置权限分级与登录源限制
**实验现象:**用 monitor 用户登录后,执行 system-view 会被拒绝:
<R1> system-view
Error: You do not have permission to run the command.只能执行 display 类只读命令。而 netadmin 用户可以正常进入配置视图。这正是「授权(Authorization)」的作用——用同一个设备、同一套认证,实现差异化的权限控制。
实验验证清单
display users:显示远程登录用户与来源 IP → 登录成功可观测- 抓包:Telnet 明文可见、SSH 加密不可见 → 两者安全性差异验证成功
display ssh server status:SSH 服务已开启、版本正确 → SSH 服务配置成功- monitor 用户无法进入系统视图 → 权限分级生效
- 非 192.168.1.0/24 源地址无法登录 → ACL 与 VTY 联动生效
display aaa local-user:用户列表与权限级别正确 → AAA 本地用户配置正确
进阶要点:① 生产环境务必关闭 Telnet(undo telnet server enable)并只保留 SSH。② SSH 配置的三个必做步骤:生成 RSA 密钥 → 开启 stelnet 服务 → 指定 vty 的 protocol inbound ssh,缺一不可。③ VTY 用户数默认 0–4 共 5 个,可按需扩展为 user-interface vty 0 14。④ idle-timeout 必须配置,防止管理员会话长期挂起被利用。
知识点 14 · 网络地址转换 NAT(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**NAT(网络地址转换)在报文经过设备时修改 IP 首部(必要时还包括端口),实现私网地址与公网地址之间的映射。常见形态:静态 NAT(一对一)、动态 NAT(地址池)、Easy IP(复用接口地址 + 端口)、NAT Server(把内网服务发布到公网)。
如何理解。抓住两句话:①NAT 破坏了端到端透明性——它改的是 IP 头和 TCP/UDP 头,因此校验和要重算、回程报文必须能对上会话表;②出方向靠会话、入方向靠映射——内网访问外网是"出方向",由会话表保证回程;公网访问内网服务是"入方向",必须用 NAT Server 预先建立映射,否则设备根本不知道把报文交给谁。
生产上解决什么问题。解决公网地址不足、内网结构隐藏、内部服务对外发布三类问题:中小企业几十台终端共用一条宽带出口(Easy IP);内网地址不出现在公网(隐藏拓扑);OA/邮件/摄像头等需对外提供服务(NAT Server)。
生产案例 ——〔单宽带多部门上网 + 对外服务发布的一个经典坑〕:某公司用 Easy IP 让办公网共享一条宽带出口,同时用 NAT Server 把 OA 发布到公网。上线后发现"内网用户用公网域名打不开 OA,外网用户却正常"——因为内网访问公网地址的流量又被打回内网,形成同侧回环(NAT 发夹),设备默认不处理。解决办法是为内网终端配置内部 DNS 解析到内网地址,或在设备上启用 NAT 发夹能力。这个案例的通用经验是:发布服务时,务必分别验证"外网访问"与"内网访问公网地址"两条路径。
14.1 为什么需要 NAT
IPv4 地址总量约 43 亿,早已耗尽。NAT(Network Address Translation,网络地址转换)通过让多台私网主机共享少量公网地址,极大缓解了地址短缺问题。
| 带来的好处 | 带来的代价 |
|---|---|
| 节省公网地址,私网地址可重复使用 | 破坏端到端透明性,某些应用(如 IPsec、SIP)需 NAT 穿越 |
| 隐藏内部网络结构,提升安全性 | 增加设备处理开销与转发时延 |
| 网络迁移时无需重新编址 | 日志与追踪变复杂(多用户共用同一公网 IP) |
14.2 NAT 的四种主要类型
| 类型 | 机制 | 地址利用 | 适用场景 |
|---|---|---|---|
| 静态 NAT | 一个私网 IP ↔ 一个公网 IP,一对一固定映射 | 低(1:1 占用) | 需要固定对外地址的服务器 |
| 动态 NAT | 从地址池中动态分配公网 IP,一对一但临时 | 中(用户数 ≤ 地址池大小) | 内网用户数不多的场景 |
| NAPT(网络地址端口转换) | 多个私网 IP 复用一个公网 IP,用端口号区分不同会话 | 高(多对一) | 企业内部上网,最常见 |
| Easy IP | NAPT 的特例——直接使用出接口的公网 IP 做转换,无需地址池 | 最高 | 出口使用 PPPoE 动态获取 IP 的场景 |
| NAT Server | 把公网 IP:端口 映射到内网 服务器 IP:端口 | — | 对外发布内部服务器(Web、邮件) |
NAPT 是当前应用最广的形式,家用路由器与企业出口都是 NAPT。区分 NAPT 与动态 NAT 的关键是是否利用端口号做复用:NAPT 用「IP + 端口」共同标识一条会话,因此可以多对一。
14.3 配置命令
NAT 与 ACL 的关系:nat outbound 2000 中的 2000 是 ACL 编号,用来指定哪些流量需要被 NAT 转换。ACL 只做流量筛选,不做允许/拒绝——即使 ACL 里写的是 deny,被 NAT 引用的流量也会被转换,因为 NAT 只关心「是否匹配」。
实验 14-1 · Easy IP 出口上网与 NAT Server 发布服务器(难度 ★★★ · 设备:2 × AR2220 + 2 × PC)
实验目的
- 掌握 Easy IP 与 NAT Server 的配置方法
- 理解 NAT 会话表的工作机制与端口复用原理
- 验证私网主机通过 NAT 访问公网的过程
- 验证外部主机通过 NAT Server 访问内网服务器
- 掌握 NAT 排障的核心命令与思路
实验拓扑
实验步骤
步骤 1 · 配置基础 IP 与路由
**实验现象:**R1 可以 ping 通 8.8.8.8(因为 R1 用的是公网地址),但 PC1 ping 8.8.8.8 不通,因为私网地址无法在公网路由,且 R2 没有回程路由。
步骤 2 · 配置 Easy IP
[R1] acl 2000
[R1-acl-basic-2000] rule 5 permit source 192.168.1.0 0.0.0.255
[R1-acl-basic-2000] quit
[R1] interface GigabitEthernet0/0/1
[R1-GigabitEthernet0/0/1] nat outbound 2000**实验现象:**PC1 现在可以 ping 通 8.8.8.8。在 R1 上查看 NAT 会话表:
**关键现象:**会话表中可以看到私网地址 192.168.1.1 被转换为公网 200.1.1.1,并分配了一个临时端口 53333。多个私网主机同时上网时,会各自分配不同的端口号,共同复用 200.1.1.1 这一个地址——这就是端口的复用价值。
在 R2(ISP 侧)抓包,可以看到源地址是 200.1.1.1,完全看不到 192.168.1.1,验证了 NAT 的地址隐藏效果。
步骤 3 · 验证多主机复用一个公网地址
再增加一台私网主机 PC2(192.168.1.2),两台同时 ping 8.8.8.8,
然后查看会话表:
<R1> display nat session all**实验现象:**会话表中出现多条记录,New SrcAddr 都是 200.1.1.1,但 New SrcPort 各不相同(如 53333、53334)。这直观证明了 NAPT 通过「IP + 端口」组合来区分不同的会话。
步骤 4 · 配置 NAT Server 发布内网 Web 服务器
**实验现象:**在 R2(模拟公网用户)上访问 http://200.1.1.1:8080,能够成功打开内网 Web 服务器的页面。
查看 NAT Server 配置:
抓包可以看到:R2 发出的报文目的地址是 200.1.1.1:8080;R1 转发给服务器时,报文目的地址已变为 192.168.1.100:80。回程报文则由 R1 反向转换回 200.1.1.1:8080。
步骤 5 · 验证 ACL 在 NAT 中的作用
**实验现象:**未被 ACL 匹配的流量不会被 NAT 转换,因此也无法上网。这验证了 NAT 与 ACL 的联动关系:ACL 决定「哪些流量需要转换」。
关键理解:nat outbound 2000 中的 ACL 不是「允许/拒绝」的语义,而是「匹配/不匹配」。即使 ACL 中用 deny 写规则,被 deny 匹配到的流量仍会被 NAT 转换。很多人在这里产生误解。
步骤 6 · 观察 NAT 的副作用
在 R1 上查看 NAT 统计:
<R1> display nat statistics
Total NAT sessions: 12
**实验现象:**会话表项会持续存在一段时间(默认老化时间:TCP 1800 秒、UDP 120 秒、ICMP 20 秒),期间占用表项资源。当并发会话数超过设备容量时会出现 NAT 表溢出,表现为「部分用户突然无法上网」——这是实际工程中的隐性故障。
实验验证清单
- PC1 ping 8.8.8.8 成功 → Easy IP 配置生效
display nat session all能看到转换前后的 IP 与端口 → NAT 转换过程可观测- 多台主机复用一个公网 IP、端口不同 → NAPT 端口复用机制理解正确
- R2 抓包看不到私网地址 → 地址隐藏效果验证成功
- 公网访问 200.1.1.1:8080 可打开内网 Web 页面 → NAT Server 配置生效
- ACL 限制后仅被匹配的主机可上网 → NAT 与 ACL 联动关系理解正确
display nat statistics会话数随流量变化 → NAT 表生命周期理解正确
**进阶要点:**① NAT 与 IPsec 冲突:因为 IPsec 会校验 IP 头,NAT 改地址后校验失败,需要 NAT 穿越(NAT-T)支持。② Easy IP 的优势在于出口 IP 变化时无需改配置,非常适合 PPPoE 拨号或 DHCP 获取地址的场景。③ 一个 NAT Server 只能映射一个端口到一个内网主机;要发布多个服务器需要多条 NAT Server 规则。④ NAT 排障三步:先看路由是否通、再看 display nat session all 是否生成会话、最后确认 ACL 是否匹配到了流量。
知识点 15 · 网络服务与应用(DHCP / DNS / FTP)(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**网络服务与应用涵盖 DHCP(自动分配 IP 地址等参数)、DNS(名字到地址的解析)、FTP/TFTP(文件传输,常用于配置备份与版本升级)。其中 DHCP 的四种报文与租约机制是重点。
如何理解。DHCP 是"自动化的地址簿":客户端广播 Discover 找服务器,服务器 Offer 提供地址,客户端 Request 确认,服务器 ACK 生效;地址是租来的而不是永久给的,租期到了要续租,因此地址能被回收复用。跨网段时,因为路由器不转发广播,需要 DHCP 中继把请求单播转交服务器——这就是"分支终端拿到总部地址池的地址"的原理。DNS 则是整个网络的"电话簿",它挂掉的表现是"能 ping 通 IP 却打不开网页"。
生产上解决什么问题。解决大规模终端的零配置接入与集中管理:办公位、无线终端、监控摄像机、IP 话机全部即插即用;地址集中规划避免冲突;参数变更(如换 DNS)只需改服务器,无需逐台终端设置。
生产案例 ——〔5000 终端园区的 DHCP 设计与两个高频故障〕:某园区用核心设备做 DHCP 服务器、各汇聚做中继,按楼层划分地址池。运维中反复遇到两类问题:①地址池耗尽——某网段新增设备后池子不够,表现为"部分终端拿不到地址",靠 display ip pool 观察 Used 计数与租期设置(缩短租期可加快回收)提前发现;②私接家用路由器——把自带 DHCP 功能的路由器插到墙面口,给同网段终端发错地址,表现为"别人都正常,接在这台小路由下面的终端上不了网"。工程对策是接入端口开启 DHCP Snooping(只信任上行口)与端口隔离。
15.1 DHCP 动态主机配置协议
DHCP(Dynamic Host Configuration Protocol)用于自动为终端分配 IP 地址及其他网络参数(掩码、网关、DNS 等),避免手工配置的繁琐与冲突。
DHCP 报文类型
| 报文 | 方向 | 作用 |
|---|---|---|
| Discover | Client → Server(广播) | 客户端广播寻找 DHCP 服务器 |
| Offer | Server → Client | 服务器提供可用地址 |
| Request | Client → Server(广播) | 客户端请求使用该地址 |
| ACK | Server → Client | 最终确认,客户端正式使用 |
| NAK | Server → Client | 拒绝(如地址已失效) |
| Release | Client → Server | 主动释放地址 |
| Decline | Client → Server | 发现地址冲突,拒绝使用 |
| Inform | Client → Server | 客户端已有 IP,仅请求其他参数 |
交互过程(DORA 四步)
为什么 Request 也要广播:客户端在 Discover 阶段可能收到多个服务器的 Offer,广播 Request 就是同时告知所有服务器「我选了哪一个」,未被选中的服务器回收自己的 Offer 地址。这也是为什么 DHCP 依赖广播——所以跨网段必须配 DHCP 中继。
两种地址池配置方式
| 方式 | 命令位置 | 特点 |
|---|---|---|
| 全局地址池 | 系统视图 ip pool | 可为不同的网段服务,推荐 |
| 接口地址池 | 接口视图 dhcp select interface | 直接使用接口网段,配置简单 |
15.2 DNS 域名系统
DNS(Domain Name System)把域名解析为 IP 地址,默认使用 UDP 53 端口(响应超过 512 字节或区域传送时使用 TCP 53)。
解析流程
客户端 → 本地 DNS 缓存(命中则返回)
→ 本地 DNS 服务器(递归查询)
→ 根域名服务器(.)
→ 顶级域服务器(.com)
→ 权威域名服务器(example.com)
| 记录类型 | 含义 |
|---|---|
| A | 域名 → IPv4 地址 |
| AAAA | 域名 → IPv6 地址 |
| CNAME | 域名别名 |
| MX | 邮件服务器记录 |
| NS | 域名服务器记录 |
| PTR | 反向解析(IP → 域名) |
模拟器上开启 DNS 服务(在 Server 设备上):
在 eNSP 的 Server 设备中配置 DNS 服务并添加记录
客户端测试:
PC> ping www.huawei.com # 若能解析并 ping 通则 DNS 正常
<R1> display dns server # 查看设备上的 DNS 配置15.3 FTP 与 TFTP 文件传输
| 维度 | FTP | TFTP |
|---|---|---|
| 传输层 | TCP(可靠) | UDP(不可靠,靠应用层重传) |
| 端口 | 21(控制)+ 20(数据) | 69 |
| 功能 | 完整(目录浏览、权限、多用户) | 极简(仅上传下载) |
| 用途 | 设备配置备份、文件传输 | 小型文件传输、设备升级 |
| 工作模式 | 主动模式(PORT)/ 被动模式(PASV) | — |
实验 15-1 · DHCP 全局地址池、接口地址池与 DHCP 中继(难度 ★★★ · 设备:2 × AR2220 + 1 × S5700 + 2 × PC)
实验目的
- 掌握 DHCP 全局地址池与接口地址池的配置方法
- 通过抓包观察 DORA 完整交互过程
- 掌握 DHCP 中继的配置,实现跨网段地址分配
- 理解租期与续租机制
- 掌握 DHCP 排障的核心命令
实验拓扑
实验步骤
步骤 1 · 配置 VLAN 与单臂路由基础环境
步骤 2 · 配置 DHCP 全局地址池
**实验现象:**把 PC1 的配置改为「DHCP 获取」,可以看到:
在 R1 上查看地址池使用情况:
关键现象:Used : 1 表示已分配 1 个地址,Idle : 198 表示剩余可用(254 个减掉排除的 55 个)。
步骤 3 · 抓包观察 DORA 四步交互
在 eNSP 中开启对 R1 的 GE0/0/0 抓包,然后在 PC1 上执行:
PC1> ipconfig /release
PC1> ipconfig /renew
在 Wireshark 中过滤 bootp(DHCP 在 Wireshark 中显示为 BOOTP 协议)**实验现象:**可以看到完整的四步交互:
**关键观察点:**① Discover 与 Request 的源地址都是 0.0.0.0(此时客户端还没有 IP);② 目的地址都是 255.255.255.255(广播);③ Transaction ID(事务 ID)在同一个过程中保持不变,用于匹配请求与响应。
步骤 4 · 改为接口地址池方式对比
**实验现象:**PC1 重新获取地址后仍能得到 192.168.10.x 的地址。接口地址池直接使用接口所在网段,不需要显式配置 network 与 gateway-list,网关就是接口地址本身。
**两种方式的选择:**接口地址池配置简单,适合「一个接口服务一个网段」的场景;全局地址池更灵活,可以为多个不同网段服务,也便于统一管理多个地址池,是生产环境的推荐方式。
步骤 5 · 配置 DHCP 中继(跨网段分配)
实验现象:PC2 能够成功获取 192.168.20.x 网段的地址。抓包时可以看到:中继设备把客户端的广播 Discover 报文转换为单播发送给 DHCP 服务器(源地址为中继接口地址,Option 82 携带客户端信息),服务器的回应再由中继转发回客户端。
为什么需要中继:DHCP 依赖广播,而路由器默认不转发广播。中继的作用就是充当「广播转单播」的代理,让一个 DHCP 服务器可以为多个网段服务,这是企业网的标准做法。
实验验证清单
- PC 能自动获取到正确网段的 IP、掩码、网关、DNS → DHCP 服务正常
display ip pool:Used 计数随客户端增减变化 → 地址池状态可观测- 抓包看到完整的 Discover / Offer / Request / ACK 四步 → DORA 流程理解正确
- 发现源地址为 0.0.0.0、目的为广播地址 → DHCP 依赖广播的特性理解正确
- 接口地址池与全局地址池都能正常分配 → 两种方式对比验证成功
- 跨网段 PC 通过中继获取到地址 → DHCP 中继配置成功
- 把租期改短(如 1 分钟)后能观察到续租报文 → 续租机制理解正确
**进阶要点:**① DHCP 的完整配置三步:dhcp enable(全局使能)→ 创建地址池 → 接口上 dhcp select。忘记第一步是最常见的失误。② 地址池的 excluded-ip-address 一定要排除网关、服务器等静态地址,否则会导致地址冲突。③ 生产环境应开启 DHCP Snooping,把连接合法 DHCP 服务器的端口设为信任口,防止私接路由器导致的地址池耗尽与仿冒攻击。④ display dhcp server statistics 能看到各类型报文的收发计数,是排查「客户端拿不到地址」的第一手依据。
知识点 16 · WLAN 无线局域网基础(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**WLAN 是用 802.11 系列技术把终端以无线方式接入网络。企业级组网以 FIT AP + AC 为主:AC 集中管理 AP 的配置与射频参数,AP 负责射频收发;AP 上线依赖"管理通道可达 + 版本匹配 + 认证通过"三要素。
如何理解。三个与有线截然不同的认知:①无线是共享介质——同一 AP 下所有终端共享总带宽,且采用 CSMA/CA 竞争接入,因此"人多就慢"是物理特性而非故障;②配置在 AC、执行在 AP——SSID、认证、VLAN 等模板统一下发,AP 是"哑终端"式的执行者;③信号强度不等于体验——同频干扰、终端数量、信道宽度、漫游切换都会显著影响体感,因此规划时看重的是"信道与功率规划",而不是简单堆 AP。
生产上解决什么问题。解决移动性与部署便利性:办公(笔记本/手机)、医疗(手持终端/PDA)、仓储(扫码枪)、会议(临时接入)等场景不适合布线或需要频繁移动;访客接入则通过独立 SSID 与隔离策略实现"能上网、碰不到内网"。
生产案例 ——〔会议室高密场景与访客网络的两种设计〕:会议室需要同时容纳数百人上网,单台普通 AP 带不动,做法是按高密场景选型并做信道/功率规划、开启频段引导(把终端尽量分到 5G)、对每终端限速,并用多 AP 分散负载。访客网络则采用独立 SSID + 独立 VLAN + 隧道转发到 AC 集中出口的模式:访客与内网二层隔离,只能访问互联网,既保证安全又便于统一审计。上线排障的关键三查是:AP 是否上线(display ap all 看 State)、业务是否下发(display vap all 看 Status)、终端是否通过认证(display station all 看 AUTH)。
16.1 802.11 协议演进
| 标准 | 商用名 | 频段 | 最大速率 | 关键技术 |
|---|---|---|---|---|
| 802.11b | — | 2.4 GHz | 11 Mbps | DSSS |
| 802.11a | — | 5 GHz | 54 Mbps | OFDM |
| 802.11g | — | 2.4 GHz | 54 Mbps | OFDM |
| 802.11n | Wi-Fi 4 | 2.4 / 5 GHz | 600 Mbps | MIMO、40 MHz 频宽 |
| 802.11ac | Wi-Fi 5 | 5 GHz | 6.9 Gbps | MU-MIMO、80/160 MHz |
| 802.11ax | Wi-Fi 6 | 2.4 / 5 GHz | 9.6 Gbps | OFDMA、1024-QAM、BSS Coloring |
| 802.11be | Wi-Fi 7 | 2.4 / 5 / 6 GHz | 46 Gbps | 320 MHz、4K-QAM、MLO(多链路操作) |
16.2 信道与频段
- 2.4 GHz:共 13 个信道(中国可用 1–13),相邻信道间隔 5 MHz,但每信道带宽 20 MHz,因此真正互不重叠的只有 1、6、11 三个信道。
- 5 GHz:信道数量多(中国可用信道较多)、干扰小、速率高,但穿透能力弱于 2.4 GHz。
- 6 GHz:Wi-Fi 6E/7 新增频段,干扰最少,但需终端支持。
**规划口诀:**2.4G 用 1/6/11 做信道规划避免同频干扰;高密度场景优先用 5GHz;2.4G 留给 IoT 与远距离终端。
16.3 关键概念
| 术语 | 含义 |
|---|---|
| SSID | Service Set Identifier,无线网络名称,终端看到的"Wi-Fi 名字" |
| BSS | Basic Service Set,一个 AP 覆盖的基本服务集;BSSID 就是 AP 的 MAC 地址 |
| ESS | Extended Service Set,多个 BSS 通过同一 SSID 组成扩展服务集,支持漫游 |
| VAP | Virtual AP,一个射频口上虚拟出多个 AP 实例,可承载不同 SSID |
| 射频 / 天线 | 射频口负责收发无线信号;天线增益影响覆盖范围 |
| 漫游 | 终端在同一 ESS 内跨越不同 AP 时保持业务不中断 |
16.4 FAT AP 与 FIT AP 架构
| 维度 | FAT AP(胖 AP) | FIT AP(瘦 AP) |
|---|---|---|
| 配置位置 | 每台 AP 独立配置 | 由 AC 统一下发 |
| 管理复杂度 | AP 数量多时极难维护 | 集中管理,简单 |
| 漫游支持 | 差(各 AP 独立) | 好(AC 统一控制) |
| 适用场景 | 家庭、小型办公室(1-2 台 AP) | 企业园区(推荐) |
| CAPWAP 隧道 | 不需要 | 需要(AP 与 AC 之间) |
CAPWAP 隧道
CAPWAP(Control And Provisioning of Wireless Access Points)是 FIT AP 与 AC 之间的通信协议,分两个通道:
| 通道 | 端口 | 承载内容 |
|---|---|---|
| 控制通道 | UDP 5246 | AP 上线、配置下发、状态上报 |
| 数据通道 | UDP 5247 | 终端业务数据(可选本地转发或隧道转发) |
AC 的两种组网方式
- 直连式:AC 部署在汇聚/核心层,AP 与 AC 之间是二层网络,AP 直接广播发现 AC。
- 旁挂式:AC 旁挂在核心交换机侧,AP 通过三层网络与 AC 通信,需要配置 DHCP Option 43 或 DNS 来发现 AC。
16.5 AP 上线流程(重要考点)
16.6 终端接入流程
16.7 无线安全
| 方式 | 加密算法 | 安全性 | 适用场景 |
|---|---|---|---|
| Open | 无 | 无 | 仅实验环境 |
| WEP | RC4 | 极差,已可秒破 | 禁用 |
| WPA / WPA2-PSK | TKIP / AES-CCMP | 较好 | 家庭、小型办公(预共享密钥) |
| WPA2-Enterprise | AES-CCMP + 802.1X | 好 | 企业(配合 RADIUS 认证) |
| WPA3 | AES-GCMP + SAE | 最好 | 新一代企业部署 |
实验 16-1 · FIT AP 组网与 WLAN 业务配置(AC + AP 三层组网)(难度 ★★★ · 设备:1 × AC6605 + 1 × S5700 + 1 × AP + 1 × STA)
实验目的
- 理解 FIT AP 架构与 CAPWAP 隧道的作用
- 掌握 AC 上与 AP 上线相关的配置(AP 认证、源接口)
- 掌握 WLAN 业务配置的四个要素:安全模板、SSID 模板、VAP 模板、AP 组
- 观察 AP 上线过程与状态变化
- 验证无线终端接入并获取地址的完整流程
实验拓扑
实验步骤
步骤 1 · 配置 AC 的基础网络与 DHCP
**实验现象:**AC 的 Vlanif100 与 Vlanif20 均为 up/up。Option 43 是三层组网下 AP 发现 AC 的关键——没有这条配置,AP 拿到地址后不知道 AC 在哪里,会一直处于「发现失败」状态。
步骤 2 · 配置 AC 的 CAPWAP 源接口
[AC] capwap source interface Vlanif 100
(指定 AC 用于建立 CAPWAP 隧道的源接口)**实验现象:**配置后 AC 才会在 5246 端口监听并接收 AP 的 CAPWAP 请求。这是 AP 能否上线的关键配置,遗漏则 AP 无法建立隧道。
步骤 3 · 配置 AP 认证方式
**关键现象:**AP 的 State 字段显示 nor(normal),说明 AP 已成功上线。若显示 fault 或 idle,说明 CAPWAP 隧道未建立成功。
display ap all 还能看到 AP 的 IP(192.168.100.10,来自 DHCP 的 ap 地址池)与型号(AP2050DN)。这验证了「AP 先通过 DHCP 获取地址、再通过 Option 43 找到 AC、最后建立 CAPWAP 隧道」的完整流程。
步骤 4 · 配置 WLAN 业务的四个模板(核心步骤)
**实验现象:**配置完成后查看 VAP 状态:
**关键现象:**VAP 的 Status 为 ON,Auth 为 WPA2PSK。说明 WLAN 业务已成功下发到 AP,AP 正在广播 SSID「HUAWEI-WLAN」。
**四个模板的分工:**安全模板管「怎么加密」,SSID 模板管「叫什么名字」,VAP 模板管「把两者绑起来并放到哪个 VLAN」,AP 组管「哪些 AP 使用这套配置」。这种「模板 + 引用」的机制是 AC 集中管理的核心设计——改一个模板,所有引用它的 AP 全部同步更新。
步骤 5 · 无线终端接入验证
**实验现象:**STA 成功获取到 192.168.20.x 网段的地址(业务 VLAN 20 的网段),说明业务流量经由 CAPWAP 隧道送到 AC 后接入 VLAN 20。
在 AC 上查看在线用户:
关键现象:AUTH 字段为 Y,表示终端已认证通过并成功接入。此时 STA 可以 ping 通 192.168.20.1(网关),进而访问网络。
步骤 6 · 验证 CAPWAP 隧道与数据转发路径
实验现象:在 tunnel 转发模式下,在 AC 的上行链路抓包可以观察到被封装在 CAPWAP 隧道中的终端业务数据(UDP 5247 端口,内层为 802.11 帧)。而 AP 与终端之间的空口抓包里则是纯 802.11 帧。
实验验证清单
display ap all:State = nor → AP 上线成功display vap all:Status = ON,Auth = WPA2PSK → WLAN 业务下发成功- STA 能搜到 SSID「HUAWEI-WLAN」并成功连接 → 空口广播与认证正常
- STA 获取到 192.168.20.x 地址 → 业务 VLAN 与 DHCP 正常
display station all:AUTH = Y → 终端接入成功- STA 能 ping 通网关并访问网络 → 端到端业务贯通
- 去掉 Option 43 配置后 AP 无法上线 → AP 发现 AC 的机制验证成功
**进阶要点:**① AP 上线的三大要素:DHCP 分配地址 + Option 43 指向 AC + CAPWAP 源接口配置,缺一不可。② 生产环境应使用 ap auth-mode mac-auth 做 AP 白名单,防止非法 AP 接入。③ 高密度场景需要做射频调优(calibrate)、信道规划(2.4G 用 1/6/11)、功率控制,并考虑开启频谱导航把终端引导到 5GHz。④ 漫游优化的关键是同一 ESS 内 AC 统一管理、终端与 AP 的密钥缓存(OKC / 802.11r 快速漫游)。
知识点 17 · 广域网技术(PPP / PPPoE / HDLC)(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**广域网技术解决"远距离链路怎么封装与建链"的问题:PPP 是点到点链路层协议(支持 PAP/CHAP 认证与多协议承载),PPPoE 把 PPP 跑在以太网上(即常见的宽带拨号),HDLC 是更轻量的点到点封装。
如何理解。认证差异是必考也必用的一点:PAP 两次握手、口令明文传输;CHAP 三次握手、只传哈希值、且由服务端发起挑战,因此更安全。PPPoE 则要理解它分两阶段:先是发现阶段(找服务器,Session ID 未建立),再是会话阶段(真正承载数据),排障时可以据此判断"卡在哪一步"。此外 PPPoE 在以太网头上加了 PPP 与 PPPoE 头,导致可用 MTU 变小——这是"能打开网页但某些应用卡死"的常见根因。
生产上解决什么问题。解决运营商接入与分支机构联网:家庭/小微企业宽带本质就是 PPPoE;分支机构可用拨号链路做备份出口,或按需建链以节省专线成本。
生产案例 ——〔分支 PPPoE 备份链路与 MTU 坑〕:某分支以专线为主、PPPoE 拨号为备,主链路中断时自动拨号接管。运维中遇到"拨号成功、网页能开,但访问总部 ERP 时卡在登录阶段"的现象,抓包看到大包被丢弃、TCP 会话反复重传——典型 MTU/MSS 问题:PPPoE 链路上的报文被额外封装后超过链路 MTU,而路径 MTU 发现不可靠。解决办法是在拨号接口上调整接口 MTU / TCP MSS(如 tcp adjust-mss 1200)。排障顺序建议:先看链路是否 up → 再看拨号是否成功 → 再看认证是否通过 → 最后查 MTU 与路由。
17.1 广域网概述
| 类型 | 说明 | 典型技术 |
|---|---|---|
| 专线 | 点对点物理专线,带宽独占、成本高 | E1/T1、SDH、OTN、MSTP |
| 分组交换 | 共享网络资源,按需建立连接 | X.25、Frame Relay、ATM(已淘汰) |
| IP 承载 | 基于 IP 网络的虚拟专网 | MPLS VPN、IPsec VPN、SD-WAN |
| 互联网接入 | 通过运营商宽带上网 | PPPoE、DHCP、专线 |
17.2 HDLC
HDLC(High-level Data Link Control)是点到点链路的默认封装方式(华为设备串口默认 HDLC)。它简单、开销小,但厂商实现有差异(思科 HDLC 与标准 HDLC 不兼容),且不支持认证。
[R1] interface Serial1/0/0
[R1-Serial1/0/0] link-protocol hdlc # 华为串口默认即为 HDLC
[R1-Serial1/0/0] ip address 10.0.0.1 3017.3 PPP 协议
PPP(Point-to-Point Protocol,点对点协议)是广域网最常用的二层协议,支持认证、多协议承载、链路质量监测。它由三部分组成:
| 组件 | 全称 | 作用 |
|---|---|---|
| LCP | Link Control Protocol | 建立、配置、测试、关闭数据链路;协商认证方式与最大接收单元(MRU) |
| NCP | Network Control Protocol | 为不同网络层协议(IP、IPv6)协商参数;IPCP 负责 IP 地址协商 |
| 认证协议 | PAP / CHAP | 验证对端身份 |
PPP 建立过程
① 链路建立阶段(LCP):协商 MRU、认证方式、魔术字等
PAP 与 CHAP 对比
| 维度 | PAP(Password Authentication Protocol) | CHAP(Challenge Handshake Authentication Protocol) |
|---|---|---|
| 认证方式 | 两次握手:客户端直接发送明文用户名密码 | 三次握手:服务器发挑战值,客户端用密码 + 挑战值做 MD5 哈希后回送 |
| 密码安全性 | 明文传输,可被抓包获取 | 不传明文,传输的是哈希值 |
| 是否重认证 | 否 | 是,可周期性重新挑战 |
| 安全性 | 低 | 高,推荐 |
17.4 PPPoE
PPPoE(PPP over Ethernet)在以太网上承载 PPP,用于宽带拨号。它分两个阶段:
发现阶段(Discovery)—— 四步
| 报文 | 方向 | 作用 |
|---|---|---|
| PADI(PPPoE Active Discovery Initiation) | 客户端 → 广播 | 客户端发起,寻找 PPPoE 服务器 |
| PADO(PPPoE Active Discovery Offer) | 服务器 → 单播 | 服务器回应自己的信息 |
| PADR(PPPoE Active Discovery Request) | 客户端 → 单播 | 客户端选定某个服务器并请求会话 |
| PADS(PPPoE Active Discovery Session-confirmation) | 服务器 → 单播 | 服务器分配 Session ID,发现阶段结束 |
随后进入会话阶段(Session),在以太网上承载 PPP 报文,再走 LCP → 认证(PAP/CHAP)→ NCP(IPCP 分配 IP)的流程。
实验 17-1 · PPP 的 PAP 与 CHAP 认证对比实验(难度 ★★ · 设备:2 × AR2220(串口互联))
实验目的
- 掌握 PPP 链路的基本配置方法
- 对比 PAP 与 CHAP 两种认证方式的配置差异
- 通过抓包实证 PAP 明文传输与 CHAP 哈希传输的区别
- 观察认证失败时的现象与日志
- 掌握 PPP 排障的命令与思路
实验拓扑
实验步骤
步骤 1 · 配置基础 PPP 链路(不认证)
**实验现象:**双方接口状态为 up/up,R1 与 R2 互 ping 通(TTL=255,直连)。查看 PPP 状态:
**关键现象:**LCP 与 IPCP 均为 opened,Authentication 为 None。
步骤 2 · 配置 PAP 认证(明文)
**实验现象:**配置完成后(可 shutdown/undo shutdown 触发重协商),认证通过,双方仍能互 ping。R1 上查看:
[R1] display ppp interface Serial1/0/0
Authentication: PAP ← 认证方式为 PAP
Peer IPv4 address: 10.0.0.2**抓包实证:**在 R1 的 Serial1/0/0 上抓包,用 Wireshark 过滤 ppp,可以看到 PAP 认证报文:
关键结论:PAP 的密码是明文传输的,任何能抓包的人都能直接获取。这就是 PAP 不安全的直接证据。
步骤 3 · 改为 CHAP 认证(哈希)
**实验现象:**认证通过。查看状态:
[R1] display ppp interface Serial1/0/0
Authentication: CHAP ← 认证方式为 CHAP**抓包实证:**Wireshark 中可以看到 三个 CHAP 报文:
关键现象:抓包中完全看不到密码明文,只有 16 字节的挑战值和哈希值。哈希 = MD5(Identifier + 密码 + 挑战值),因为每次挑战值都不同,所以哈希值每次都变,无法重放攻击。这就是 CHAP 远比 PAP 安全的原因。
步骤 4 · 验证认证失败的现象
**实验现象:**认证失败后,物理层状态是 UP,但 Line protocol 状态是 DOWN,接口无法转发数据。这是 PPP 认证失败的典型症状。
**排障要点:**遇到「物理 up、协议 down」的串口,第一件事就是检查 PPP 认证配置(用户名密码是否一致、认证方式是否匹配)。恢复正确密码后接口即恢复正常。
步骤 5 · 验证认证方式不匹配的现象
**实验现象:**两端认证方式不一致时,LCP 阶段虽然能协商成功(LCP opened),但认证阶段会失败,接口协议状态保持 down。
实验验证清单
- 不认证时双方 ping 通,LCP/IPCP 均 opened → PPP 基础链路正常
display ppp interface显示 Authentication: PAP / CHAP → 认证模式配置正确- 抓包:PAP 报文可见明文密码 → PAP 安全缺陷验证成功
- 抓包:CHAP 只有挑战值与哈希值、无明文 → CHAP 安全性验证成功
- 密码错误时物理 up / 协议 down,日志有 PPP_AUTH_FAIL → 认证失败现象理解正确
- 两端认证方式不匹配时认证失败 → 参数一致性要求理解正确
进阶要点:① 生产环境一律使用 CHAP,PAP 已不推荐。② PPP 的 ppp chap user 与 ppp chap password 配置在被认证方,而 ppp authentication-mode 配置在认证方,方向不要搞反。③ 串口链路的「物理 up / 协议 down」几乎都指向认证问题或封装不匹配。④ PPPoE 在企业网上行口非常常见,理解 PADI/PADO/PADR/PADS 四步有助于抓包排障(如「拨不上号」看是否卡在 PADO 阶段,即服务器未响应)。
知识点 18 · 网络管理与运维(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**网络管理与运维的核心是三个基础协议:SNMP(采集设备状态与告警)、NTP(全网时间统一)、Syslog(集中记录日志);配合网管平台形成"采集-告警-归档"的闭环。
**如何理解。**它们是一套组合拳:SNMP 负责"现在怎么样"(接口利用率、CPU、温度、链路状态),NTP 负责"什么时间"(没有统一时间,跨设备日志无法关联),Syslog 负责"发生了什么"(配置变更、接口 up/down、认证失败)。三者缺一,运维就退化成"出事才查、查了也对不上时间"。安全上要注意 SNMPv2c 团体名是明文传输,生产应使用 SNMPv3 并做访问控制。
生产上解决什么问题。解决被动救火到主动运维的转变:容量趋势看得到(端口利用率、广播包比例),故障有预警(阈值告警),事后能复盘(日志与时间线),变更可审计(配置变更日志)——这些正是 SLA 与合规检查的证据来源。
生产案例 ——〔一次跨设备抖动排查中的 NTP 价值〕:某业务系统周期性出现短暂丢包,单看任何一台设备都"正常"。运维把交换机 STP 拓扑变更日志、汇聚口 up/down 记录、链路聚合成员切换记录与服务器侧监控丢包时间点放在同一时间轴上比对——因为全网统一了 NTP,才发现三者时间点完全吻合,最终定位为某条成员链路光衰引发的周期性闪断。若各设备时间差几分钟,这条线索根本串不起来。这就是"时间统一是排障前提"的现场证明。
18.1 网管方式概览
| 方式 | 协议/端口 | 特点 |
|---|---|---|
| CLI | Console / Telnet 23 / SSH 22 | 最直接,适合单机操作 |
| SNMP | UDP 161(查询)/ 162(Trap) | 标准网管协议,适合批量监控 |
| NETCONF | TCP 830 | 基于 XML,支持事务与配置回滚,自动化主流 |
| Telemetry | gRPC / TCP / UDP | 亚秒级采样 + 主动推送,比 SNMP 轮询实时得多 |
| Syslog | UDP 514 | 日志集中收集 |
18.2 SNMP 简单网络管理协议
SNMP 由四个组件构成:
| 组件 | 说明 |
|---|---|
| 管理站(NMS) | 运行网管软件的服务器,发起查询、接收告警 |
| 代理(Agent) | 运行在被管设备上,响应查询、主动上报 Trap |
| MIB(管理信息库) | 被管对象的集合,以树形结构组织,每个对象有唯一 OID |
| SMI(管理信息结构) | 定义 MIB 对象的语法与数据类型 |
版本对比
| 版本 | 认证 | 安全性 | 现状 |
|---|---|---|---|
| SNMPv1 | 团体名(Community,明文) | 低 | 已淘汰 |
| SNMPv2c | 团体名(明文) | 低,但功能增强(GetBulk、Inform) | 仍广泛使用 |
| SNMPv3 | 用户名 + 认证 + 加密(USM 模型) | 高 | 推荐 |
五种操作
| 操作 | 方向 | 作用 |
|---|---|---|
| Get-Request | NMS → Agent | 查询一个或多个 MIB 对象 |
| Get-Next-Request | NMS → Agent | 查询下一个对象(用于遍历表格) |
| Get-Bulk-Request | NMS → Agent | 批量查询(v2c 新增,效率高) |
| Set-Request | NMS → Agent | 修改被管对象的值 |
| Trap / Inform | Agent → NMS | 设备主动上报告警(如接口 Down、CPU 超阈值) |
18.3 NTP 网络时间协议
NTP(Network Time Protocol)用于统一全网设备时钟。时钟不同步会导致日志时间错乱、证书校验失败、计费数据错误、难以关联分析故障。
层级结构(Stratum)
Stratum 0:原子钟、GPS 等基准时钟源
四种工作模式
| 模式 | 命令 | 说明 |
|---|---|---|
| 客户端/服务器 | ntp-service unicast-server x.x.x.x | 最常用,客户端单向同步服务器 |
| 对等体 | ntp-service unicast-peer x.x.x.x | 双向同步,双方都可作为时间源 |
| 广播/组播 | ntp-service broadcast-server | 服务器周期广播时间,客户端被动接收 |
| 多播 | ntp-service multicast-server | 多播方式 |
18.4 Syslog 与信息中心
日志级别
| 级别 | 名称 | 说明 |
|---|---|---|
| 0 | Emergency | 系统不可用 |
| 1 | Alert | 需要立即处理的告警 |
| 2 | Critical | 严重错误 |
| 3 | Error | 错误 |
| 4 | Warning | 警告 |
| 5 | Notification | 正常但重要的事件 |
| 6 | Informational | 普通信息 |
| 7 | Debugging | 调试信息 |
**数字越小越严重。**配置 info-center source default channel 2 log level warning 表示只把 **0-4 级(Warning 及以上)**的日志送到通道 2。
18.5 LLDP 与设备发现
[R1] lldp enable
[R1] interface GigabitEthernet0/0/0
[R1-GigabitEthernet0/0/0] lldp enable
<R1> display lldp neighbor brief # 查看邻居设备信息(用于拓扑发现)实验 18-1 · SNMP 网管、NTP 时钟同步与 Syslog 日志集中管理(难度 ★★ · 设备:1 × AR2220 + 1 × Server(模拟 NMS))
实验目的
- 掌握 SNMPv2c 团体名与 Trap 目标主机的配置
- 掌握 NTP 客户端与服务器的配置,验证时钟同步
- 掌握 Syslog 日志服务器配置与日志级别控制
- 理解 Trap 主动上报与 Get 轮询的区别
- 掌握日志排障方法(logbuffer 与 logfile)
实验拓扑
实验步骤
步骤 1 · 配置 SNMP 团体名与 Trap 上报
**实验现象:**查看配置:
在 Server(NMS)上启动 SNMP 管理软件(eNSP Server 设备可配置 SNMP 服务),添加设备 192.168.1.1 与团体名 Public@123,可以成功读取设备的系统信息(sysDescr、sysName、接口列表等)。
步骤 2 · 验证 Trap 主动上报
在 R1 上人为制造一个接口 Down 事件(Trap 触发条件):
[R1] interface GigabitEthernet0/0/1
[R1-GigabitEthernet0/0/1] shutdown**实验现象:**NMS 的 Trap 接收窗口立即收到告警(无需 NMS 主动轮询):
Trap 报文内容(示例):
Trap OID: 1.3.6.1.6.3.1.1.5.3 (linkDown)
Agent Address: 192.168.1.1
Interface: GigabitEthernet0/0/1
关键区别:Trap 是设备主动上报(事件驱动、实时),而 Get 是 NMS 主动轮询(周期驱动、有延迟)。故障告警必须用 Trap。
步骤 3 · 配置 NTP 时钟同步
关键现象:clock status: synchronized 表示同步成功,clock stratum: 3 表示 R1 的层级(服务器是 2,客户端同步后为 3)。reach 字段为 377(八进制,表示最近 8 次polling 全部成功)。
对比同步前后的时间:display clock 可以看到 R1 的时钟已经和服务器一致。
步骤 4 · 配置 Syslog 日志服务器
**实验现象:**在 Server 的 Syslog 日志窗口中可以看到 R1 上报的日志:
同时在 R1 本地也能查看:
<R1> display logbuffer
Sep 16 2026 10:35:12 R1 %%01IFNET/4/LINK_STATE(l)[12]:Line protocol state of the interface GigabitEthernet0/0/1 turned into DOWN state.
Sep 16 2026 10:35:10 R1 %%01IFNET/4/LINK_STATE(l)[11]:...步骤 5 · 验证日志级别过滤
**实验现象:**级别设为 error 后,Warning 级的接口状态变化日志不再上报到服务器;调回 informational 后恢复。这验证了 日志级别过滤机制:级别数值 ≤ 配置值的日志才会被上报。
实验验证清单
display snmp-agent sys-info:版本为 v2c、contact/location 正确 → SNMP 配置生效- NMS 能通过 SNMP 读取设备信息 → Get 操作正常
- 接口 Down 时 NMS 立即收到 Trap → Trap 主动上报成功
display ntp-service status:clock status = synchronized → NTP 同步成功- 设备时间与服务器一致 → 时钟统一
- Syslog 服务器收到带正确时间戳的日志 → 日志集中管理成功
- 调整日志级别后上报内容变化 → 日志级别过滤机制理解正确
进阶要点:① NTP 是日志可用性的前提——没有统一时钟,多设备日志无法关联分析故障。开局就应配好 NTP,再配 Syslog。② 生产环境用 SNMPv3(带认证与加密)而非 v2c;v2c 的团体名是明文传输的。③ SNMP Trap 与 Syslog 的分工:Trap 是结构化告警(便于自动处理),Syslog 是文本日志(便于人工分析),通常两者都配。④ debugging 类命令输出量极大且占用 CPU,严禁在生产环境长时间开启,用完立即 undo debugging all。
知识点 19 · IPv6 基础(理论 + 实验)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**IPv6 是 128 位的下一代网络层协议,地址空间极大、取消 NAT、用 ND(邻居发现,基于 ICMPv6)替代 ARP 的地址解析功能,并支持终端通过 SLAAC 自动配置地址;实际部署中常采用 IPv4/IPv6 双栈或隧道、转换等过渡技术。
**如何理解。**把 IPv6 当成"做了减法的 IPv4"更好理解:减掉了首部校验和(交给上下层)、广播(用组播取代)、NAT 的必要性(地址足够多,端到端可达回归);增加了地址分层(全球单播 / 唯一本地 ULA / 链路本地)、地址自动配置(SLAAC)与更简化的报头。因此 IPv6 的排障关注点也随之变化:ICMPv6 不能被一刀切拦掉(ND、PMTU 都依赖它),组播地址要用 MLD Snooping 控制泛洪范围。
生产上解决什么问题。解决地址枯竭与海量终端接入:IoT 传感、摄像头、终端数量暴涨的场景下 IPv4 私网叠加 NAT 越来越难以维护;同时也是政务、运营商等行业的合规要求(IPv6 规模部署)。
生产案例 ——〔园区 IPv6 双栈部署的两个现场坑〕:某园区在核心启 IPv6、终端用 SLAAC 获取地址、出口做双栈。上线首日出现"终端能 ping6 通网关却上不了网",排查发现出口防火墙的 IPv6 策略未放通 ICMPv6(ND 与 PMTU 依赖),同时安全策略未同步下发 IPv6 规则;另一侧,接入层因 IPv6 组播泛洪导致部分端口流量偏高,开启 MLD Snooping 后恢复正常。经验总结:双栈改造不是"再配一套地址"那么简单,安全策略、组播抑制、DNS(AAAA)与监控采集都要同步补齐。
19.1 IPv6 的核心变化
| 维度 | IPv4 | IPv6 |
|---|---|---|
| 地址长度 | 32 bit | 128 bit |
| 地址表示 | 点分十进制 | 冒号十六进制 |
| 首部长度 | 20–60 字节可变 | 固定 40 字节 + 可扩展首部 |
| 首部校验和 | 有 | 无(由上层协议保证) |
| 分片 | 路由器可分片 | 仅源端分片(PMTUD 路径 MTU 发现) |
| 地址解析 | ARP(广播) | ND 协议(NS/NA,组播) |
| 地址配置 | 手工 / DHCP | SLAAC(无状态自动配置)/ DHCPv6 / 手工 |
| 广播 | 有 | 无广播,用组播替代 |
| NAT | 必须 | 不需要(地址充足,端到端可达恢复) |
| 安全 | IPsec 可选 | IPsec 原生支持(但非强制) |
19.2 地址表示与压缩规则
19.3 IPv6 地址类型
| 类型 | 前缀 | 说明 |
|---|---|---|
| 全球单播 GUA | 2000::/3 | 公网可路由地址,相当于 IPv4 公网地址 |
| 唯一本地地址 ULA | FC00::/7(实际用 FD00::/8) | 私有地址,仅本地网络使用,相当于 IPv4 私网地址 |
| 链路本地地址 LLA | FE80::/10 | 每个启用 IPv6 的接口自动生成,仅链路内有效,用于 ND、路由协议邻居发现 |
| 组播地址 | FF00::/8 | 替代广播,如 FF02::1(所有节点)、FF02::2(所有路由器)、FF02::1:FFxx:xxxx(被请求节点组播) |
| 环回地址 | ::1/128 | 相当于 127.0.0.1 |
| 未指定地址 | ::/128 | 相当于 0.0.0.0,用于 DAD 检测与地址未配置时 |
| 任播 Anycast | — | 一组接口共享同一地址,报文送达最近的一个 |
**必记:**GUA 2000::/3、LLA FE80::/10、组播 FF00::/8、环回 ::1。LLA 是最常考的点——接口只要启用 IPv6 就会自动生成 LLA,无需手工配置,且不能配置成其他网段的 LLA。
19.4 接口标识与 EUI-64
EUI-64 是由 MAC 地址自动生成 64 位接口标识(Interface ID)的方法:
19.5 ND 协议(邻居发现)
ND(Neighbor Discovery)协议运行在 ICMPv6 之上(ICMPv6 类型 133-137),承担了 IPv4 中 ARP、ICMP 重定向、路由器发现等多种功能。
| 报文 | ICMPv6 类型 | 作用 |
|---|---|---|
| RS(Router Solicitation) | 133 | 主机请求路由器立即发送 RA |
| RA(Router Advertisement) | 134 | 路由器周期性通告前缀、MTU、跳数限制等 |
| NS(Neighbor Solicitation) | 135 | 相当于 ARP Request,解析链路层地址;也用于重复地址检测 DAD |
| NA(Neighbor Advertisement) | 136 | 相当于 ARP Reply |
| Redirect | 137 | 通知主机有更优的下一跳 |
与 ARP 的关键区别:① ARP 用广播,NS 用组播(被请求节点组播地址 FF02::1:FFxx:xxxx),影响面更小;② NS/NA 同时承担地址解析与**重复地址检测(DAD)**两种功能。
19.6 地址配置方式
| 方式 | 说明 | 配置 |
|---|---|---|
| 手工配置 | 管理员静态指定 | ipv6 address 2001:db8::1 64 |
| SLAAC 无状态自动配置 | 根据 RA 通告的前缀 + EUI-64 自动生成 | ipv6 address auto global |
| DHCPv6 有状态 | 由服务器分配地址与参数 | ipv6 address auto dhcp |
| EUI-64 | 前缀 + MAC 生成的接口标识 | ipv6 address 2001:db8:: 64 eui-64 |
19.7 配置命令
19.8 IPv6 过渡技术
| 技术 | 原理 | 适用场景 |
|---|---|---|
| 双栈(Dual Stack) | 设备同时运行 IPv4 与 IPv6,按目的地址选择协议栈 | 最推荐,新建网络首选 |
| 隧道(Tunneling) | 把 IPv6 报文封装在 IPv4 中传输(6to4、GRE、ISATAP) | IPv4 孤岛中的 IPv6 互通 |
| 翻译(Translation) | NAT64 + DNS64,实现 IPv6 与 IPv4 的协议转换 | 纯 IPv6 网络访问 IPv4 资源 |
| 6PE / 6VPE | 在 MPLS 骨干上承载 IPv6(6VPE 为带 VPN 的版本) | 运营商骨干网过渡 |
实验 19-1 · IPv6 地址配置、ND 协议观察与双栈互通(难度 ★★ · 设备:2 × AR2220 + 1 × PC)
实验目的
- 掌握 IPv6 地址的配置方法与压缩规则
- 观察链路本地地址(LLA)的自动生成
- 通过抓包观察 ND 协议(NS/NA)的工作过程,与 ARP 对比
- 掌握 IPv6 静态路由配置
- 验证 IPv4/IPv6 双栈共存
实验拓扑
实验步骤
步骤 1 · 全局启用 IPv6 并配置接口地址
**实验现象:**查看接口 IPv6 信息:
**关键现象:**① 接口自动生成了 FE80:: 开头的链路本地地址;② 配置的 GUA 地址 2001:DB8:1::254 显示为 [TENTATIVE](暂定状态),表示正在做重复地址检测(DAD);③ 接口自动加入了三个组播组(FF02::1、FF02::2、FF02::1:FF00:254)。
等待几秒后再次查看,状态会变为 [PREFERRED]:
2001:DB8:1::254, subnet is 2001:DB8:1::/64 [PREFERRED]**DAD 机制:**IPv6 地址配置后会先发 NS 报文做重复地址检测,若无冲突则从 TENTATIVE 转为 PREFERRED。这比 IPv4 的「先配后用、冲突了再说」更严谨。
步骤 2 · 抓包观察 ND 协议与 ARP 的对比
在 R1 与 R2 之间抓包,然后在 R1 上 ping R2 的 IPv6 地址:
<R1> ping ipv6 2001:db8:12::2**实验现象:**Wireshark 中可以看到 ICMPv6 报文:
关键对比:IPv4 的 ARP Request 目的 MAC 是全 F 广播,同网段所有主机都要处理;IPv6 的 NS 目的地址是被请求节点组播 FF02::1:FF00:2,只有末尾 24 位匹配的主机才会处理。这大幅减少了对无关主机的打扰,是 IPv6 无广播的重要体现。
查看邻居表:
<R1> display ipv6 neighbors all
IPv6 Address Link-layer St Age Interface
2001:DB8:12::2 00e0-fc65-4321 REACH 12 GE0/0/1
FE80::2E0:FCFF:FE65:4321 00e0-fc65-4321 STALE 3 GE0/0/1**关键现象:**邻居表中既有全球单播地址的映射,也有链路本地地址的映射。ST 字段显示状态(REACH=可达,STALE=陈旧)。
步骤 3 · 观察 RS / RA 路由器通告
在 PC 上启用 IPv6 并观察 RA 报文(或让 R1 立即发送 RA)
R1 上配置 RA 参数:
[R1-GigabitEthernet0/0/0] undo ipv6 nd ra halt # 允许发送 RA
**实验现象:**抓包可以看到 ICMPv6 Type 134 的 RA 报文:
**关键现象:**RA 报文的源地址是 链路本地地址(而非全球单播地址),目的是 FF02::1。M 标志位为 0 表示主机使用 SLAAC 无状态自动配置;A 标志位为 1 表示该前缀可用于地址自动生成。
步骤 4 · 配置 IPv6 路由实现跨网段互通
**实验现象:**PC1(2001:db8:1::1)能 ping 通 PC2(2001:db8:2::1)。tracert 显示路径 R1 → R2。
步骤 5 · 验证双栈共存
在 PC1 上同时配置 IPv4 和 IPv6 地址:
实验现象:同一台主机、同一条物理链路可以同时承载 IPv4 与 IPv6 流量,两者互不干扰、独立转发。抓包过滤 ipv4 与 ipv6 可以分别看到两类报文。
**为什么双栈是首选过渡方案:**它不改变原有 IPv4 网络结构与业务,只在设备上增加 IPv6 协议栈,改造风险最小、兼容性最好。缺点是每台设备都要同时维护两套路由与地址规划,运维复杂度增加。
实验验证清单
display ipv6 interface:能看到 LLA(FE80:: 开头)与 GUA → 地址配置正确- 地址状态从 TENTATIVE 变为 PREFERRED → DAD 重复地址检测机制理解正确
- 接口自动加入 FF02::1、FF02::2、FF02::1:FFxx:xxxx 组播组 → IPv6 组播机制理解正确
- 抓包看到 NS/NA(Type 135/136),目的为组播而非广播 → ND 与 ARP 的差异理解正确
- 抓包看到 RS/RA(Type 133/134),RA 源地址为 LLA → 路由器发现机制理解正确
- 跨网段 IPv6 ping 通 → IPv6 静态路由配置正确
- 同一主机 IPv4 与 IPv6 同时可达 → 双栈共存验证成功
进阶要点:① IPv6 的地址压缩规则中「:: 只能出现一次」是必考细节。② LLA 是 IPv6 路由协议的基础——OSPFv3 使用 LLA 建立邻居,配置 OSPFv3 时无需为接口配置 GUA。③ IPv6 没有广播,因此 DHCPv6 依赖组播(FF02::1:2 = All_DHCP_Relay_Agents_and_Servers)。④ IPv6 首部没有校验和,是因为链路层(FCS)与传输层(TCP/UDP 校验和)已经覆盖了校验需求,去掉可减少路由器每跳重算的开销。⑤ ipv6 nd ra halt 是默认状态(不发 RA),要下发前缀给主机需执行 undo ipv6 nd ra halt。
知识点 20 · 网络安全与网络可靠性基础(纯理论)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
**是什么。**网络安全与可靠性涵盖两大部分:安全侧的设备加固与接入安全(强口令、SSH、管理面 ACL、端口安全、DHCP Snooping/DAI、IPsec 加密)与可靠性侧的冗余设计(设备冗余、链路聚合、VRRP 双网关、堆叠、BFD 快速检测)。
如何理解。安全要按纵深防御理解——管理安全、接入安全、传输安全、边界安全各守一层,任何单点都不指望"一招致胜";可靠性则要按**"消除单点 + 快速检测 + 快速切换"**三段式理解:冗余消除单点,BFD 把故障检测从秒级压到毫秒级,VRRP/聚合/路由协议完成切换——三者缺一,冗余就只是"心理安慰"(设备坏了但切换要 40 秒,业务照样断)。
生产上解决什么问题。解决合规与业务连续性:等保要求的安全配置项、数据加密传输;以及 SLA 层面的可用性指标(核心业务通常要求 99.9% 以上),把计划外中断从"小时级"压到"秒级甚至无感"。
生产案例 ——〔双核心 VRRP + BFD 联动实现秒级切换〕:某企业核心层部署两台设备互为备份,用 VRRP 做终端网关冗余。初期未启用 BFD,故障切换依赖协议超时,实测中断约 3–4 秒,部分长连接业务会断;后将 VRRP 与 BFD 联动,故障检测缩短到毫秒级,切换中断降至亚秒级,终端基本无感。与之配套的三件事同样重要:上行链路跨设备聚合避免单链路上行、路由侧同步收敛(OSPF/BFD 联动)、服务器侧双网卡冗余——只有端到端都没有单点,"高可用"才成立。
20.1 网络安全三要素(CIA)
| 要素 | 英文 | 含义 | 对应技术 |
|---|---|---|---|
| 机密性 | Confidentiality | 信息不被未授权者获取 | 加密、VPN、访问控制 |
| 完整性 | Integrity | 信息不被非法篡改 | 摘要算法、数字签名、HMAC |
| 可用性 | Availability | 信息与服务随时可用 | 冗余、备份、抗 DDoS |
20.2 防火墙基础
安全区域
| 区域 | 默认优先级 | 说明 |
|---|---|---|
| Local | 100 | 防火墙本身 |
| Trust | 85 | 内部可信网络 |
| DMZ | 50 | 对外提供服务的缓冲区(Web、邮件服务器) |
| Untrust | 5 | 外部不可信网络(互联网) |
区域间流量方向:高优先级 → 低优先级为「出方向」,低 → 高为「入方向」。但现代防火墙(如 USG6000)不再用优先级隐式放行,而是所有区域间流量默认全部拒绝,必须显式配置安全策略。
安全策略与会话表
- 安全策略(Security Policy):基于 五元组(源 IP、目的 IP、源端口、目的端口、协议)与安全区域定义允许/拒绝规则。
- 会话表(Session Table):记录已建立的连接状态。防火墙是状态检测设备——只有首包需要查策略,后续同流量的报文直接查会话表转发,性能高且能识别返回流量。
- 状态检测的优势:无需为返回流量单独配置策略;能识别 TCP 握手状态,阻断不符合状态机的报文(如无握手的伪造 ACK)。
三种工作模式
| 模式 | 说明 | 特点 |
|---|---|---|
| 包过滤 | 逐包检查五元组,无状态 | 性能高,但无法识别连接状态 |
| 状态检测 | 基于会话表检查 | 当前主流,安全与性能兼顾 |
| 代理(Proxy) | 完全代理连接,深度检测应用层 | 最安全,性能开销大 |
20.3 加解密与认证技术
加密算法分类
| 类型 | 代表算法 | 特点 | 用途 |
|---|---|---|---|
| 对称加密 | DES(56 位)、3DES、AES(128/192/256 位)、SM4 | 加解密用同一密钥,速度快,但密钥分发困难 | 加密大量用户数据 |
| 非对称加密 | RSA、DH、ECDH、SM2 | 公钥加密、私钥解密,速度慢,但可解决密钥分发 | 密钥交换、数字签名 |
| 摘要算法 | MD5(128 位)、SHA-1(160 位)、SHA-256 | 不可逆,输出定长值 | 完整性校验、密码存储 |
| HMAC | HMAC-MD5、HMAC-SHA | 摘要 + 密钥,带认证的完整性校验 | IPsec、BGP 报文认证 |
**必考辨析:IPsec 用对称加密算法加密用户数据,非对称算法仅用于密钥交换与身份认证。**因为对称加密速度快,适合加密大数据量。这是判断题的经典陷阱——「IPsec 使用非对称加密保护数据」是错的。
PKI 与数字证书
| 组件 | 作用 |
|---|---|
| CA(证书颁发机构) | 签发与管理数字证书,是信任的根 |
| 数字证书 | 绑定「公钥」与「身份」,由 CA 签名 |
| 数字签名 | 用私钥对报文摘要加密,验证身份与完整性 |
| RA(注册机构) | 受理证书申请,验证申请者身份 |
**数字签名流程:**发送方对报文做摘要 → 用自己的私钥加密摘要 → 随报文发送;接收方用发送方公钥解密摘要 → 与自己对报文计算的摘要比对,一致则证明「身份真实 + 内容完整」。
20.4 常见攻击与防护
| 攻击类型 | 原理 | 防护措施 |
|---|---|---|
| ARP 欺骗 | 伪造 ARP 应答,冒充网关或主机 | ARP 静态绑定、DAI(动态 ARP 检测)、DHCP Snooping 联动 |
| MAC 泛洪 | 伪造大量源 MAC 填满 MAC 表,导致交换机泛洪 | 端口安全(限制 MAC 学习数量)、MAC 防漂移 |
| DHCP 仿冒 / 地址池耗尽 | 私接 DHCP 服务器或伪造大量请求 | DHCP Snooping(信任口/非信任口)、IPSG |
| IP 欺骗 | 伪造源 IP 地址 | IPSG(IP Source Guard)、uRPF 反查 |
| 广播风暴 | 二层环路或恶意广播 | STP、风暴控制(storm-control) |
| DDoS | 海量流量压垮目标 | 流量清洗、限速、防火墙攻击防御 |
| 端口扫描 | 探测开放端口与服务 | 防火墙、IPS、关闭不必要服务 |
| 中间人攻击 | 截获并可能篡改通信 | 加密(HTTPS/SSH/IPsec)、证书校验 |
二层安全技术汇总
| 技术 | 作用 | 配置位置 |
|---|---|---|
| 端口隔离 | 同一 VLAN 内端口间二层隔离(端口隔离组内不互通) | 接入端口 |
| 端口安全 | 限制端口学习 MAC 数量、绑定 MAC | 接入端口 |
| MAC 防漂移 | 检测同一 MAC 在两个端口间漂移(环路或攻击) | 全局 |
| 风暴控制 | 限制广播/组播/未知单播速率 | 接入端口 |
| DHCP Snooping | 监听 DHCP 交互建立绑定表,过滤非法 DHCP 响应 | 全局 + 信任口 |
| IPSG | 基于绑定表过滤 IP 报文,防 IP 欺骗 | 接入端口 |
20.5 网络可靠性体系
| 层级 | 技术 | 作用 |
|---|---|---|
| 链路级 | Eth-Trunk(链路聚合) | 多条链路捆绑,链路故障自动切换 |
| 设备级 | 堆叠(iStack/CSS) | 多台设备虚拟为一台,控制与转发平面统一 |
| 设备级 | M-LAG | 双活,控制平面独立、转发平面聚合 |
| 网关级 | VRRP(虚拟路由冗余协议) | 多台设备共用一个虚拟网关 IP,主备切换 |
| 协议级 | BFD | 毫秒级链路故障检测(UDP 报文探测) |
| 协议级 | OSPF FRR / IP FRR | 预计算备份下一跳,快速切换 |
| 协议级 | GR(平滑重启)/ NSR | 协议重启时保持转发不中断 |
| 安全设备级 | 防火墙双机热备(HRP) | 主备或负载分担,会话表同步 |
VRRP 核心机制
| 项目 | 说明 |
|---|---|
| 虚拟路由器 | 多台物理设备组成一个虚拟路由器,拥有虚拟 IP + 虚拟 MAC |
| 角色 | Master(转发)、Backup(待命)、IP Owner(拥有虚拟 IP 的设备,优先级默认 255) |
| 优先级 | 范围 0–255,默认 100,大者优先;0 表示主动放弃 Master |
| 选举 | 先比优先级,再比接口 IP(大者优先) |
| 抢占 | 默认开启;可配 vrrp vrid 1 preempt-mode timer delay 20 延迟抢占(避免震荡) |
| 报文 | 封装在 IP 中,协议号 112,组播地址 224.0.0.18,默认 1 秒发送一次 |
| 虚拟 MAC | 格式 0000-5e00-01{VRID},如 VRID=1 时为 0000-5e00-0101 |
关键:BFD 使用 UDP 报文探测(非 TCP),可在毫秒级检测链路故障,常与 VRRP、OSPF、静态路由联动实现快速切换。这是判断题高频考点。
变更风险提示:安全策略与可靠性配置的变更风险最高。修改防火墙安全策略、VRRP 优先级、STP 根桥等操作极易造成业务中断。变更前必须:① 备份当前配置;② 明确回退方案;③ 确认变更窗口;④ 避开业务高峰;⑤ 优先在实验环境验证。
知识点 21 · SDN 与网络自动化基础(纯理论)
生产视角:是什么 · 如何理解 · 解决什么问题 · 生产案例
是什么。SDN 的核心思想是控制与转发分离:设备只负责转发,策略与路径由集中式控制器计算并下发。配套技术包括 NETCONF/YANG(标准化配置下发)、Telemetry(高频数据采集)、以及基于 Python 脚本的网络自动化与编排。
**如何理解。**把传统网络理解成"每个司机自己看地图找路",SDN 则是"统一交通调度中心+路口只需执行":好处是全局最优、策略一致、变更可编排。自动化则要理解成"把手工操作变成可复现的代码"——配置是文本、下发是接口,因此同样的变更可以批量、幂等地执行,还能配合版本管理实现回退。Telemetry 相对 SNMP 轮询的差别在于"推送 + 秒级",因此能做实时健康度评估而不只是事后统计。
生产上解决什么问题。解决大规模网络的一致性与变更效率:几百台设备改一条 ACL、加一个 VLAN、统一升级版本,手工做到"零遗漏、零笔误"几乎不可能;而人为误配在网络故障成因中占比极高。自动化把这类工作变成脚本一次执行、结果可校验,同时为"分钟级"业务开通提供基础。
生产案例 ——〔200 台交换机的统一策略下发与健康度监控〕:某园区需要对 200 余台接入交换机统一下发管理 VLAN 与端口安全策略。手工逐台操作预计一周且难以保证一致;改用自动化脚本(读取规划表 → 生成配置 → 批量下发 → 回读校验)后 10 分钟内完成,并自动输出差异报告,个别下发失败的设备被明确列出,避免"漏配了没人知道"。同时借助管理平台的健康度评分与告警定界能力,把原先需要人工从核心逐跳排查的问题定位到了分钟级。落地时的现实提醒:自动化之前要先统一基线(版本、账号、管理地址规范),否则脚本只会更快地把错误扩散出去。
21.1 从传统网络到 SDN
传统网络设备的控制平面与转发平面是紧耦合的——每台设备自己决策、自己转发,靠分布式协议收敛。这带来三个问题:配置逐台手工下发、难以端到端编排、策略变更风险高。SDN(Software Defined Networking,软件定义网络)的核心思路是把控制平面抽离出来集中化。
| 维度 | 传统网络 | SDN |
|---|---|---|
| 控制平面 | 分布式,每台设备独立决策 | 集中式,由控制器统一决策 |
| 转发平面 | 与控制平面在同一设备 | 仅转发,接受控制器指令 |
| 可编程性 | 差(CLI 逐台配置) | 强(API 编程) |
| 业务开通 | 天/周级,人工 | 分钟级,自动化 |
21.2 SDN 三层架构与两类接口
| 层 | 组成 | 职责 |
|---|---|---|
| 应用层(Application Layer) | 业务应用、编排系统 | 面向业务需求,调用控制器能力 |
| 控制层(Control Layer) | SDN 控制器 | 掌握全局拓扑,计算转发路径,下发指令 |
| 转发层(Infrastructure Layer) | 交换机、路由器 | 纯转发,执行控制器下发的策略 |
| 接口 | 连接 | 典型协议 |
|---|---|---|
| 北向接口(NBI) | 控制层 ↔ 应用层 | RESTful API(无标准,各厂商自定义) |
| 南向接口(SBI) | 控制层 ↔ 转发层 | OpenFlow、NETCONF、PCEP、BGP-LS |
| 东西向接口(EWBI) | 控制器 ↔ 控制器 | 用于多控制器集群协同 |
21.3 华为的 SDN 实践:iMaster NCE
华为不采用纯 OpenFlow 的激进 SDN 路线,而是「设备可编程 + 控制器自动化」的渐进式方案。核心控制器是 iMaster NCE(Network Cloud Engine):
| 产品 | 面向场景 | 能力 |
|---|---|---|
| iMaster NCE-Campus | 园区网络 | 有线无线一体化管理、自动化部署、准入控制、业务随行、CampusInsight 智能运维 |
| iMaster NCE-Fabric | 数据中心网络 | Fabric 自动化部署、VXLAN 编排、多 POD/多站点、FabricInsight 运维分析 |
| iMaster NCE-IP | 广域承载网 | SR/SRv6、MPLS VPN 业务编排、网络切片、SLA 保障 |
| iMaster NAIE | 网络 AI | 智能运维、故障预测、KPI 异常检测 |
21.4 设备可编程的关键技术
| 技术 | 协议/端口 | 特点 |
|---|---|---|
| NETCONF | TCP 830,XML 编码 | 支持事务、配置回滚、批量操作,配置类操作首选 |
| YANG | 数据建模语言 | 定义设备的数据模型,NETCONF 用 YANG 描述配置结构 |
| RESTful | HTTP/HTTPS,JSON 编码 | 轻量、通用,适合与上层业务系统集成 |
| RESTCONF | HTTP + YANG | NETCONF 的 HTTP 版本,更轻量 |
| Telemetry | gRPC / TCP / UDP | 亚秒级采样 + 主动推送,比 SNMP 轮询实时得多,是智能运维的数据基础 |
| SNMP | UDP 161/162 | 传统网管,用于状态查询与 Trap 告警,粒度粗 |
| SSH / Paramiko | TCP 22 | 用 Python 脚本批量登录设备执行命令 |
| OPS | 设备内置脚本引擎 | 在设备上运行 Python 脚本,实现本地自动化 |
21.5 自动化运维的典型流程
**三个高频考点:**① NETCONF 的消息类型只有三种:rpc、rpc-reply、notification。② Telemetry 是「推送」模式(设备主动上报),SNMP 是「拉取」模式(网管主动轮询)——这是两者最本质的区别,也是 Telemetry 能做到亚秒级实时性的原因。③ 南向接口的典型代表是 OpenFlow,北向接口的典型代表是 RESTful API。
21.6 HCIA 阶段的掌握程度
HCIA-Datacom 对本章的要求是概念级理解,不涉及深度编程:
- 知道 SDN 的三层架构与控制/转发平面分离的核心思想
- 知道南北向接口的作用与典型协议
- 了解 iMaster NCE 三类产品的定位
- 知道 NETCONF/YANG、Telemetry、RESTful 的基本概念与端口
- 不要求编写 Python 脚本(属 HCIP 网络自动化方向的内容)
第二部分 · 综合实验
两个综合实验覆盖 HCIA 全部核心知识点:实验一给出完整配置与逐步现象,实验二只给目的与要求。
综合实验一 · 中小型企业园区网全栈部署(含完整配置 · 现象 · 验证)
一、实验目的
- 把 HCIA 阶段分散的知识点串成一条完整的工程链路,理解「二层打通 → 三层互通 → 出口可达 → 安全受控 → 可运维」的部署顺序。
- 熟练掌握 VLAN、Trunk、Eth-Trunk、MSTP、VLANIF、OSPF、DHCP、NAT、ACL、AAA/SSH、NTP/Syslog/SNMP、WLAN、IPv6 的具体配置与验证命令。
- 建立「每配置一步、验证一步」的作业习惯,并能通过回显判断配置是否生效。
- 掌握用
display系列命令做分层排障的思路。 - 理解生产变更的规范:先备份、后变更、留回退。
- 掌握 FIT AP + AC 无线组网的完整部署方法:AP 上线三要素、WLAN 四类模板的分工、直接转发与隧道转发两种模式的差别、无线终端从关联到达 DHCP 地址的完整流程,以及无线用户的地址规划与安全策略如何与有线统一管理。
二、实验要求
| # | 任务 | 对应知识点 | 验收标准 |
|---|---|---|---|
| 1 | 设备命名、时钟、Console 与 VTY 密码、配置保存 | 知识点 3 VRP 基础 | 重启后配置不丢失,Console 需密码 |
| 2 | 创建 VLAN 10/20/30/99/100,接入端口划分 | 知识点 8 VLAN | display vlan 成员正确 |
| 3 | 上联链路配置 Trunk 与 Eth-Trunk(LACP) | 知识点 8、11 | 聚合口 Up,成员口 Selected |
| 4 | 配置 MSTP 双实例,核心设备为根桥 | 知识点 9 STP | 存在 Discarding 端口,无环路 |
| 5 | 三层交换机 VLANIF 作为各 VLAN 网关 | 知识点 10 VLAN 间通信 | 跨 VLAN 可互通 |
| 6 | 核心与出口路由器通过 OSPF 单区域互通,核心配缺省路由 | 知识点 5、6 | OSPF 邻居 Full,路由齐全 |
| 7 | 核心交换机作为 DHCP 服务器为各 VLAN 分配地址 | 知识点 15 DHCP | PC 自动获得正确地址 |
| 8 | 出口路由器配置 Easy IP 与 NAT Server | 知识点 14 NAT | 内网可上网,公网可访问内网服务器 |
| 9 | 用 ACL 实现部门间访问控制与登录源限制 | 知识点 12 ACL | 财务部受限,非管理网段无法登录 |
| 10 | 配置 AAA 本地用户与 SSH 远程管理 | 知识点 13 AAA | SSH 可登录,Telnet 已关闭 |
| 11 | NTP 时钟同步 + Syslog 日志 + SNMP 网管 | 知识点 18 | 时钟一致,日志可集中收集 |
| 12 | 核心与出口路由器之间部署 IPv6 双栈 | 知识点 19 IPv6 | IPv6 地址可达,与 IPv4 共存 |
| 13 | 部署 FIT AP + AC 无线接入:AP 上线、双 SSID(办公/访客)、两种转发模式、无线用户地址与安全策略 | 知识点 16 WLAN、8 VLAN、12 ACL、15 DHCP | AP State = nor,VAP Status = ON,无线终端可上网且访客与内网隔离 |
| 14 | 端到端综合验证 | 全部 | 通过验证清单逐项确认 |
三、实验拓扑
四、地址与 VLAN 规划
| VLAN | 用途 | 网段 | 网关(VLANIF) | 成员 |
|---|---|---|---|---|
| 10 | 办公区 | 192.168.10.0/24 | 192.168.10.254 | PC1、PC2 |
| 20 | 财务部 | 192.168.20.0/24 | 192.168.20.254 | PC3 |
| 30 | 服务器区 | 192.168.30.0/24 | 192.168.30.254 | Server1 |
| 99 | 网络设备管理 | 192.168.99.0/24 | 192.168.99.254 | 各设备管理地址、AC(192.168.99.201) |
| 100 | 核心与出口互联 | 10.1.1.0/30 | 10.1.1.1(Core) | Core、R1 |
| 200 | 无线 AP 管理 | 192.168.200.0/24 | 192.168.200.254 | AP1、AP2(DHCP 分配,Option 43 指向 AC) |
| 201 | 无线办公 | 192.168.201.0/24 | 192.168.201.254 | 办公 SSID 的无线终端(直接转发) |
| 203 | 无线访客 | 192.168.203.0/24 | 192.168.203.254 | 访客 SSID 的无线终端(隧道转发,三层隔离) |
| — | 公网出口 | 200.1.1.0/30 | — | R1(.1)、ISP(.2) |
| — | 模拟公网服务器 | 8.8.8.8/32 | — | ISP LoopBack0 |
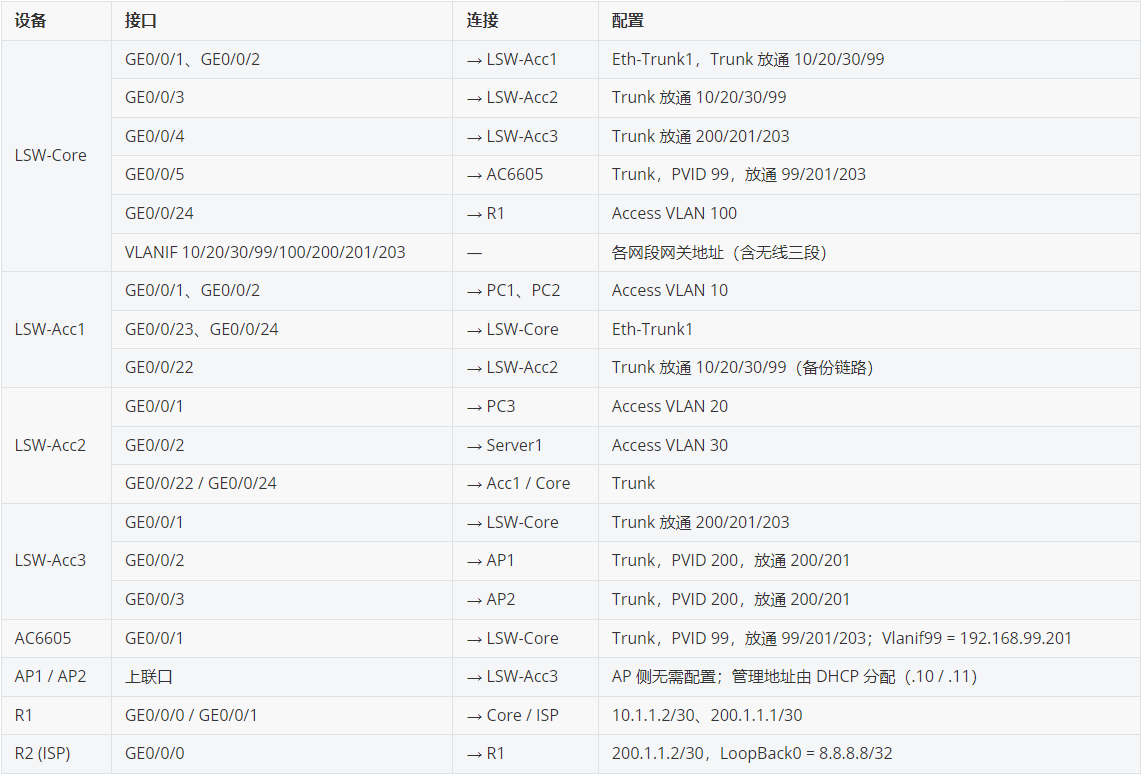 |
**变更风险提示(实验前必读):**本实验涉及大量配置。建议 ① 每个任务开始前在设备上执行 save 备份;② 用 display current-configuration 导出配置存档;③ 记录关键动态数据(路由条目数、MAC/ARP 表项数);④ 出现异常时优先用 undo 逐条回退,不要盲目 reset saved-configuration。
五、实验步骤
任务 1 · 设备命名、时钟与登录安全(知识点 3)
**实验现象:**提示符由 [Huawei] 变为 [LSW-Core]。执行 display clock 可以看到时间已设置为 2026-09-16 10:00:00 且时区为 BJ(+08:00)。执行 display startup 显示下次启动加载 flash:/vrpcfg.zip。
**为什么:**设备名与时钟是运维的基础——日志、告警、会话都带时间戳,时钟不准会导致多设备日志无法关联分析(对应知识点 18 的 NTP,这里先手工设置,任务 11 再统一同步)。
任务 2 · 创建 VLAN 与配置接入端口(知识点 8)
**实验现象:**在 LSW-Acc1 上执行 display vlan 10:
<LSW-Acc1> display vlan 10
PC1、PC2 都已接入 VLAN 10。此时 PC1 ping PC2 可以通(同 VLAN 同网段),但 ping PC3(192.168.20.x)不通(跨 VLAN)。
**为什么:**VLAN 10 与 VLAN 20 是不同广播域,二层隔离,必须靠三层转发——这正是任务 5 要解决的。
任务 3 · 链路聚合与 Trunk 上联(知识点 11、8)
**实验现象:**在 LSW-Core 上查看聚合状态:
**关键现象:**两个成员口状态为 Selected,Number Of Up Port In Trunk: 2,说明 LACP 协商成功、聚合建立。查看 Trunk 口放通情况:
<LSW-Core> display port vlan
任务 4 · 配置 MSTP 双实例与根桥控制(知识点 9)
**实验现象:**查看根桥与端口角色:
<LSW-Core> display stp root
MSTID Root Bridge ID ExtPathCost IntPathCost Root Port
1 0.00e0-fc12-3456 0 0 -
2 0.00e0-fc12-3456 0 0 -根桥优先级显示为 0(primary),说明 LSW-Core 已是两个实例的根桥。查看 LSW-Acc1 的端口角色:
**关键现象:**① MSTID 0 是默认实例(CIST);② 实例 1 与实例 2 中,Eth-Trunk1 是 ROOT 口(朝根桥方向)、GE0/0/22 是 ALTE/DISCARDING——备份链路被正确阻塞,网络无环;③ 接入端口配置了边缘端口后 Protection 列为 BPDU:ENABLED,且插上终端立即 FORWARDING。
**故障切换验证:**关闭 LSW-Acc1 的 Eth-Trunk1(或拔掉两条上行链路),观察备份链路接管:
[LSW-Acc1] interface Eth-Trunk 1
[LSW-Acc1-Eth-Trunk1] shutdown
<LSW-Acc1> display stp brief
1 GigabitEthernet0/0/22 ROOT FORWARDING NONE现象:原被阻塞的 GE0/0/22 在 RSTP/MSTP 的 P/A 机制下在 1 秒内进入 FORWARDING,PC1 的 ping 最多丢 1-2 个包。恢复 Eth-Trunk 后链路重新回到阻塞状态。
任务 5 · 三层交换机 VLANIF 实现 VLAN 间通信(知识点 10)
实验现象:
**关键现象:**所有 VLANIF 的 Physical 与 Protocol 都是 up(说明各 VLAN 下都有 up 的成员接口)。此时给 PC1 手工配置 192.168.10.1/24(网关 192.168.10.254)、PC3 配置 192.168.20.1/24(网关 192.168.20.254),PC1 可以 ping 通 PC3——跨 VLAN 三层互通成功。
执行 tracert 192.168.20.1,第一跳为 192.168.10.254(网关),验证了转发路径经过核心交换机。
查看路由表:
任务 6 · 核心与出口路由器 OSPF 互通 + 缺省路由(知识点 5、6)
**实验现象:**等待约 20 秒后检查 OSPF 邻居:
邻居状态为 Full。查看 R1 学到的路由:
查看 LSW-Core 的路由表,能看到缺省路由与 OSPF 路由共存:
<LSW-Core> display ip routing-table
Destination/Mask Proto Pre Cost Flags NextHop Interface
0.0.0.0/0 Static 60 0 D 10.1.1.2 Vlanif100
**关键现象:**PC1 现在可以 ping 8.8.8.8?还不能——因为私网地址无法在公网路由,需要 NAT(任务 8)。但 PC1 ping 200.1.1.2(R1 的公网口)应该能通,因为 R1 会做直连转发。
**设计要点:**这是一种非常常见的生产组合——核心设备用静态缺省路由指向出口,出口设备用 OSPF 把内网路由收上来。好处是核心设备不需要知道公网细节,出口设备不需要配置内网明细路由。
任务 7 · 核心交换机作为 DHCP 服务器(知识点 15)
**实验现象:**把 PC1 / PC2 / PC3 的配置都改为「DHCP 获取」,然后查看:
PC1> ipconfig
IPv4 Address......: 192.168.10.1
Subnet Mask.......: 255.255.255.0
Gateway...........: 192.168.10.254
在 LSW-Core 上查看地址池分配情况:
**关键现象:**office 池 Used : 2(PC1、PC2),finance 池 Used : 1(PC3)。三个 VLAN 的主机都自动获得了正确网段的地址。
Server1 手工配置 192.168.30.100/24(静态地址,已在地址池中排除),验证排除生效:display ip pool name server 显示 Idle : 154(254 − 排除的 100 个)。
任务 8 · 出口 NAT(Easy IP + NAT Server)(知识点 14)
**实验现象:**PC1 执行 ping 8.8.8.8:
PC1> ping 8.8.8.8
Reply from 8.8.8.8: bytes=56 Sequence=1 ttl=254 time=20 ms
Reply from 8.8.8.8: bytes=56 Sequence=2 ttl=254 time=10 ms
**关键现象:**TTL=254(经过 R1 一次转发)。查看 NAT 会话表:
在 ISP 路由器上抓包,源地址显示为 200.1.1.1,完全看不到 192.168.10.1 —— 私网地址被成功隐藏。
**NAT Server 验证:**在 ISP 路由器上访问 http://200.1.1.1:8080,可以打开内网 Server1(192.168.30.100)的 Web 页面。查看配置:
<R1> display nat server
NAT Server Information:
Interface : GigabitEthernet0/0/1
多主机复用验证:PC1 与 PC2 同时 ping 8.8.8.8,查看会话表可以看到两条记录都是 New SrcAddr 200.1.1.1,但 New SrcPort 不同(如 53333、53334)——这就是 NAPT 端口复用。
任务 9 · ACL 访问控制(知识点 12)
**实验现象:**PC3(VLAN 20)ping Server1(192.168.30.100):
PC3> ping 192.168.30.100
Request time out
Request time out
5 packet(s) transmitted
0 packet(s) received
而 PC1(VLAN 10)ping Server1:
PC1> ping 192.168.30.100
Reply from 192.168.30.100: bytes=56 Sequence=1 ttl=255 time=10 ms
5 packet(s) transmitted
5 packet(s) received
0.00% packet loss查看 ACL 匹配计数,确认规则被命中:
<LSW-Core> display acl 3000
Advanced ACL 3000, 2 rules
rule 5 deny ip source 192.168.20.0 0.0.0.255 destination 192.168.30.0 0.0.0.255 (5 matches)
rule 10 permit ip (14 matches)**注意:**PC3 仍能访问互联网(ping 8.8.8.8 通),因为 ACL 3000 只拒绝了去往 192.168.30.0/24 的流量,其余流量被 rule 10 permit 放行。这体现了 ACL 精确控制的价值——隔离不是"断网",而是定向限制。
任务 10 · AAA 本地用户与 SSH 远程管理(知识点 13)
**实验现象:**管理终端(192.168.99.10)执行 SSH 登录:
用 operator 用户登录并测试权限:
PC> ssh 192.168.99.254
Please input the username:operator
**关键现象:**privilege level 1 的用户只能执行 display 类只读命令,无法进入配置视图。这就是 AAA 中「授权」的作用。
从 PC1(192.168.10.1,非管理网段)尝试 SSH:
PC1> ssh 192.168.99.254
(连接被拒绝 / 超时,无法登录)**关键现象:**ACL 2001 生效,非 192.168.99.0/24 的源无法建立 SSH 连接。查看 ACL 计数可确认 rule 10(deny any)在增长。
任务 11 · NTP / Syslog / SNMP 集中运维(知识点 18)
**实验现象:**等待几分钟后查看 NTP 同步状态:
**关键现象:**R1 的 clock status 为 synchronized、clock stratum 为 3(核心是 2,客户端同步后为 3)。执行 display clock 对比各设备时间,应该完全一致。
**Syslog 验证:**在 LSW-Core 上制造一个事件(关闭一个空闲接口),然后在 Server1 的 Syslog 接收窗口可以看到:
<190>Sep 16 2026 11:05:32 LSW-Core %%01IFNET/4/LINK_STATE(l)[15]:
Line protocol state of the interface GigabitEthernet0/0/5 turned into DOWN state.注意时间戳已由 NTP 统一——这是 NTP 与 Syslog 配合的价值:多设备日志能按时间轴对齐分析。
**SNMP 验证:**在 Server1 的网管软件中添加设备 192.168.99.254 与团体名 Public@123,可以读取到设备的系统描述、接口列表、CPU 利用率等。触发一个接口 Down 事件后,Trap 接收窗口会立即收到告警(无需轮询)。
任务 12 · IPv6 双栈部署(知识点 19)
**实验现象:**查看核心交换机的 IPv6 接口信息:
**关键现象:**① 自动生成了 LLA(FE80:: 开头);② GUA 2001:DB8:10::254 状态为 PREFERRED(DAD 已通过);③ 自动加入三个组播组。
PC1 上用 IPv6 ping Server1:
PC1> ping 2001:db8:30::100
Reply from 2001:DB8:30::100: time=10 ms
Reply from 2001:DB8:30::100: time=10 ms
5 packet(s) transmitted
**双栈共存验证:**PC1 同时 ping IPv4 与 IPv6 地址都通,说明两套协议栈在同一条链路上独立工作、互不干扰。
查看 IPv6 邻居表(相当于 ARP 表):
<LSW-Core> display ipv6 neighbors
IPv6 Address Link-layer St Age Interface
2001:DB8:10::1 5489-9811-1111 REACH 8 Vlanif10任务 13 · WLAN 无线接入部署(知识点 16 WLAN,兼用知识点 8 / 12 / 15)
**本任务是收官环节。**前面的有线部分已经跑通,无线部分刻意做成「复用同一套 VLAN、网关、DHCP 与安全策略」——无线只是接入方式不同,转发与策略仍在同一张网里完成。这也是生产中最常见的设计:无线不是一张独立的网,而是有线园区网的一个接入平面。
步骤 1 · 二层准备:新增无线 VLAN 与接口(知识点 8)
为什么 AP 接入口必须是 Trunk 且 PVID 为 200:AP 的管理报文(DHCP、CAPWAP)不带 VLAN 标签,靠 PVID 归入 VLAN 200;而办公 SSID 采用直接转发时,AP 会给业务报文打上 VLAN 201 的标签上行,所以接口还必须放通 VLAN 201。若图省事把 AP 口配成 Access VLAN 200,现象是「AP 能上线、SSID 也能搜到,但办公无线终端一上网就断」——报文被接口丢弃。
MST 域补充(推荐):既有规划中实例 2 承载 VLAN 20/30/99,为保持负载分担规划一致,把新增 VLAN 也纳入:
[LSW-Core] stp region-configuration
[LSW-Core-mst-region] instance 2 vlan 20 30 99 200 201 203
[LSW-Core-mst-region] active region-configuration
(LSW-Acc3 做完全相同的映射并 active;同一 MST 域的映射必须全局一致)步骤 2 · 三层网关与 OSPF 通告(知识点 10、6)
**实验现象:**三个 Vlanif 均为 up/up;在 R1 上查看 OSPF 路由,能学到 200/201/203 三个网段。
<R1> display ip routing-table protocol ospf
Destination/Mask Proto Pre Cost NextHop Interface
192.168.200.0/24 OSPF 10 2 10.1.1.1 GE0/0/0
192.168.201.0/24 OSPF 10 2 10.1.1.1 GE0/0/0
为什么必须通告:无线用户网段与有线 10/20/30 网段在路由层面必须同等对待。只配了网关却不通告,去程(内网 → 公网)由核心的缺省路由兜住,回程(公网 → 无线终端)在 R1 上没有路由,结果就是「能出去、回不来」。
步骤 3 · DHCP:给 AP 与无线终端发地址(知识点 15)
Option 43 为什么必须配在 AP 自己的地址池里:AP 随 DHCP 请求携带 Option 43 询问「AC 在哪里」,回答它的必须是 AP 所请求的那个地址池。若误配到办公池里,现象是 AP 反复重启、display ap all 里根本没有 AP——因为 AP 拿不到 AC 地址,永远停在发现阶段。
步骤 4 · AC 基础配置:CAPWAP 源接口与路由(知识点 16)
[AC] interface Vlanif 99
[AC-Vlanif99] ip address 192.168.99.201 24
[AC-Vlanif99] quit
[AC] ip route-static 0.0.0.0 0 192.168.99.254
[AC] capwap source interface vlanif 99为什么用 Vlanif 99 做 CAPWAP 源接口:CAPWAP 是 AP 与 AC 之间的隧道,AC 必须有一个「确定的、AP 可达的」源地址。用 Vlanif(逻辑接口)而不是物理口,是为了物理链路变化时源地址不变、隧道不重建。
步骤 5 · AP 上线:认证方式与白名单(知识点 16)
**关键现象:**State = nor,且 IP 为 192.168.200.x(来自 wlan-ap 地址池)。这一条回显同时验证了四件事:AP 拿到管理地址、Option 43 生效、AP 到 AC 三层可达、CAPWAP 隧道建立成功。
卡住时的四步排障(按序查,别跳步):
① AP 有没有拿到地址? <LSW-Core> display ip pool name wlan-ap → Used 应为 2
② 有没有告诉它 AC 在哪? display current-configuration | include option 43
③ AP 到 AC 通不通? <AC> ping 192.168.200.10 → 不通则是 VLAN/路由问题
④ 隧道建没建起来? <AC-wlan-view> display ap all → State 非 nor 即为隧道问题步骤 6 · WLAN 业务四类模板 + 两种转发模式(核心步骤)
两种转发模式的差别(本步骤最重要的知识点,建议对照抓包观察):
| 对比项 | 直接转发 direct-forward(办公 SSID) | 隧道转发 tunnel(访客 SSID) |
|---|---|---|
| 数据路径 | AP 打业务 VLAN 标签 → 接入交换机 → 核心 | AP 封装 CAPWAP → AC 解封装 → 核心 |
| 接入交换机要放通业务 VLAN | 要(VLAN 201) | 不要(只看到 AP 管理地址之间的 CAPWAP 报文) |
| AC 的负载 | 小(只承载管理流量) | 大(业务流量全部穿过 AC) |
| 抓包特征 | 能看到带 VLAN 201 标签的业务报文 | 只有 UDP 5246 / 5247 |
| 典型适用场景 | 内部办公、流量大、AP 与核心同管理域 | 访客、跨广域分支、需集中出口与统一审计 |
**实验现象:**查看 VAP 下发结果:
**关键现象:**Status = ON、Auth = WPA2PSK,两个 SSID 的 Service VLAN 分别为 201 与 203。这说明模板已成功下发、AP 正在同时广播两个 SSID。
步骤 7 · 访客隔离:只许上公网(知识点 12 ACL)
[LSW-Core] acl 3001
为什么 deny 之后还要一条 permit:ACL 顺序匹配,deny 挡住访客访问全部 192.168.x.x(即内网),随后 permit 放行其余(即公网)。若只写 deny 不写 permit,末尾隐含的拒绝会让访客连公网也上不去——这是「配了隔离,结果访客完全不能上网」的头号原因。
为什么在 Vlanif 203 的入方向做:访客流量必须经过 LSW-Core 的 Vlanif 203 才能进入内网或出公网,在这里做过滤最省事、最不易遗漏,且不影响其他网段。
步骤 8 · 无线终端接入验证
[AC-wlan-view] display station all
--------------------------------------------------------------------------------
STA MAC AP ID AP Name Rf/WLAN SSID AUTH ...
5489-98aa-0001 0 AP1 0/1 HUAWEI-OFFICE Y
办公无线终端 STA1(连 HUAWEI-OFFICE):
访客无线终端 STA2(连 HUAWEI-GUEST):
**关键现象:**rule 5 与 rule 10 的匹配计数都在增长——说明访客的流量既被拦截过(访问内网),也被放行过(访问公网),隔离策略按预期工作。
为什么访客能上公网却进不了内网:访客的网关就是 LSW-Core 的 Vlanif 203,凡目标为内网的报文在进入该 Vlanif 时即被丢弃,目标为公网的报文放行后由核心按缺省路由交给 R1,再由 R1 做 NAT 出去。隔离本质是三层入口的策略控制,而不是靠 VLAN 之间天然不通——这也解释了为什么生产者常把「无线访客 VLAN + 入方向 ACL」作为标配组合。
无线问题的三类典型排障:
| 现象 | 常见原因 | 排查命令 |
|---|---|---|
| 终端搜不到 SSID | VAP 未下发 / Status 非 ON;射频被关闭 | display vap all、display radio all |
| 搜到 SSID 但连不上 | 认证模板不匹配(口令/加密方式);终端数达到上限 | display security-profile all、display station all |
| 连上但拿不到地址 | 业务 VLAN 未放通;Vlanif 未配 |
六、综合验证
逐项验证清单(全部通过即实验成功)
| # | 验证项 | 验证方法与预期结果 |
|---|---|---|
| 1 | 配置持久化 | 各设备 save 后重启,配置与设备名不丢失 |
| 2 | VLAN 划分 | display vlan 各 VLAN 成员与规划一致 |
| 3 | 链路聚合 | display eth-trunk 1 Operate status = up,成员口 Selected(2 个) |
| 4 | 无环路 | display stp brief 存在 ALTE/DISCARDING 端口; |
七、拓展任务(可选)
- 双核心 + VRRP:增加一台三层交换机与 LSW-Core 组成 VRRP 双网关,验证主备切换。
- M-LAG / 堆叠:把 LSW-Acc1 与 LSW-Acc2 做成堆叠,对外呈现为一台设备。
- 无线进阶(在任务 13 基础上):① 增加第三台 AP,做信道与功率规划(相邻 AP 的 2.4G 错开 1/6/11,5G 错开非相邻信道),并开启频段引导把终端尽量推到 5G;② 用 AP 组做差异化下发(访客 SSID 只下发到指定 AP);③ 用
max-sta-number限制单射频终端数、对访客 SSID 做终端限速,验证高密场景下的容量控制。 - DHCP Snooping + IPSG:在接入交换机上防止私接路由与 IP 欺骗。
- OSPF 多区域:把服务器区拆分为 Area 1,观察 ABR 与 LSA-3 的生成。
- NAT Server 多服务:再发布一台邮件服务器(不同端口映射)。
- 无线漫游与 AC 高可用:增配第二台 AC 做双机热备(HSB),观察 AP 在主 AC 故障后重新上线的时间;在 AP1 与 AP2 的覆盖交界处走动,观察终端二层漫游的丢包情况。
综合实验二 · 双出口冗余 · 无线办公 · 分支互联一体化组网(仅实验目的与要求)
**本实验不提供配置。**下面给出实验目的、实验要求、网络拓扑与规划表,配置过程由你独立完成。所有需求都能用前面 21 个知识点的内容解决;如果你在某一项卡住,回查对应知识点的实验手册即可。
本实验相比实验一的增量在于:双设备冗余(VRRP + 跨设备聚合)、双出口选路、无线接入(FIT AP)、广域网拨号(PPPoE)、二层安全加固。
一、实验目的
- 掌握双网关冗余的部署方法,理解 VRRP 主备选举、抢占机制与故障切换过程,能做到切换时业务几乎不感知。
- 掌握**跨设备链路聚合(跨设备 Eth-Trunk)**的配置思路,理解它与普通链路聚合、与堆叠的区别。
- 掌握双出口选路的设计:主备出口(浮动静态路由)与负载分担出口的区别、适用场景与验证方法。
- 掌握FIT AP 无线组网的完整流程:AP 上线三要素、WLAN 四类模板、终端接入与地址获取;并理解直接转发与隧道转发两种模式的差别与适用场景。
- 掌握广域网 PPPoE 拨号的配置与排障,能通过抓包判断拨号卡在哪一阶段。
- 掌握DHCP 中继的实现,让一台 DHCP 服务器为多网段服务。
- 掌握二层安全加固:端口安全、DHCP Snooping、IPSG、风暴控制的联合部署。
- 掌握集中运维:NTP 时钟统一、Syslog 日志集中、SNMP 监控与 Trap 告警。
- 掌握无线的高可用与体验设计:射频信道规划与功率控制、频段引导、访客限速、AP 间漫游与单 AP 故障时的终端自动切换。
- 建立**「冗余设计不留死角」**的工程思维——任何单点故障都不应导致业务整体中断。
二、实验要求
三、网络拓扑(参考)
四、地址与 VLAN 规划(建议)
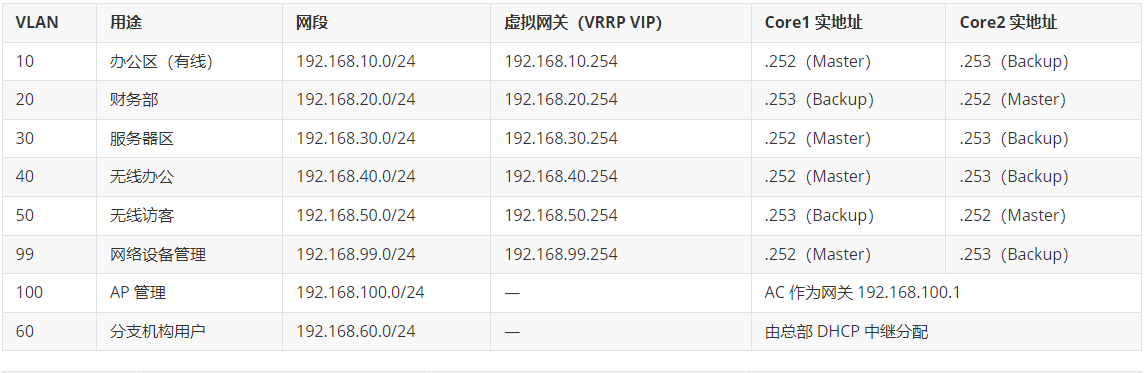
| 链路 | 两端 | 网段/方式 | 说明 |
|---|---|---|---|
| 主出口 | R1 GE0/0/1 ↔ ISP-A | 200.1.1.0/30 | 专线,静态配置 |
| 备出口 | R1 GE0/0/2 ↔ ISP-B | PPPoE 动态获取 | 拨号,Dialer 接口 |
| 核心上行 | Core1/Core2 ↔ R1 | 10.1.1.0/30、10.1.2.0/30 | OSPF 或静态 |
| 核心互联 | Core1 ↔ Core2 | 跨设备 Eth-Trunk | Peer-Link,承载 VRRP 与 OSPF |
| 接入上行 | Acc1 ↔ Core1/Core2 | 跨设备 Eth-Trunk | Trunk 放通 10/20/30/40/50/99 |
| 分支拨号 | Branch-R1 ↔ ISP | PPPoE + CHAP | 拨号成功后获得地址 |
| 分支内网 | Branch-R1 ↔ PC-B | 192.168.60.0/24 | DHCP 中继指向总部 |
配置提示(不给答案,只给方向)
• VRRP 主备分布:把办公与服务器 VLAN 的主网关放在 Core1、财务与访客 VLAN 的主网关放在 Core2,这样两台设备都在转发,避免一台空闲。
• 跨设备聚合与 STP 的关系:跨设备 Eth-Trunk 是一个逻辑口,STP 把它视为一条链路,因此不需要再阻塞它——但两台核心之间的 Peer-Link 必须存在且放通所有业务 VLAN。
• VRRP 与 OSPF 的联动:如果两台核心都做 VRRP 主备,要注意流量可能从 Core2 进入却从 Core1 出去(非对称路径)。常用做法是让 VRRP 主设备同时也是该 VLAN 的 OSPF 优选出口,或使用 VRRP 监控上行链路。
• 双出口的 NAT:两条出口都要配 NAT,且 nat outbound 要应用在各自的出接口上。注意备出口的 Dialer 接口同样是出接口。
• AP 上线三要素:DHCP 地址 + Option 43 指向 AC + CAPWAP 源接口配置,缺一不可(回看知识点 16)。
• 无线 VLAN 也要纳入三层与冗余体系:无线办公/访客 VLAN 的 VLANIF 同样要配 VRRP、同样要被 OSPF 通告。只配网关不通告,典型症状是「无线终端能上内网、上不了公网」——这是无线割接后最常见的一类投诉。
• AP 管理网关放在哪:本实验规划把 AP 管理网段的网关放在 AC 上,因此 AC 必须与两台核心都有路径,否则一台核心故障时 AP 的续约与重注册会失败;另一种更稳妥的做法是把管理网关建在核心的 VLANIF 上、AC 只做 CAPWAP 源接口。
• 转发模式怎么选:内部办公用直接转发(转发效率高、AC 不承载业务流量),访客与需要集中审计/跨广域分支的场景用隧道转发;两者可以共存,本实验就是这么设计的——接入交换机上是否能看到业务 VLAN 标签,就是区分它们的最直接证据。
• 访客「隔离 + 限速」要一起做:只隔离不限速,访客会拖垮共享空口(无线是共享介质);只限速不隔离,访客能横向扫描内网。二者叠加才算完整。
• DHCP Snooping 信任口:只有连接合法 DHCP 服务器(或上行到服务器方向)的端口设为信任口,其余全部非信任。注意无线场景要多想一步:AP 下的终端发出的 DHCP 请求经 AP 上行到交换机时,使用的是 AP 接入口(Trunk)——信任口的判断要以「报文实际进入交换机的那个端口」为准,否则容易出现「有线正常、无线拿不到地址」。
• 变更顺序建议:先二层(VLAN/Trunk/聚合/STP)→ 再三层(VLANIF/VRRP/OSPF)→ 再出口(路由/NAT)→ 再服务(DHCP)→ 最后安全与运维(ACL/AAA/安全加固/NTP/Syslog/SNMP)。在本实验中,无线应在三层与 DHCP 之后、ACL 之前完成,这样无线终端一接入就能直接复用已有的策略。
五、自检清单
完成后逐项打勾,任何一项未通过都说明对应知识点不牢固
| 检查项 | 命令/方法 | 通过标准 |
|---|---|---|
| 聚合正常 | display eth-trunk | Operate status = up,成员口 Selected |
| 无二层环路 | display stp brief | 存在 Discarding 端口,CPU 正常 |
| MSTP 负载分担 | display stp instance 1/2 | 两实例的根桥不同、端口角色不同 |
| VRRP 主备 | display vrrp brief | 每个 VRID 一台 Master、一台 Backup |
| VRRP 切换 | 关闭 Master 设备的 VLANIF | Backup 秒级升为 Master,终端网关不变 |
| OSPF 邻居 |
附录 · 默认值速查与易错点清单(考前速记)
附 1 · 关键默认值与取值范围速查
| 项目 | 默认值 / 范围 | 知识点 |
|---|---|---|
| VLAN ID 可用范围 | 1–4094(0 与 4095 保留) | 8 |
| Access 口默认 VLAN | VLAN 1 | 8 |
| 802.1Q Tag 长度 / TPID | 4 字节 / 0x8100 | 8 |
| MAC 地址表老化时间 | 300 秒 | 7 |
| ARP 表老化时间 | 20 分钟 | 2 |
| STP 桥优先级默认 | 32768 | 9 |
| STP Hello / Forward Delay / Max Age | 2s / 15s / 20s | 9 |
| STP 收敛时间(最坏) | 50 秒(20+15+15) | 9 |
| 根保护配置位置 | 指定端口(不是根端口) | 9 |
| OSPF Hello / Dead(Broadcast) | 10s / 40s(Dead = 4×Hello) | 6 |
| OSPF 参考带宽 | 100 Mbit/s(导致百兆与千兆 Cost 都是 1) | 6 |
| OSPF DR 优先级默认 / 范围 | 1 / 0–255(0 表示不参选) | 6 |
| OSPF 协议号 / 组播地址 | 89 / 224.0.0.5(AllSPFRouters)、224.0.0.6 | 6 |
| OSPF 进程号不一致 | 不影响邻居建立 | 6 |
| 路由优先级 | 直连 0、OSPF 10、静态 60、RIP 100、OSPF-ASE 150、BGP 255 | 5 |
| 直连路由的两条表项 | 网段路由 + 本机 /32 主机路由 | 4 |
| ACL 编号范围 | 基本 2000–2999、高级 3000–3999、二层 4000–4999、用户 6000–6031 | 12 |
| ACL 匹配顺序 | 自上而下、命中即停;末尾隐含 deny | 12 |
| AAA 权限最高级别 | 15(0 参观、1 监控、2 配置) | 13 |
| Telnet / SSH 端口 | 23 / 22 | 13 |
| NAT 会话老化时间 | TCP 1800s、UDP 120s、ICMP 20s | 14 |
| DHCP 服务端 / 客户端端口 | 67 / 68 | 15 |
| DHCP 报文顺序 | Discover → Offer → Request → ACK | 15 |
附 2 · 高频易错点清单
| # | 易错点 | 正确结论 |
|---|---|---|
| 1 | MAC 地址表学的是源 MAC 还是目的 MAC? | 源 MAC |
| 2 | 交换机隔离冲突域还是广播域? | 只隔离冲突域;广播域需靠 VLAN 或路由器隔离 |
| 3 | Trunk 口 PVID 的帧发出时带 Tag 还是剥 Tag? | 若 PVID 在 allow-pass 列表内则带 Tag;若不在则剥 Tag 发出 |
| 4 | Hybrid 与 Trunk 的本质区别 | Hybrid 可逐 VLAN 指定打/剥标签;Trunk 只能统一按 allow-pass 处理 |
| 5 | 单臂路由子接口必须配什么? | arp broadcast enable,否则连网关都 ping 不通 |
| 6 | VLANIF 什么时候会 down? | 该 VLAN 下没有 up 的成员接口时,VLANIF 会 down |
| 7 | STP 根保护配置在根端口上? | 错。配在指定端口上 |
| 8 | RSTP 端口状态有几种? | 3 种(Discarding / Learning / Forwarding) |
| 9 | MSTP 域的四要素 | 域名、修订级别、VLAN 到实例映射、格式选择器;遗忘 active region-configuration 是最常见失误 |
| 10 | 链路聚合能保证带宽均分吗? | 不能。是 Hash 分配,同一会话固定走一条链路(防乱序) |
| 11 | 缺省优先级是多少? | 静态路由 60 |
| 12 | 选路先比掩码还是先比优先级? | 先比最长掩码匹配,再比优先级,再比 Cost |
| 13 | OSPF 进程号不一致会影响邻居吗? | 不影响。区域 ID、认证、Hello/Dead、网络类型、MTU 必须一致 |
附 3 · HCIA 备考建议
- **以实验驱动记忆。**HCIA 的很多考点(VLAN 标签处理、OSPF 邻居状态、NAT 会话、STP 选举)只看文字很难记住,动手配一遍、抓一次包,记忆会牢固得多。
- **抓包是最强的验证手段。**VLAN Tag、ARP/ND、DHCP DORA、OSPF 报文、PAP/CHAP、TCP 握手——这些用 Wireshark 看一眼,比背十遍定义都有效。
- **建立命令肌肉记忆。**五大类命令必须脱口而出:查看类(
display ip interface brief、display ip routing-table)、协议类(display ospf peer、display vrrp)、二层类(、、)、NAT 类()、排障类(、)。
文档说明
内容整理自华为官方培训资料体系(HCIA-CT V1.0、HCIP-Datacom Advanced Routing & Switching Technology V1.0、HCIE-Datacom V1.0),命令口径为华为 VRP,实验环境为 eNSP。
共 21 个知识点、17 份配套实验手册、2 个综合实验。实验回显为 eNSP 环境的典型输出,实际设备可能因型号与软件版本略有差异,落地配置前请先确认设备型号与 VRP 版本。
对生产网络的任何变更,务必先备份配置、确认变更窗口、准备回退方案。